Badger DAO用户被盗超1.2亿美元:“批准”权限被恶意使用导致的惨案

 我们应该如何避免“批准”权限被恶意使用的情况?
作者:谷昱
在过去的DeFi安全事故中,用户钱包的“批准”权限被恶意利用的情况屡见不鲜,许多DeFi用户被高APY吸引,向恶意项目网站批准了无上限的代币使用权限,导致钱包资产在不知情的情况下被项目方团队盗走,损失惨重。
如今, 知名协议 Badger DAO 用户也成为了受害者。12月2日上午,多名 Badger DAO 用户在 Discord首先反映了资产被盗的情况,经过讨论则发现问题在于Badger.com用户界面,即用户界面被黑客攻击并植入恶意钱包请求,诱导 Badger DAO 用户为恶意地址批准代币使用权限,而不是项目智能合约存在问题。
“当用户试图进行合法的存款和奖励领取交易时,这些批准就会出现,建立一个无限制的钱包批准基础,允许攻击者直接从用户地址转移与 BTC 相关的代币。”知名安全博客网站rekt表示。
根据安全公司PeckShield的统计,Badger DAO 用户总损失约为 2100 BTC 和 151 ETH,约合1.2亿美元,这也是今年被盗金额最高的DeFi安全事故之一。其中,有单个用户损失超过900个BTC。
Badger 核心贡献者 Tritium 在 Discord 上表示:“看起来一堆用户已经为恶意攻击地址设置了批准,允许 该地址]使用他们的金库资金并且被利用了。”
“一旦我们注意到该事件,就冻结了所有的金库,所以没有任何资金可以移动,并试图弄清楚批准的来源,有多少人拥有它们,以及下一步是什么,”他补充道。
据了解,BadgerDAO 的目标是将比特币引入 DeFi。该项目由各种金库组成,供用户在以太坊上获得包装版 BTC 的收益。绝大多数被盗资产是金库存款代币,黑客已经将其兑现并通过 BTC 桥接回比特币网络,而所有 ERC20 代币仍留在以太坊上。
据Coindesk报道,虽然大部分资金在周四上午被转走,但恶意许可请求可能是在攻击前几周提出的。尽管协议合约已暂停,但社区成员建议存款人使用Debank和Unrekt等工具撤销恶意合约的权限。
受该消息影响,Badger DAO代币24小时内下跌超21%,目前价格为21.4美元。
此前,以太坊保险项目Nexus Mutual曾集成Badger DAO项目,支持用户使用ETH或DAI在该平台购买关于Badger DAO的保单,但本次攻击事件发生,该项目发推称如果这被确认为前端攻击,BadgerDAO 的智能合约没有受到影响,这不会是一个保险事件。
那么,普通用户应该如何避免“批准”权限被恶意攻击的情况?
推特用户@CryptoCatVC指出,不要相信网站的用户界面,建议用户手动从metamask数据中取出智能合约地址,在Etherscan上查看合约,了解合同是全新的吗、谁部署的、部署者的资金从何而来、是代理吗等问题。
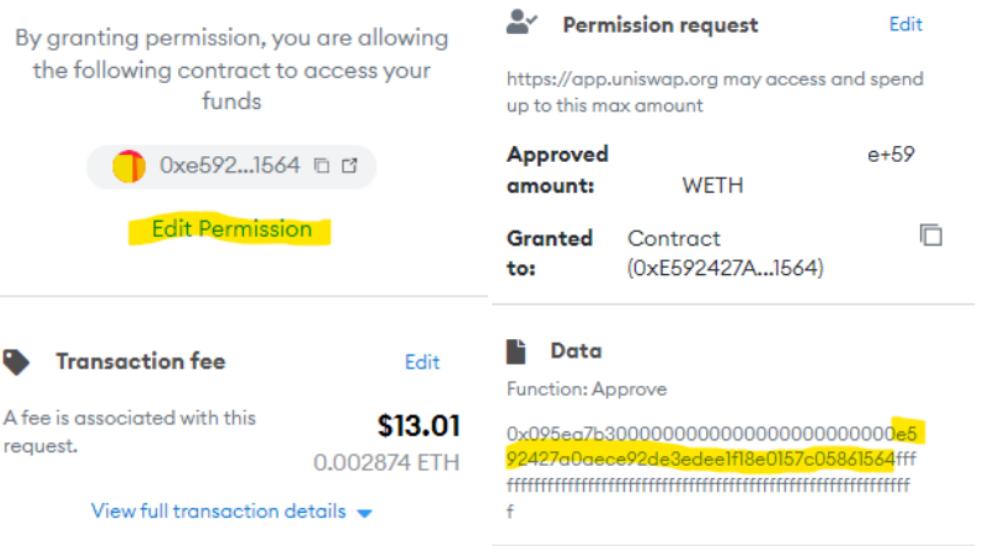
同时,你需要知道你批准了多少数量的代币,永远不要批准超过你计划使用的数量,以后你可以随时批准更多。你要对代理的批准要格外严格,因为这往往代表着批准很多次的实施。
 风险提示
链捕手ChainCatcher提醒,请广大读者理性看待区块链,切实提高风险意识,警惕各类虚拟代币发行与炒作, 站内所有内容仅系市场信息或相关方观点,不构成任何形式投资建议。如发现站内内容含敏感信息,可点击,我们会及时处理。