BTC $62,698.91 -2.36%
ETH $1,772.41 -1.39%
BNB $580.82 -1.69%
XRP $0.9618 -1.06%
SOL $73.48 -1.17%
TRX $0.3104 +0.88%
DOGE $0.0585 -1.22%
ADA $0.1509 -1.16%
BCH $204.74 -1.81%
LINK $9.02 -1.69%
HYPE $67.06 -2.20%
AAVE $109.15 -2.02%
SUI $0.7150 -1.48%
XLM $0.1358 -3.13%
ZEC $909.23 -4.40%
AAPL $354.29 +1.04%
AMZN $271.08 +4.83%
GOOGL $286.02 +1.52%
MSFT $511.45 +0.55%
META $619.72 +0.18%
NVDA $151.77 -2.82%
TSLA $386.41 +1.16%
SNDK $788.84 -2.41%
INTC $55.77 +0.96%
SPCX $145.16 +2.40%
MU $719.50 -0.17%
AMD $536.75 +5.65%
BTC $62,698.91 -2.36%
ETH $1,772.41 -1.39%
BNB $580.82 -1.69%
XRP $0.9618 -1.06%
SOL $73.48 -1.17%
TRX $0.3104 +0.88%
DOGE $0.0585 -1.22%
ADA $0.1509 -1.16%
BCH $204.74 -1.81%
LINK $9.02 -1.69%
HYPE $67.06 -2.20%
AAVE $109.15 -2.02%
SUI $0.7150 -1.48%
XLM $0.1358 -3.13%
ZEC $909.23 -4.40%
AAPL $354.29 +1.04%
AMZN $271.08 +4.83%
GOOGL $286.02 +1.52%
MSFT $511.45 +0.55%
META $619.72 +0.18%
NVDA $151.77 -2.82%
TSLA $386.41 +1.16%
SNDK $788.84 -2.41%
INTC $55.77 +0.96%
SPCX $145.16 +2.40%
MU $719.50 -0.17%
AMD $536.75 +5.65%

慢雾余弦:确认 CEX 被盗事件攻击者为朝鲜黑客 Lazarus Group,已揭露其攻击方式

2025-02-23 20:20:54

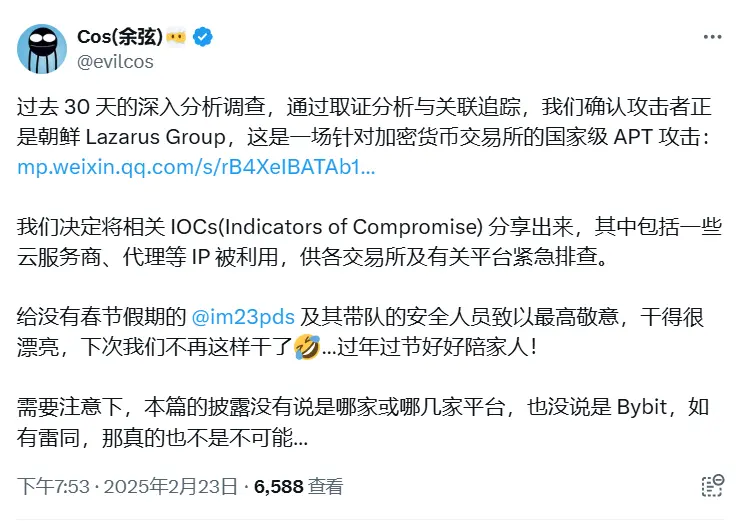
ChainCatcher 消息,慢雾创始人余弦在社交平台发文表示,“通过取证分析与关联追踪,我们确认 CEX 被盗事件攻击者正是朝鲜黑客组织 Lazarus Group,这是一场针对加密货币交易平台的国家级 APT 攻击。我们决定将相关 IOCs(Indicators of Compromise) 分享出来,其中包括一些云服务商、代理等 IP 被利用。需要注意下,本篇的披露没有说是哪家或哪几家平台,也没说是 Bybit,如有雷同,那真的也不是不可能。”

攻击者利用 pyyaml 进行 RCE(远程代码执行),实现恶意代码下发,从而控制目标电脑和服务器。这种方式绕过了绝大多数杀毒软件的查杀。在与合作伙伴同步情报后,又获取了多个类似的恶意样本。攻击者的主要目标是通过入侵加密货币交易平台的基础设施,获取对钱包的控制权,进而非法转移钱包中的大量加密资产。

慢雾发表总结文章揭示了 Lazarus Group 的攻击方式,还分析了其利用社会工程学、漏洞利用、权限提升、内网渗透及资金转移等一系列战术。同时基于实际案例总结了针对 APT 攻击的防御建议,希望能为行业提供参考,帮助更多机构提升安全防护能力,减少潜在威胁的影响。

链捕手ChainCatcher提醒,请广大读者理性看待区块链,切实提高风险意识,警惕各类虚拟代币发行与炒作, 站内所有内容仅系市场信息或相关方观点,不构成任何形式投资建议。如发现站内内容含敏感信息,可点击,我们会及时处理。
app_icon
ChainCatcher 与创新者共建Web3世界