Badger DAOユーザーが盗まれた額は1.2億ドルを超える:「承認」権限が悪用された惨事
 私たちはどのように「承認」権限の悪用を避けるべきでしょうか?
著者:谷昱
過去のDeFiセキュリティ事故では、ユーザーのウォレットの「承認」権限が悪意ある利用に悪用されるケースが頻繁に見られ、多くのDeFiユーザーが高APYに惹かれ、悪意あるプロジェクトのウェブサイトで無制限のトークン使用権を承認した結果、ウォレットの資産が知らないうちにプロジェクトチームに盗まれ、大きな損失を被りました。
現在、著名なプロトコルBadger DAOのユーザーも被害者となっています。12月2日の午前、多くのBadger DAOユーザーがDiscordで最初に資産が盗まれたことを報告し、議論の結果、問題はBadger.comのユーザーインターフェースにあることが判明しました。つまり、ユーザーインターフェースがハッカーに攻撃され、悪意のあるウォレットリクエストが埋め込まれ、Badger DAOユーザーが悪意のあるアドレスにトークン使用権を承認するよう誘導されたのです。プロジェクトのスマートコントラクトに問題があったわけではありません。
「ユーザーが合法的な入金や報酬受取の取引を試みると、これらの承認が現れ、無制限のウォレット承認の基盤が構築され、攻撃者がユーザーのアドレスからBTC関連のトークンを直接移動できるようになります。」と著名なセキュリティブログサイトrektは述べています。
セキュリティ会社PeckShieldの統計によると、Badger DAOユーザーの総損失は約2100 BTCと151 ETH、約1.2億ドルであり、これは今年盗まれた金額が最も高いDeFiセキュリティ事故の一つです。その中には、単一のユーザーが900 BTC以上の損失を被ったケースもあります。
Badgerのコア貢献者TritiumはDiscordで「多くのユーザーが悪意のある攻撃アドレスに対して承認を設定してしまったようで、そのアドレスが彼らの金庫資金を使用することを許可し、利用されてしまいました。」と述べました。
「この事件に気づいた時点で、すべての金庫を凍結したため、資金は移動できず、承認の出所、どれだけの人がそれを持っているのか、次のステップは何かを明らかにしようとしています。」と彼は付け加えました。
BadgerDAOの目標はビットコインをDeFiに導入することです。このプロジェクトは、ユーザーがイーサリアム上でパッケージ版BTCの利益を得るためのさまざまな金庫で構成されています。盗まれた資産の大部分は金庫の預金トークンであり、ハッカーはそれを現金化し、BTCブリッジを通じてビットコインネットワークに戻しましたが、すべてのERC20トークンはイーサリアム上に残っています。
Coindeskの報道によると、ほとんどの資金は木曜日の午前中に移動されましたが、悪意のある許可リクエストは攻撃の数週間前に提出された可能性があります。プロトコル契約は一時停止されていますが、コミュニティメンバーは預金者にDebankやUnrektなどのツールを使用して悪意のある契約の権限を取り消すことを推奨しています。
このニュースの影響で、Badger DAOトークンは24時間以内に21%以上下落し、現在の価格は21.4ドルです。
以前、イーサリアム保険プロジェクトNexus MutualはBadger DAOプロジェクトを統合し、ユーザーがETHまたはDAIを使用してBadger DAOに関する保険を購入できるようにしていましたが、今回の攻撃事件が発生した際、同プロジェクトはツイートで「これがフロントエンド攻撃と確認された場合、BadgerDAOのスマートコントラクトには影響がなく、保険事件にはならないでしょう。」と述べました。
では、一般ユーザーはどのようにして「承認」権限が悪意のある攻撃に遭うのを避けるべきでしょうか?
Twitterユーザー@CryptoCatVCは、ウェブサイトのユーザーインターフェースを信じないように指摘し、ユーザーに手動でmetamaskデータからスマートコントラクトアドレスを取り出し、Etherscanで契約を確認することを推奨しています。契約が新しいものであるか、誰がデプロイしたのか、デプロイ者の資金の出所、代理人であるかどうかなどの問題を理解することが重要です。
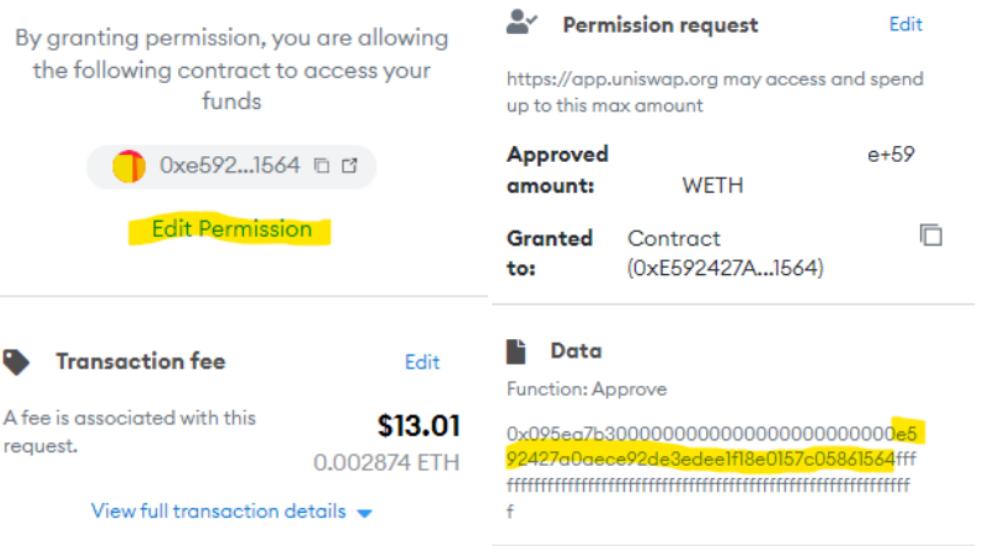
同時に、あなたが承認したトークンの数量を把握し、計画している数量を超えて承認しないようにしてください。後でいつでも追加で承認できます。代理人の承認には特に厳重に注意を払いましょう。なぜなら、これはしばしば多くの回数の承認を意味するからです。
(ウェイチャットID gnu0101 を追加して、チェーンキャッチャーの交流グループに参加してください)
 リスク警告
 リスク警告