APRだけを語るのはもうやめよう:ステーキングの後、あなたのETHは一体誰のものなのか?
 核心的な視点

 異なる Staking 製品の収益差がますます小さくなるとき、ステーキングで本当に比較する価値のある勝敗の手は何ですか?
著者:imToken
32枚のETHをバリデーターにステーキングした後、このお金は「あなたのもの」と言えるのでしょうか?
さまざまなステーキング製品が溢れる今日、これは非常に基本的なように聞こえますが、実際には誰もが見落としがちな問題です。
過去、皆はステーキングプランを選ぶ際に、拡大鏡を持って比較するのが習慣でした:どの会社のAPRが0.2%多いのか?手数料は5%か10%か?自動複利は可能か?いつ引き出せるのか?
しかし、全ネットワークのステーキング基準利回りが3%以下に抑えられている今日、各社の帳面上の微小な差は、もはや見るに値しません。千分の一の利息のために手間をかけるよりも、実際には製品のインターフェースの下に隠れている別の問題の方が重要です:
あなたのETHがステーキングされた後、実際にそれを制御しているのは誰なのでしょうか?
一、ステーキングの基盤論理:働く者はお金を管理できない
非管理型ステーキングを理解するための鍵は、イーサリアムがコンセンサス層で行っている非常に巧妙な設計を理解することです。
バリデーターを運営することは、決して一つのキーだけではありません。プロトコルのレベルで権限が全く異なる二つの部分に分かれています。
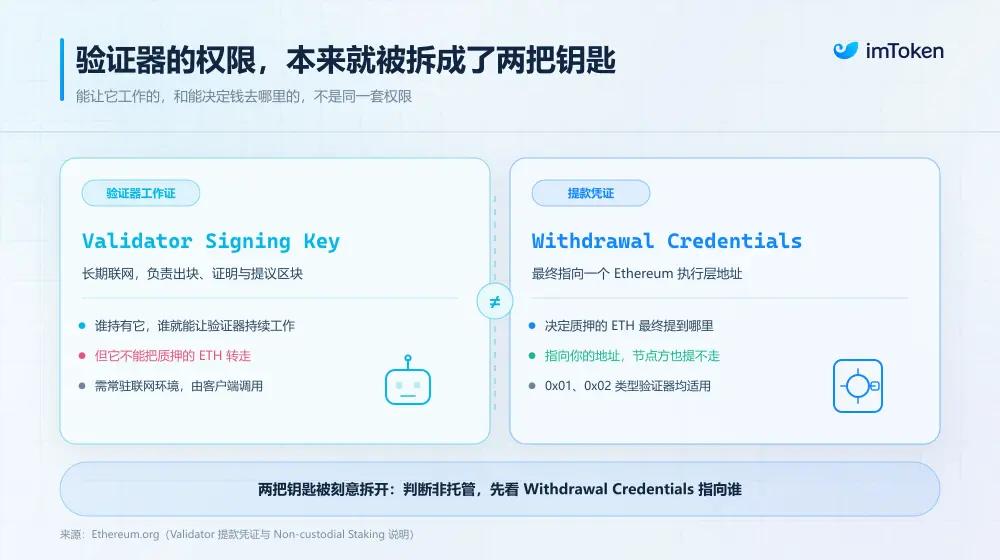
一つはSigning Key、つまり署名の秘密鍵です。
このキーは「働く」ために特化されており、24時間オンラインでアテステーション、ブロック提案、さまざまなコンセンサスタスクを完了するために使用されます。常にサーバーに接続されている必要があります。このキーを持つ者が、このマシンを運営する責任を負います。
しかし、このキーはあなたが誠実にコンセンサスを行っていることを証明するためだけに使われ、たとえこのキーで1万回署名しても、元本を動かすことは決してできません。また、マシンがオフラインになったり、違反して二重署名を行った場合、イーサリアムが罰金を課すのはこのバリデーターの収益または元本です。
もう一つはWithdrawal Credentials、つまり引き出し証明書が指し示す引き出しの制御権です。
これは本当の「引き出しパスワード」であり、ステーキングが有効になった瞬間に信号チェーンに書き込まれ、ステーキングされたETHと生成された収益が最終的にどこに引き出されるかを決定します。
このキーは完全にあなたのコールドウォレットやリカバリーフレーズの中で静かに眠っていて、一生ネットワークに接続する必要はありません。
実際、イーサリアム公式は両者の位置付けを非常に明確にしています:署名の秘密鍵はオンラインで保持する必要がある「ホット」権限であり、引き出し証明書が示すのは資金所有権の「コールド」権限です。
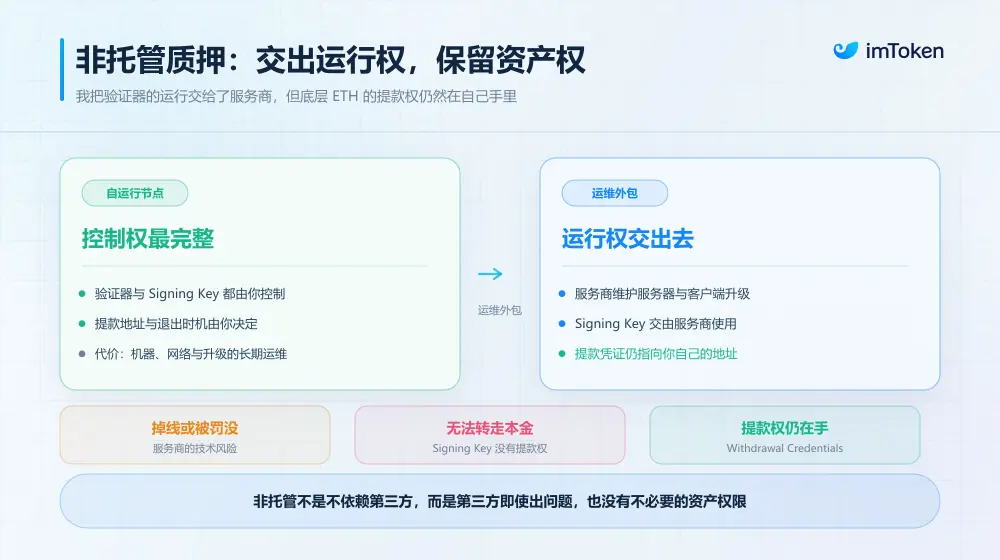
これは、第三者がユーザーのためにバリデーターを運営することができる一方で、ユーザーのETHを所有する必要がないことを意味します。
これが、imTokenのような非管理型ステーキングが機能する理由です------ノードサービスプロバイダー(例えばInfStones)はSigning Keyを持ち、データセンターの運営、ネットワーク攻撃からの防御、24時間オンラインの維持を担当します。これにより、ノードが順調に動作するか、どれだけのブロック報酬を得られるかが決まりますが、コードを隅々まで探しても、ステーキング資金を自分のものにするための命令は見つかりません。
さらに、イーサリアムがアップグレードされ、EIP-7002(実行層での退出がトリガーされる)を導入した後、この制御権のクローズドループはさらに極端になりました。
以前は、ノード運営者が失踪したり、ずるをした場合、お金は持ち去れませんでしたが、ユーザーがバリデーターから退出したい場合、運営者がSigning Keyで退出メッセージを放送するのを待たなければならず、受動的になりがちでした。しかし、EIP-7002があれば、引き出し証明書(0x01 / 0x02)が手元にあれば、imTokenウォレットを持って、実行層で指示を発行することで、このバリデーターを強制的に停止し、返金を待つことができます。
言い換えれば、ノードサービスプロバイダーが完全に消えてしまったとしても、あなたのお金はチェーン上に閉じ込められることはありません。
これが「非管理型」が本当に注目すべき点です。全体のステーキングプロセスには第三者が関与しますが、働く者はお金を持ち去る権限を同時に持っていません。
二、ユーザー、ウォレット、ノードサービスプロバイダー、イーサリアム、それぞれが何をできるのか?
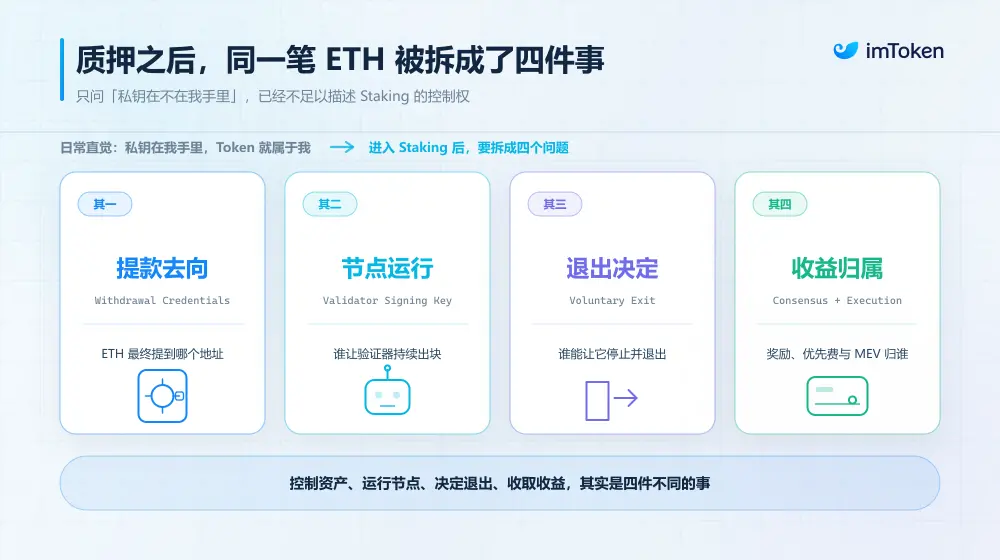
この線に沿ってさらに解体していくと、一見シンプルなETHステーキングには、実際には少なくとも四つの役割が関与していることがわかります。
それはユーザー、ウォレット、ノードサービスプロバイダー、そしてイーサリアムプロトコル自体です。ただし、それぞれが持つ権限は異なります。
まずはユーザーです。
真の非管理型アーキテクチャでは、ユーザーが最も重要な資金の制御権を保持します。
imTokenの非管理型ETHステーキングを例にとると、ユーザーは引き出しに関連する権限を持ち、サービスプロバイダーは勝手にステーキング資産を自分のアカウントに移すことはできません。バリデーターの状態も直接チェーン上で確認できます。
これは多くの人が普段理解している「お金を他の人に投資してもらう」と根本的に異なります。ETHはもはやユーザーのウォレット残高に存在せず、イーサリアムのデポジットコントラクトに入り、バリデーターの残高となりますが、それによって関連ノードの資産にはなりません。
ノードはあなたのためにバリデーターを維持し、その作業権限を制御しますが、資産の引き出し権限は制御しません。
次にウォレットです。
ウォレットはユーザーがこの権限を管理するための入り口のようなものであり、ステーキング資産の所有者ではありません。
ウォレットはユーザーがステーキングを開始し、アドレスを管理し、操作に署名し、バリデーターの状態や収益を確認するのを助けますが、基盤が依然として非管理型設計に従っている限り、ウォレットサービスプロバイダー自体はこのインターフェースを提供することによって、ユーザー資産の引き出し権限を自動的に得ることはありません。
したがって、「特定のウォレットを通じてステーキングする」と「このウォレットにETHを管理させる」は実際には全く異なる概念です。本質を決定するのは、依然として基盤のキーと引き出し証明書がどのように設定されているかです。
第三の役割はノードサービスプロバイダーです。
これは非管理型ステーキングで最も誤解を招きやすい部分です。ユーザー自身が24時間マシンを運営できないので、バリデーターは誰かが維持しなければなりません。
ノードサービスプロバイダーはクライアントの運営、オンラインの維持、検証タスクの完了を担当し、これらの作業に使用されるSigning Keyを保管します。これは依然として非常に重要であり、頻繁にダウンすると、ユーザーは本来得られるはずの報酬の一部を失うことになります。重大な違反行為が発生した場合、スラッシングのリスクも存在します。
したがって、「非管理型」は決して「サービスプロバイダーのリスクがない」という意味ではなく、このリスクは主にバリデーターの運営品質と収益の面に制限されています。「サービスプロバイダーがあなたの32ETHを持ち去ることができるかどうか」ではありません。
最後の役割は、イーサリアムプロトコル自体です。
この層はしばしば見落とされがちですが、ETHがバリデーターに入ると、どの側も普通のウォレット残高のように、いつでも送金したいときに送金することはできません。
それはイーサリアムが統一して定めたルールに従わなければなりません。例えば、いつアクティブにできるか、いつ退出できるか、退出に列を作る必要があるか、バリデーターがどのような行動をとると罰せられるか、そして最終的にいつ引き出しが完了するかは、すべてプロトコルによって決定されます。
Pectraの後に導入された0x02コンパウンディングバリデーターも同様です。これにより、バリデーターの有効残高が従来の32ETHの上限から最大2048ETHに引き上げられ、報酬が引き続き複利に参加できますが、引き出しと退出は依然としてプロトコルの規定に従って行われます。
三、ではLidoはどうでしょう?流動性の背後で何が犠牲になったのか?
このフレームワークを構築した後、Lidoのような流動性ステーキングを見ると、その違いが非常に明確になります。
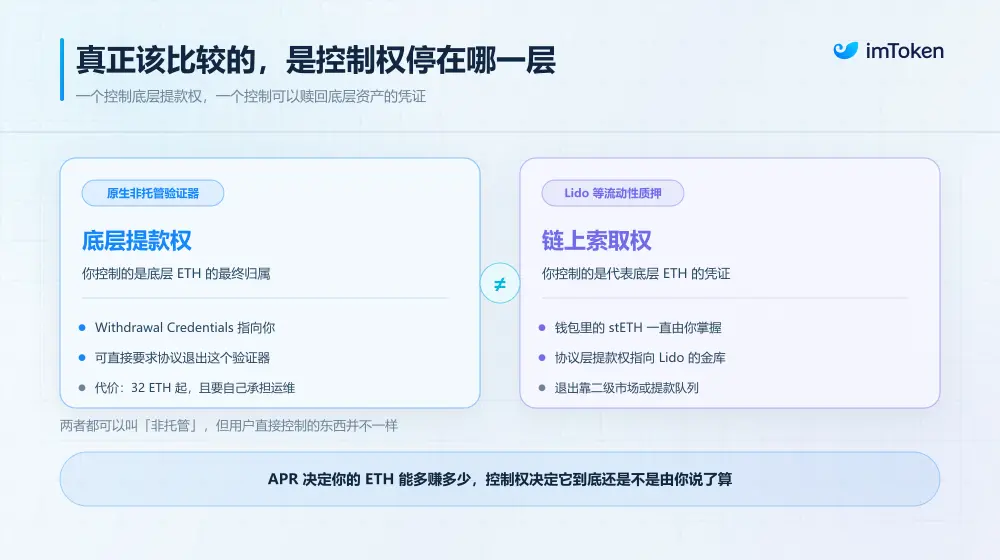
ユーザーがETHをLidoに預けると、stETHを受け取ります。そして、stETH自体は完全にユーザーに属し、送金や取引が可能で、DeFiで引き続き使用することもできます。
これがLiquid Stakingの最大の価値であり、元々バリデーターにロックされていた流動性が再び解放されました。
しかし同時に、基盤のETHの制御構造も変化しました。
Lidoは大量のユーザーのETHを集約し、プロトコルを通じて異なるノードオペレーターに割り当ててバリデーターを作成・運営します。これらのバリデーターのWithdrawal Credentialsは、各stETHユーザーの自分のイーサリアムアドレスではなく、Lidoプロトコルによって統一的に設定され、基盤の引き出しプロセスもプロトコルのスマートコントラクト、オラクル、ノードオペレーターなどのコンポーネントによって共同で完了されます。
したがって、ユーザーが持っているのはstETHが代表するステーキング権益であり、「自分だけのバリデーター」のWithdrawal Credentialsではありません。
ユーザーがプロトコルからETHを引き出したい場合、stETHをLido Withdrawal Queueに提出し、プロトコルが対応する退出と資金準備を完了するのを待ち、その後にETHを受け取ります。Lidoはこの引き出しリクエストに対して引き出し権利を示すNFTを生成し、リクエストが完了した後にユーザーが基盤のETHを受け取ることができます。
ただし、ユーザーは依然として自分でstETHを保持しているように見え、プロトコル自体もスマートコントラクトを通じて運営されており、すべてのユーザー資産を自由に持ち去ることができる中央集権的な機関は存在しませんが、これは一人一人が自分のバリデーターを持ち、引き出しアドレスが直接ユーザーに属する非管理型のネイティブステーキングとは、確かに異なる信頼の境界を持っています。
前者はより低い参加のハードル、より良い流動性、そしてstETHのDeFiにおける広範な組み合わせ性をもたらしました;
後者は一部の流動性を犠牲にし、少なくとも32ETHが必要ですが、基盤のバリデーターの資金制御関係をより直接的にしています。
簡単に言えば、Liquid Stakingは自由に流通できる「ステーキング資産証明書」を持つことに近く、非管理型ネイティブステーキングは、実際に自分のバリデーターを所有していることに近く、その日常運営を外部に委託しているだけです。
両者には絶対的な優劣はありません。
数枚のETHしか持っておらず、いつでも取引したい、またはDeFiに参加したいユーザーにとって、stETHのような流動性ステーキング資産は明らかに便利です。
しかし、ユーザーが32ETH、64ETH、さらにはそれ以上を長期間保有している場合、流動性のニーズがそれほど強くないのであれば、利回りの差は選択を決定するほど大きくはありません。この時、「誰が資産を制御するか」という安全性の考慮が、はるかに大きな重みを占めることになります。
結局のところ、ステーキングの利回りは日々変動し、APRは全ネットワークのステーキング量に応じて上下し、手数料も調整される可能性があります。
結局、Withdrawal Credentialsがどこを指し、誰が元本を引き出せるのか、極端な状況が発生した場合に第三者の協力が必要かどうかが、全体の製品の最も基盤となる信頼構造を決定します。
これもまた ETH ステーキングが徐々に成熟した後、見落とされがちな変化かもしれません:
さまざまな製品の収益と体験がますます近づいている中で、次に本当に差を広げるのは、最も素朴な問題に戻る可能性が高い------私の ETH は、結局誰の手に握られているのか?
最後に
選択には絶対的な正解や間違いはありません。
もし手元に二、三の ETH しかなく、また DeFi レゴで循環借入を楽しんでいるのであれば、資金の利用率やハードルの観点から見ても、stETH のような流動性ステーキングトークンはより実用的な選択です。
しかし、もしあなたの目標がイーサリアムネットワーク内に中長期的なコアポジションを構築することであれば、32 個でもそれ以上でも、状況はまったく変わります。さまざまな製品の純収益率の差が千分の数、さらには数ベーシスポイントしか残っていないときに、そのわずかな収益のために長い契約呼び出しやガバナンスリスクを背負うのは、実際にはコストパフォーマンスが非常に低いのです。
暗号業界では、よく「あなたの鍵がなければ、あなたのコインもない」と言われます。
しかし、ステーキングの文脈に置き換えると、もう一つの半分の文が必要かもしれません:「あなたの引き出し資格がなければ、あなたのネイティブステークもない。」
 リスク警告