BTC $62,432.42 -3.24%
ETH $1,761.13 -2.55%
BNB $577.94 -2.30%
XRP $0.9635 -0.83%
SOL $72.84 -1.34%
TRX $0.3086 +0.38%
DOGE $0.0583 -2.16%
ADA $0.1502 -2.68%
BCH $206.17 -1.78%
LINK $9.00 -2.46%
HYPE $66.30 -4.17%
AAVE $107.42 -3.61%
SUI $0.7129 -2.18%
XLM $0.1366 -2.08%
ZEC $910.80 -3.43%
AAPL $352.05 +0.66%
AMZN $267.77 +3.67%
GOOGL $283.25 +0.49%
MSFT $507.80 +0.23%
META $615.16 -0.54%
NVDA $150.69 -6.19%
TSLA $382.27 +0.08%
SNDK $763.14 -8.42%
INTC $54.22 -2.90%
SPCX $143.37 +0.74%
MU $698.27 -4.48%
AMD $524.04 +0.99%
BTC $62,432.42 -3.24%
ETH $1,761.13 -2.55%
BNB $577.94 -2.30%
XRP $0.9635 -0.83%
SOL $72.84 -1.34%
TRX $0.3086 +0.38%
DOGE $0.0583 -2.16%
ADA $0.1502 -2.68%
BCH $206.17 -1.78%
LINK $9.00 -2.46%
HYPE $66.30 -4.17%
AAVE $107.42 -3.61%
SUI $0.7129 -2.18%
XLM $0.1366 -2.08%
ZEC $910.80 -3.43%
AAPL $352.05 +0.66%
AMZN $267.77 +3.67%
GOOGL $283.25 +0.49%
MSFT $507.80 +0.23%
META $615.16 -0.54%
NVDA $150.69 -6.19%
TSLA $382.27 +0.08%
SNDK $763.14 -8.42%
INTC $54.22 -2.90%
SPCX $143.37 +0.74%
MU $698.27 -4.48%
AMD $524.04 +0.99%

キーの漏洩

すべて
記事
速報

Initia:攻撃はGCPキーの漏洩に起因し、約327万ドルの資産が転送されました。

InitiaはXプラットフォームで安全事件の調査進捗を発表し、攻撃者が11月9日に漏洩したGCPキー(プライベートノードの設定に使用)を利用して、コマンドインジェクション攻撃によりInitiaのインフラに不正アクセスし、GitHub、GCPアカウントなどの認証情報を取得し、RollupホスティングプラットフォームAnvilへのアクセス権を得たことを明らかにしました。これにより、5件のRollup検証を偽造したIBC出金が行われ、Initia L1 IBCホスティングアカウント内の資産が解除されました。約327万ドルの資産が攻撃者のアドレスに転送され、さらに216万ドルの盗まれた資金が一時停止されたL1に残っており、移動できない状態です。攻撃者はInitia DEXで盗まれた資産を販売した後、1.34万枚のTIA、8000枚のUSDC.inj、59.7万枚のNoble USDCを引き出し、INITは一切転出していません。Initiaは影響を受けた資産を全額回復する計画を示し、隔離環境でインフラを再構築する予定で、再起動には通常のネットワーク再起動よりも時間がかかる見込みです。資産の回収作業は、法執行機関およびセキュリティパートナーの協力の下で進行中です。以前の情報によれば、Initia L1は11月10日14:18に運転を一時停止しました。

Beosin:インド取引所wazirxのマルチシグウォレットの管理者プライベートキーの漏洩により資産が盗まれた

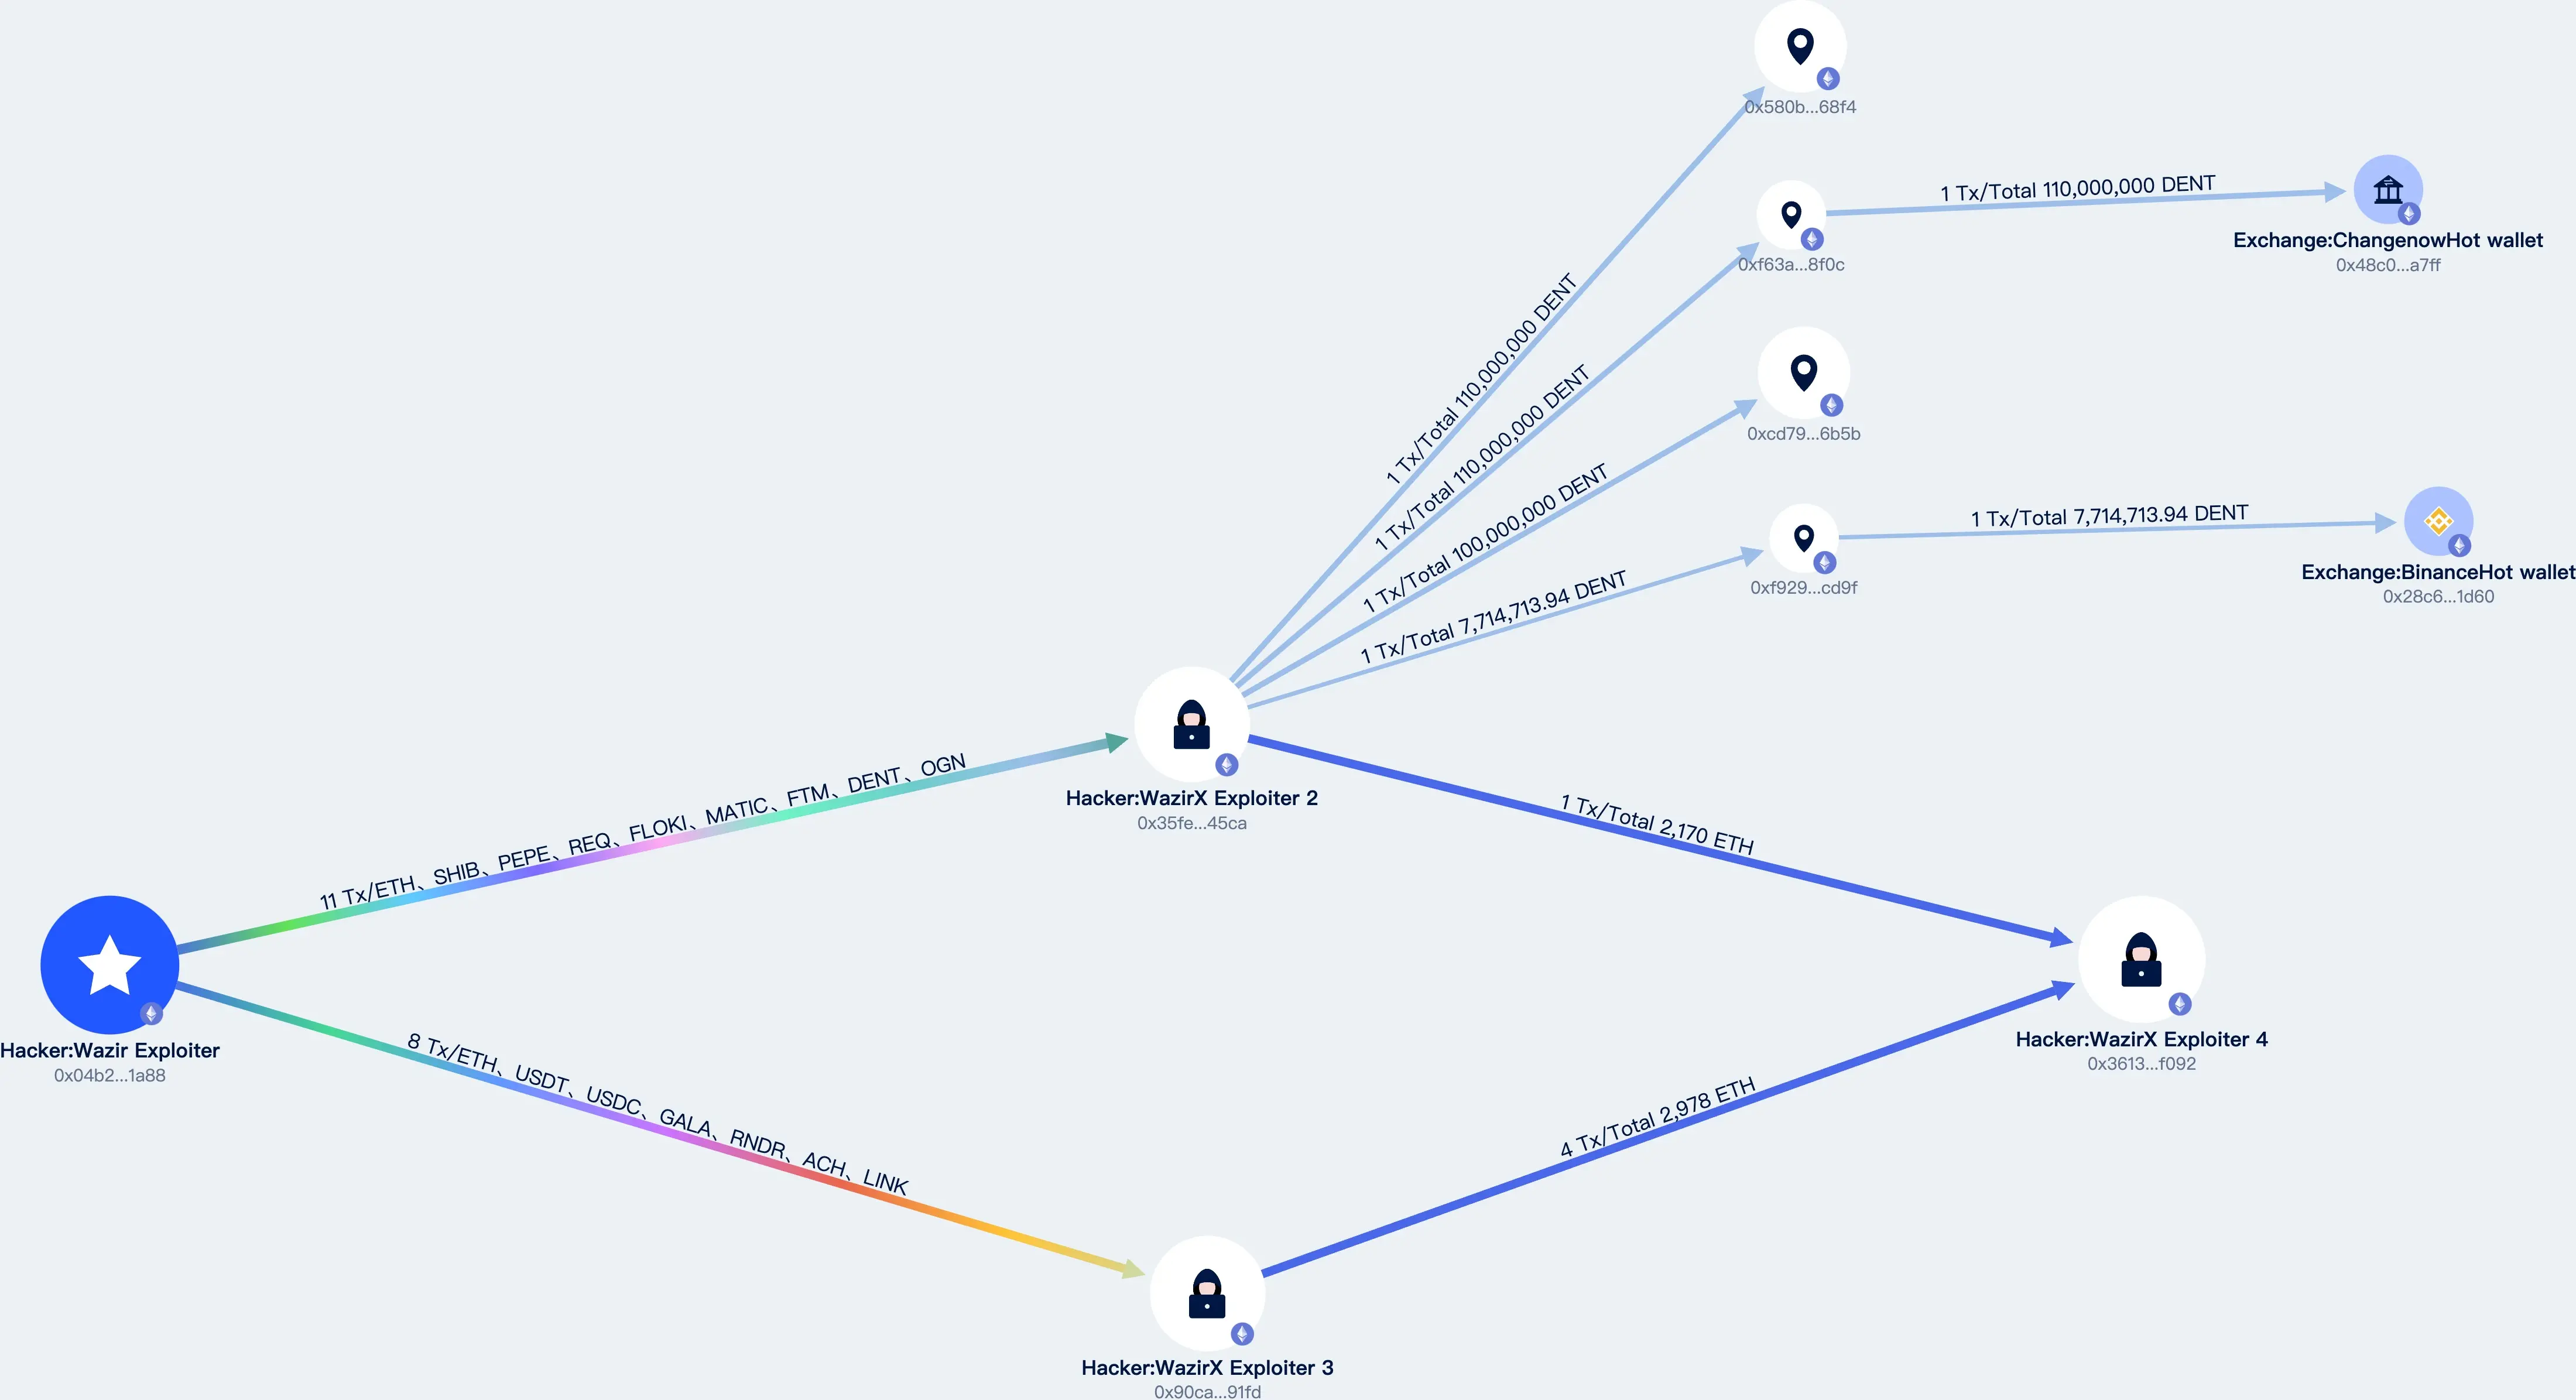
ChainCatcher のメッセージによると、Beosin Alert の監視警告により、インドの取引所 WazirX が攻撃を受け、攻撃者が取引所のマルチシグウォレット管理者の署名データを取得し、ウォレットのロジックコントラクトを変更して、ウォレットが誤ったロジックを実行し、資産を盗むことが判明しました。攻撃者アドレス:0x6eedf92fb92dd68a270c3205e96dccc527728066被攻撃アドレス:0x27fd43babfbe83a81d14665b1a6fb8030a60c9b4攻撃者の行動に基づき、マルチシグウォレットの管理者の秘密鍵が漏洩したことが原因と推測され、Beosin は攻撃原因を以下のように簡潔に分析しました:攻撃者が攻撃コントラクトをデプロイ:0x27fd43babfbe83a81d14665b1a6fb8030a60c9b4。このコントラクトの機能は、本コントラクトで指定されたトークン資産を引き出すことです。攻撃者は WazirX のマルチシグウォレット管理者の署名データを取得し、ウォレットのロジックコントラクトを既にデプロイされた攻撃コントラクトに変更しました。対応する取引は:https://etherscan.io/tx/0x48164d3adbab78c2cb9876f6e17f88e321097fcd14cadd57556866e4ef3e185d攻撃者は WazirX のマルチシグウォレットにトークン引き出し取引を提出しました。代理モードのメカニズムにより、ウォレットコントラクトは delegatecall を使用して攻撃コントラクトの関連関数を呼び出し、ウォレットのトークンを移動させます。盗まれた資金の一部のフローチャートによると、現在のところ、ハッカーは一部の資金を Changenow と Binance 取引所に移転させたようです。
Beosin:インド取引所wazirxのマルチシグウォレットの管理者プライベートキーの漏洩により資産が盗まれた
app_icon
ChainCatcher Building the Web3 world with innovations.