BTC $86,368.13 +1.48%
ETH $2,729.15 +0.96%
BNB $792.12 +0.59%
XRP $1.52 +1.61%
SOL $121.73 +0.56%
TRX $0.3355 +0.12%
DOGE $0.0965 +3.43%
ADA $0.2733 +11.35%
BCH $319.06 +0.14%
LINK $14.24 +1.23%
HYPE $93.13 +3.18%
AAVE $179.73 -1.38%
SUI $1.24 +5.40%
XLM $0.2236 +3.19%
ZEC $1,319.79 -1.12%
AAPL $332.75 -0.22%
AMZN $251.22 -0.44%
GOOGL $343.05 -0.41%
MSFT $515.59 -0.44%
META $726.75 -0.40%
NVDA $235.96 +0.58%
TSLA $372.00 +0.17%
SNDK $1,735.44 +1.15%
INTC $116.62 -1.39%
SPCX $160.26 +0.79%
MU $1,079.72 +1.08%
AMD $635.14 +0.29%

セキュリティの脆弱性

すべて
記事
速報

first_img Polygonは二度のハードフォークを通じてセキュリティの脆弱性を修正し、以前に非公開で展開されていました。

Polygon Labsは、2回のハードフォークを通じて、プルーフ・オブ・ステークネットワーク内の一連のセキュリティ脆弱性を修正したことを発表しました。関連する修正は公開前に非公開で展開されていました。水曜日に公開されたフォーラムの投稿によると、チームは修正案をBorクライアントのAustinハードフォークとHeimdallクライアントのKyotoハードフォークにパッケージ化しました。両者は、コンセンサスに影響を与える修正の標準プロセスに従っています:まずAmoyテストネットで検証し、メインネットがアクティブになり、ネットワークが安全になった後に公開されます。Austinフォークは、ブロック処理における2つのサービス拒否パスを修正しました。その中には、悪意のあるブロックプロデューサーが超大きなフィールドデータを埋め込むことでピアノードをクラッシュさせる脆弱性が含まれています。Kyotoフォークは、より広範囲なコンセンサス強化の問題に対処しました。その中で最も深刻な脆弱性は、攻撃者が1つの構築取引だけで、全体のバリデーター集合に高価で調整された作業を強制することを可能にしました------この取引の構築コストは低いですが、ネットワーク処理のコストは高額です。Polygonは、すべての脆弱性がメインネットで利用されているのは観察されておらず、積極的に解決されたことを強調しました。これらの2つのアップグレードは、ノードオペレーターにとって必須の要件となり、すでに有効であり、状態の移行や再同期は必要ありません。今回の発表は、Polygonの重要な転換期にあたります。彼らは、従来のMATICトークンをPOLに移行する作業を完了し、ネットワークアーキテクチャの全面的な改革の一環として行いました。このニュースはPOLの価格を押し上げることはありませんでした。CoinGeckoのデータによると、POLの週日取引価格は約0.09983ドルで、24時間で2.3%下落し、過去1週間で約6.8%下落し、過去1年で約60.8%下落し、市場価値は約10.7億ドルです。

研究により、サードパーティのAIルーターにセキュリティの脆弱性が発見され、暗号通貨が盗まれる可能性があることがわかりました。

市場の情報によると、カリフォルニア大学の研究者たちが最近、一部のサードパーティ製AI大型言語モデル(LLM)ルーターに安全リスクが存在し、暗号通貨資産が盗まれる可能性があることを明らかにしました。研究によると、LLMルーターはAPIの仲介として、平文情報を読み取ることができ、一部のルーターは悪意のあるコードを注入し、認証情報を盗むことが発見されました。チームは28の有料ルーターと400の無料ルーターをテストし、9つのルーターが積極的に悪意のあるコードを注入し、2つがトリガーを回避するために展開され、17がAmazon Web Servicesの認証情報にアクセスし、さらには研究者のイーサリアムの秘密鍵を通じてETHを移転するルーターもありました。研究は、ルーターの悪意のある行動は検出が難しく、一部のAIエージェントフレームワークの「YOLOモード」が自動的にコマンドを実行できるため、安全リスクが増加することを指摘しています。研究は、開発者に対して秘密鍵やリカバリーフレーズをAIエージェントを通じて送信しないようにし、AI企業に対して応答に暗号署名を行うよう呼びかけています。

Trust Wallet:影響を受けたユーザーに対して補償を行い、盗まれた資産の総額は約850万ドルです。

Trust Walletは、ブラウザ拡張機能の2.68バージョンに関するセキュリティ脆弱性の最新情報を発表しました。この事件は、12月24日から26日の間にTrust Walletブラウザ拡張機能を開いてログインした2.68バージョンのユーザーに影響を与えています。ユーザーがTrust Walletモバイルアプリを通じてプッシュ通知を受け取ったり、Trust Walletブラウザ拡張機能でセキュリティ事件のバナーを見たりした場合、侵害されたウォレットを引き続き使用している可能性があります。この事件により、2,520のウォレットアドレスが影響を受け、攻撃者によって資金が盗まれたことが確認されています。影響を受けた資産の総額は約850万ドルで、これらの資産は攻撃者が制御する17のウォレットアドレスに関連しています。Trust Walletは、影響を受けたユーザーに対して積極的に補償を行うことを決定し、補償プロセスと所有権確認手続きを整備中です。また、過去数日間に連絡を取った被害者とのコミュニケーションを開始しました。影響を受けたユーザーは、公式サポートフォームを通じて申請を提出してください。

NoOnesのCEOは、以前にハッキングを受けたことを確認し、その理由はSolanaのクロスチェーンブリッジに脆弱性があったためだと述べた。

ChainCatcher のメッセージによると、Crowdfundinsider が報じたところでは、P2P 暗号通貨取引プラットフォーム NoOnes が今月初めに重大なセキュリティ脆弱性に直面し、約 800 万ドルの暗号資産が失われたことを確認しました。NoOnes の CEO レイ・ユセフは Telegram チャンネルで、ハッキング攻撃が 1 月 1 日に発生したことを確認し、その原因は Solana クロスチェーンブリッジの脆弱性であると述べました。以前のニュースによると、暗号通貨研究者の ZachXBT の調査によれば、ハッカーはイーサリアム、トロン、Solana、バイナンススマートチェーンなどの複数のネットワークを通じて、1 回あたり約 7,000 ドルの小額取引で資金を移動させ、合計約 790 万ドルを 2 日間で移転しました。これらの盗まれた資金はその後 Tornado Cash に送金され、ミキシングが行われました。現在、このプラットフォームは影響を受けた Solana クロスチェーンブリッジを閉鎖しており、完全なペネトレーションテストが完了するまで Solana サポートを再開しないと述べています。

CoinStatsはセキュリティの脆弱性により攻撃を受け、1590の暗号ウォレットが影響を受けました。

ChainCatcher のメッセージによると、Cointelegraph が報じたところでは、暗号通貨ポートフォリオ管理会社 CoinStats は、1590 の暗号ウォレットがセキュリティの脆弱性の影響を受けた後、一時的にユーザー活動を停止しました。CoinStats は 6 月 22 日の記事で「攻撃は緩和され、私たちはセキュリティ事件を隔離するためにアプリケーションを一時的に閉鎖しました」と述べました。さらに、「CoinStats チームの迅速な事件対応により、影響を受けたのは CoinStats ウォレットのわずか 1.3% で、合計 1,590 のウォレットであり、接続されたウォレットと CEX は影響を受けていません」と補足しました。CoinStats はそのウェブサイトで、接続された暗号ウォレットに対して「読み取り専用アクセスを要求する」ため、ユーザーの資産は「いかなる状況でも完全に安全である」と述べています。このプラットフォームは、ユーザーがすべてのウォレットを接続し、全体の暗号投資ポートフォリオトラッカーとして使用できるようにし、すべてのウォレットを一元的に表示します。CoinStats は、現在影響を受けているすべての暗号ウォレットをリストアップした Google ドキュメントを公開しました。ドキュメントには、調査の進展に伴い、このリストは「変更される可能性がある」と記載されていますが、大きな変更はないと予想されています。文書は「もしあなたのウォレットアドレスがこの影響を受けたリストに含まれている場合は、すぐにプライベートキーを使用して資金を移動してください」と述べています。

Web3 マルチチェーンウォレット BitKeep にセキュリティの脆弱性が疑われ、チームは技術的な調査を行っています。

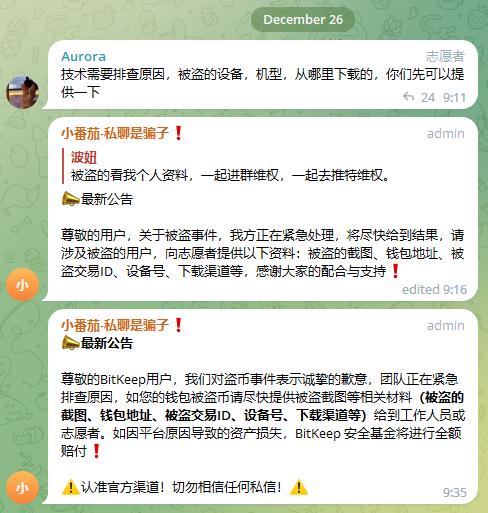
ChainCatcher のメッセージ、Web3 マルチチェーンウォレット BitKeep に疑わしいセキュリティの脆弱性が発生し、多くのユーザーが公式 Telegarm グループで資金が盗まれたと報告しています。BitKeep チームは原因を緊急調査中であり、ウォレットが盗まれた場合は、盗まれたスクリーンショットなどの関連資料(盗まれたスクリーンショット、ウォレットアドレス、盗まれた取引ID、デバイス番号、ダウンロードチャネルなど)をスタッフまたはボランティアにできるだけ早く提供してください。プラットフォームの原因による資産損失が発生した場合、BitKeep セキュリティファンドは全額賠償を行います。ChainCatcher の 以前の報道 によると、10 月 18 日、BitKeep Swap がハッカーの攻撃を受け、100 万ドルの損失が発生しました。その後、BitKeep は 99% の賠償作業を完了したと主張し、ハッカーおよび模倣アービトラージャーに盗まれた資金を返還するよう促しました。10 月 20 日、BitKeep は SlowMist、Cobo などのトップセキュリティチームと共同で「BitKeep セキュリティアップグレード計画」を開始しました。(出典リンク)
Web3 マルチチェーンウォレット BitKeep にセキュリティの脆弱性が疑われ、チームは技術的な調査を行っています。
app_icon
ChainCatcher Building the Web3 world with innovations.