BTC $62,352.65 -2.17%
ETH $1,736.02 -2.28%
BNB $576.70 -1.32%
XRP $0.9647 +0.92%
SOL $72.36 +0.42%
TRX $0.3086 +0.42%
DOGE $0.0578 -0.69%
ADA $0.1498 -1.01%
BCH $204.61 -1.06%
LINK $8.90 -2.05%
HYPE $65.86 -2.51%
AAVE $106.65 -3.75%
SUI $0.7047 -1.83%
XLM $0.1374 +0.26%
ZEC $916.86 -1.37%
AAPL $352.01 +0.20%
AMZN $263.42 +3.41%
GOOGL $280.20 -0.15%
MSFT $502.70 +1.03%
META $613.95 -0.17%
NVDA $151.90 -1.17%
TSLA $380.41 +0.59%
SNDK $760.00 -1.90%
INTC $53.92 +0.32%
SPCX $144.16 +2.76%
MU $691.80 +0.34%
AMD $507.87 +3.78%
BTC $62,352.65 -2.17%
ETH $1,736.02 -2.28%
BNB $576.70 -1.32%
XRP $0.9647 +0.92%
SOL $72.36 +0.42%
TRX $0.3086 +0.42%
DOGE $0.0578 -0.69%
ADA $0.1498 -1.01%
BCH $204.61 -1.06%
LINK $8.90 -2.05%
HYPE $65.86 -2.51%
AAVE $106.65 -3.75%
SUI $0.7047 -1.83%
XLM $0.1374 +0.26%
ZEC $916.86 -1.37%
AAPL $352.01 +0.20%
AMZN $263.42 +3.41%
GOOGL $280.20 -0.15%
MSFT $502.70 +1.03%
META $613.95 -0.17%
NVDA $151.90 -1.17%
TSLA $380.41 +0.59%
SNDK $760.00 -1.90%
INTC $53.92 +0.32%
SPCX $144.16 +2.76%
MU $691.80 +0.34%
AMD $507.87 +3.78%

ホット

すべて
記事
速報

first_img CertiKは取引所に対してホットウォレットのドル上限を設定することを提案しました。

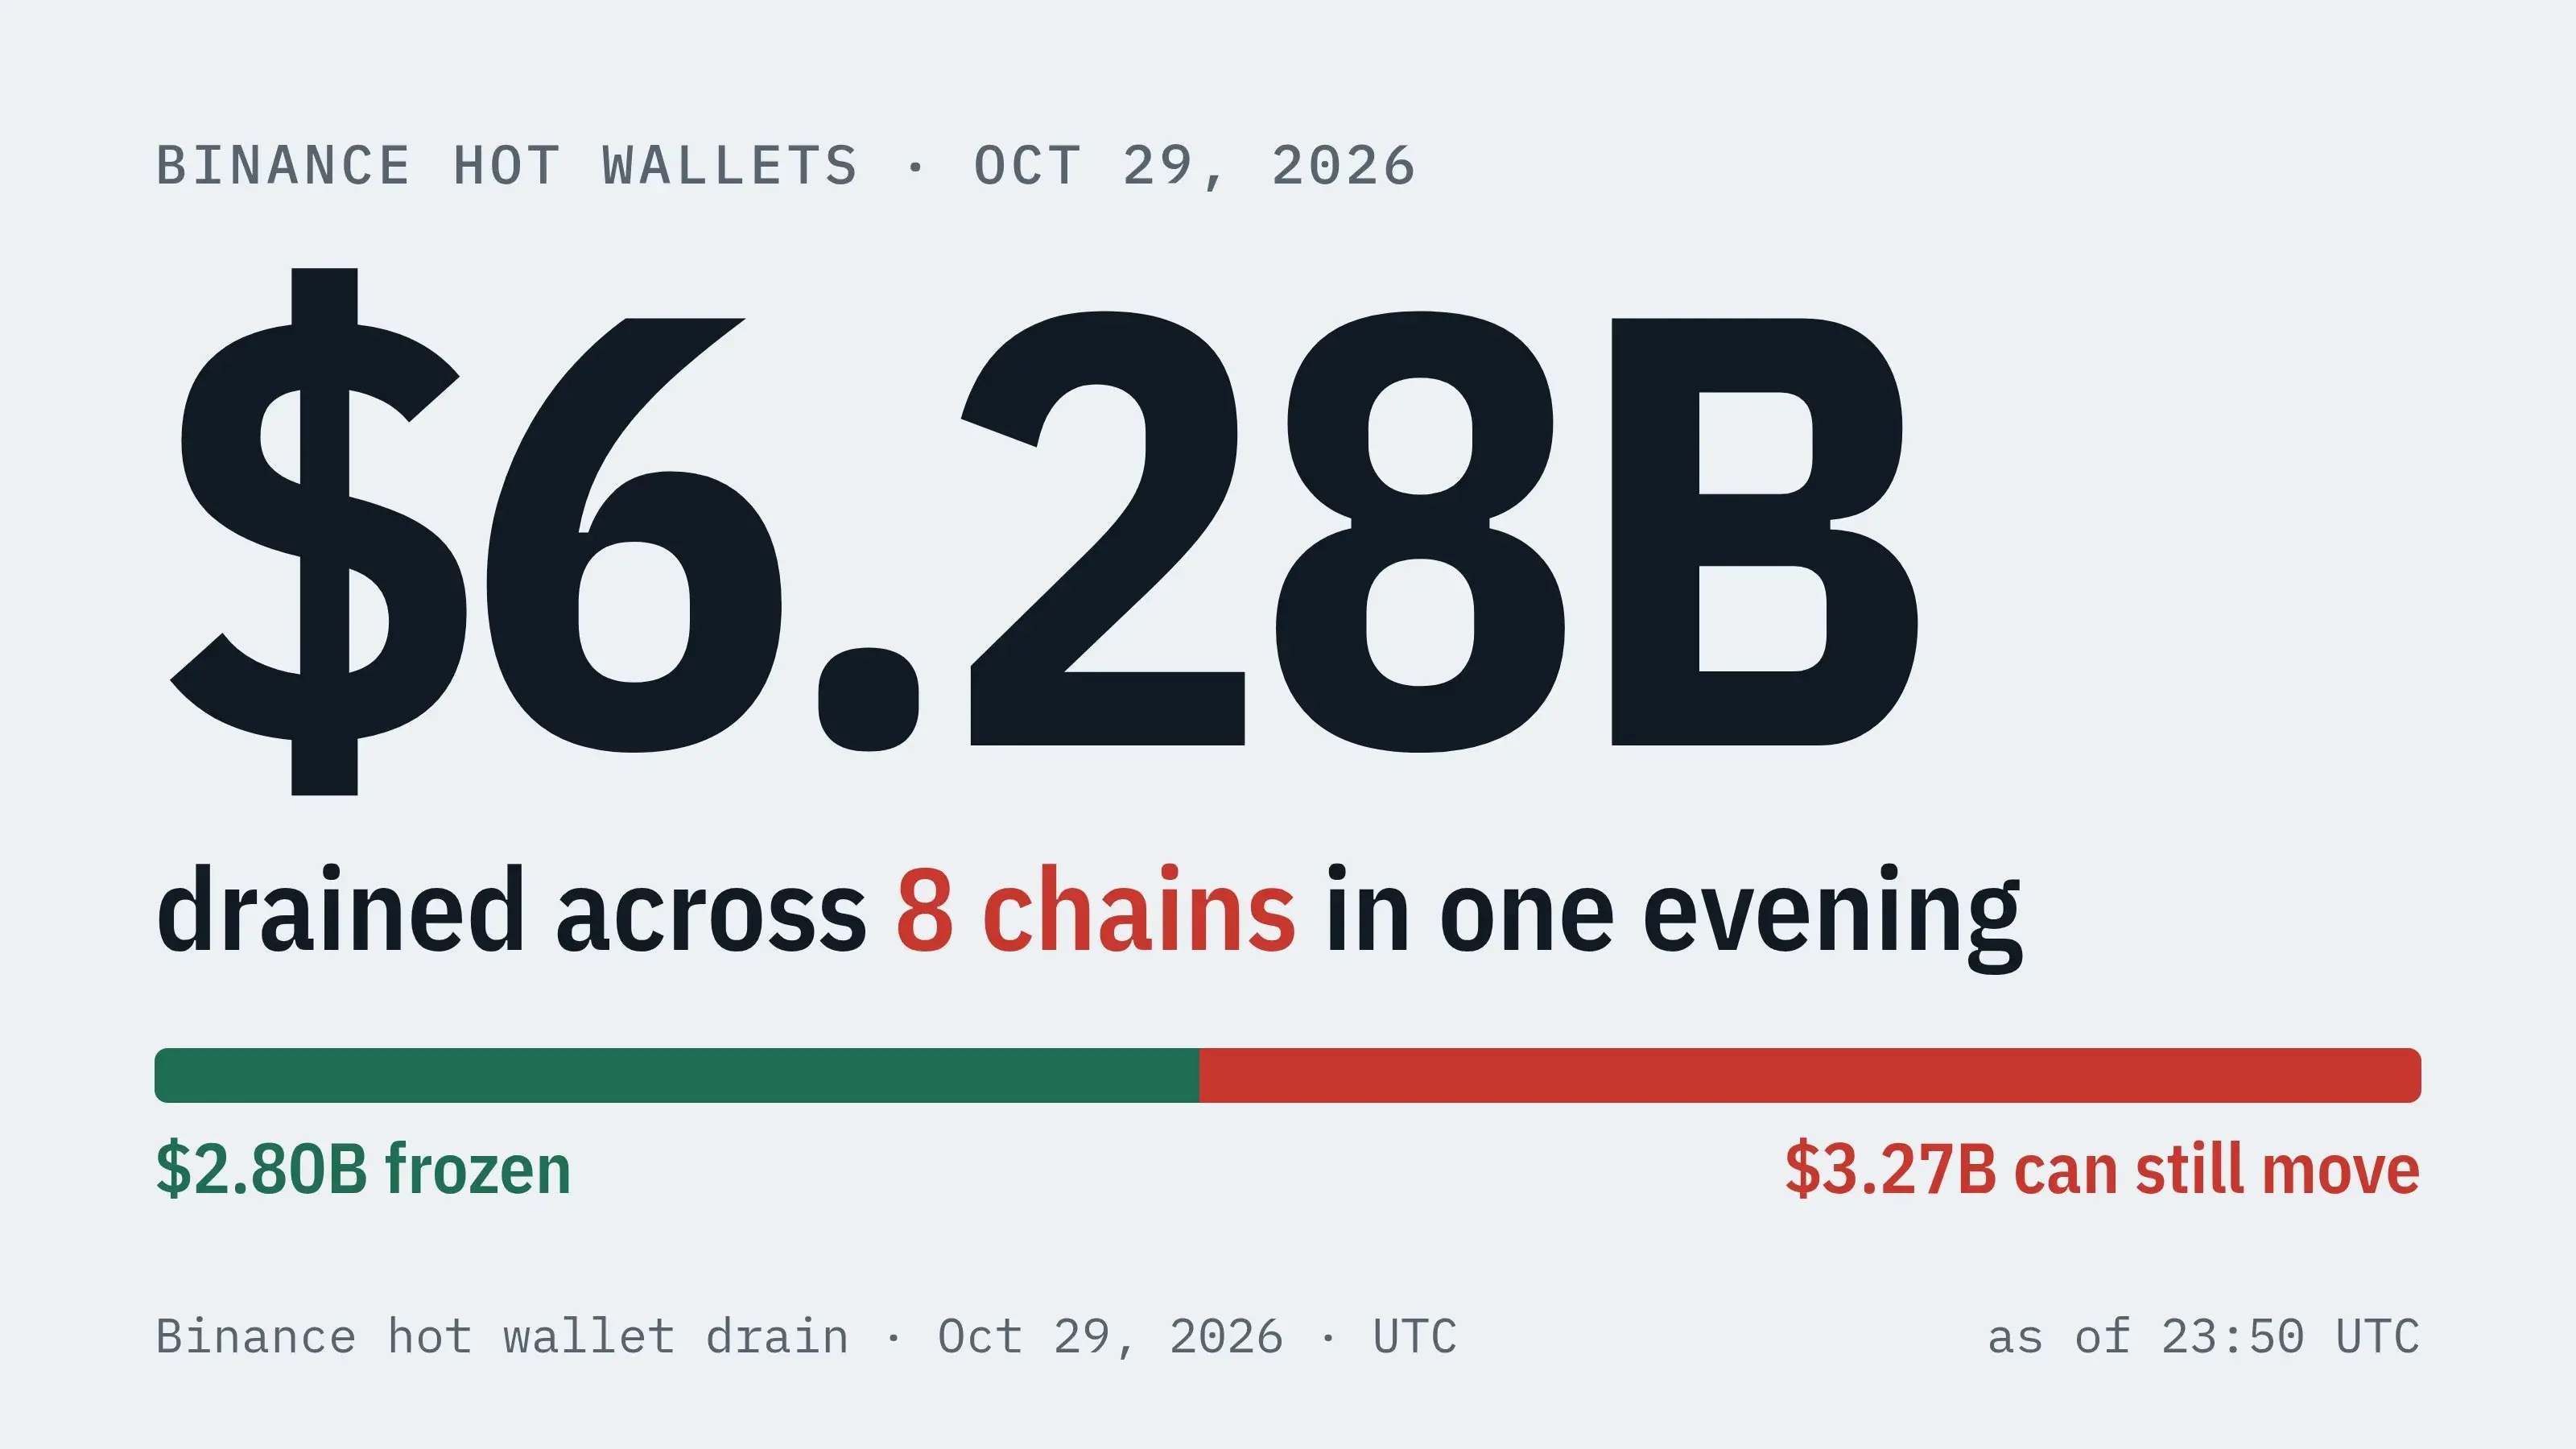
ネットワークセキュリティ会社 CertiK は、暗号通貨取引所がホットウォレットの保有に対して厳格なドル上限を設定することを提案しており、冷蔵ストレージの比率だけに依存して安全性を測るべきではないとしています。この提案が出された時期に、複数の取引所が最近、顧客を安心させるために冷蔵ウォレットの保有比率を公表しましたが、以前にバイナンスのホットウォレットは記録的なハッキング攻撃を受けました。Gate は、総資産の 88.26% が冷蔵ストレージに保管されていると報告し、Coinbase は 99% 以上の顧客資産がオフラインで保存されていると述べています。CertiK の研究チームは Cointelegraph に対し、冷蔵ストレージはオンラインリスクエクスポージャーを測るための有効な指標であるが、独立した安全スコアではないと述べました。現在、韓国は暗号サービスプロバイダーに対し、顧客の暗号資産の価値の少なくとも 80% を冷蔵ストレージに保管することを要求しており、シンガポールのガイドラインは少なくとも 90%、日本のフレームワークは少なくとも 95%、香港のライセンスを持つ暗号取引プラットフォームの基準は 98% です。CertiK は、より高い冷蔵ストレージレベルは通常、オンラインリスクエクスポージャーを低下させるが、非常に高いレベルでは収益が減少し、硬直したストレージ比率は出金を遅らせ、急いで送金を強いる可能性があり、リスクをキー管理システムに集中させる可能性があると指摘しています。CertiK は取引所に対し、顧客負債の割合、予想出金需要、取引所の財務資源と回復能力に基づく絶対損失上限の三つの制限の中で最も厳しいものを基に、各資産とブロックチェーンに対してホットウォレットの上限を設定することを提案しています。さらに、バイナンスは先週、ハッキング攻撃後に約 98% の影響を受けたトークンを補充し、損失を自ら負担したと述べ、残りのトークンは流動性が低く、取得に時間がかかるとしています。Elliptic は、北朝鮮に関連するハッカーがメモコインを発行してマネーロンダリングを行い、NEAR 上の六つの新発トークンを利用して約 43 万ドルを移転したと報告しています。

BTCPay Server:旧版の脆弱性によりホットウォレットの資金が盗まれました。ユーザーは直ちに移行することをお勧めします。

オープンソースのビットコイン決済処理ツール BTCPay Server は、プラットフォーム上のビットコインとライトコインのホットウォレットが無許可の資金盗取に遭ったとの報告を複数受けています。プロジェクトチームは調査の更新を発表し、攻撃が BTCPay Server 2.4.1 バージョンまたはそれ以前のバージョンを実行しているサーバーを対象としていることを確認しました。攻撃者は、8 月 7 日に 2.4.2 バージョンで修正された脆弱性を利用し、さまざまな方法でサーバー管理者権限を取得し、ホットウォレットの資金を空にしました。BTCPay Server の創設者 Nicolas Dorier は、2.4.2 より前のバージョン、特に 2.4.1 バージョンを実行しているサーバーのみが影響を受けていることを確認しました。最新の 2.4.7 バージョンを実行しているユーザーからは、信頼できる損失報告はまだ出ていません。影響を受けた一部のサービスプロバイダー、LunaNode を含むは、リスクのある古いインスタンスを自動的にシャットダウンしました。公式は、まだ 2.4.1 またはそれ以前のバージョンを使用しているユーザーに対し、古いホットウォレットの残りの資金を新しいニーモニックフレーズを使用して作成した新しいウォレットに移動し、古いサーバーをオフラインにし、関連するログを保持することを直ちに行うように推奨しています。その後、新しい仮想マシンに最新バージョンをインストールし、新しいウォレットに接続し、古いサーバーを新しいマシンに全体復元することは避けてください。ソフトウェアバージョンの更新だけではリスクを排除するには不十分です。なぜなら、攻撃者が古いサーバー上で持続的なアクセス権を取得している可能性があるからです。サーバー外に保管されている資金、例えばハードウェアウォレット内の資金は、今回の事件の影響を受けていません。この脆弱性は、今年の 8 月に修正された脆弱性に関連しており、その際に攻撃者は LND 管理資格情報を取得してノードを操作していました。現時点で、この脆弱性には CVE 番号が割り当てられておらず、CISA の既知の悪用脆弱性ディレクトリにも含まれていません。

Zanoは30日間のブロックチェーンの履歴ロールバックを完了し、ホットフィックスをリリースしました。ネットワークは更新されたチェーン上で安定して稼働しています。

プライバシー公チェーン Zano チームは、先週金曜日に発生したインフレーションの脆弱性に対して、ホットフィックスを展開したと発表しました。ネットワークは現在、更新されたチェーン上で安定して稼働しています。このチェーンは以前、ブロック高を 3,833,000 にロールバックし、過去 30 日間に確認された取引記録を消去しました。Zano チームは、第三者のウォレット、取引所、及び決済サービスプロバイダーは、ZANO および Zano 発行資産の送金を安全に復元するために、まず自身のノードを更新されたチェーンにアップデートする必要があると述べました。各サービスプロバイダーは公式チャネルを通じて復元の進捗を発表し、影響を受けたユーザーの復元プロセスは準備中です。ネイティブ資産 ZANO の今週の価格は 32% 下落し、2026 年以来 40.6% 下落しました。Zano の公式 X アカウントは、ユーザーが iOS、Android およびデスクトップウォレットを更新できると述べ、チームはすぐにさらなる復元プロセスの詳細を発表する予定です。
app_icon
ChainCatcher Building the Web3 world with innovations.