BTC $64,986.43 +0.33%
ETH $1,830.99 +0.95%
BNB $591.22 +0.05%
XRP $0.9634 +1.28%
SOL $71.70 +0.69%
TRX $0.3063 +0.55%
DOGE $0.0598 +2.35%
ADA $0.1537 +0.63%
BCH $208.17 +0.15%
LINK $9.23 +0.33%
HYPE $67.09 +0.44%
AAVE $108.48 +1.66%
SUI $0.7256 +1.30%
XLM $0.1377 -0.11%
ZEC $893.85 -0.64%
AAPL $353.51 -0.82%
AMZN $258.49 -1.88%
GOOGL $287.13 -1.67%
MSFT $523.52 +0.63%
META $627.72 -0.88%
NVDA $157.35 -2.33%
TSLA $378.82 -2.24%
SNDK $817.92 -4.70%
INTC $55.58 -3.62%
SPCX $136.15 -1.80%
MU $730.70 -4.05%
AMD $506.83 -3.05%
BTC $64,986.43 +0.33%
ETH $1,830.99 +0.95%
BNB $591.22 +0.05%
XRP $0.9634 +1.28%
SOL $71.70 +0.69%
TRX $0.3063 +0.55%
DOGE $0.0598 +2.35%
ADA $0.1537 +0.63%
BCH $208.17 +0.15%
LINK $9.23 +0.33%
HYPE $67.09 +0.44%
AAVE $108.48 +1.66%
SUI $0.7256 +1.30%
XLM $0.1377 -0.11%
ZEC $893.85 -0.64%
AAPL $353.51 -0.82%
AMZN $258.49 -1.88%
GOOGL $287.13 -1.67%
MSFT $523.52 +0.63%
META $627.72 -0.88%
NVDA $157.35 -2.33%
TSLA $378.82 -2.24%
SNDK $817.92 -4.70%
INTC $55.58 -3.62%
SPCX $136.15 -1.80%
MU $730.70 -4.05%
AMD $506.83 -3.05%

資金の安全

すべて
記事
速報

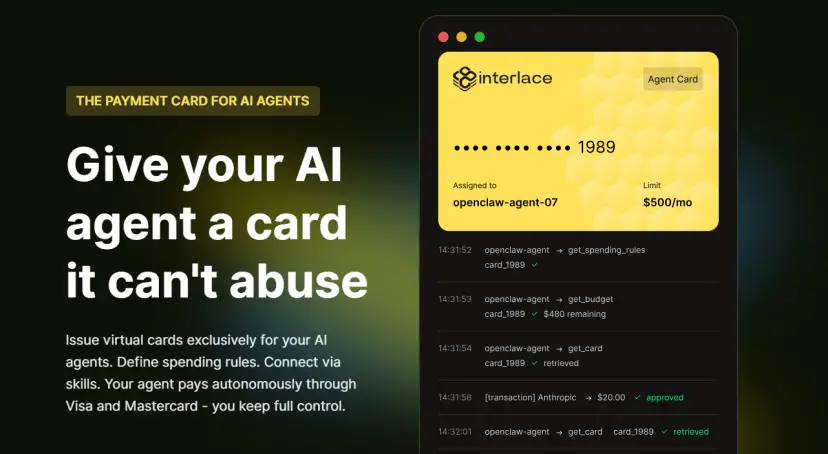
WeChat PayがAI専用カードを導入し、AIエージェント内で直接消費を完了できるようになりました。

WeChat Payは「AI専用カード」機能を発表しました。この機能は、ユーザーがAIエージェントとの対話中に直接消費ニーズを提起し、エージェントがスマートな推奨から最終的な注文と支払いまでの全プロセスを支援することをサポートします。現在、WeChat PayのAI専用カードはWorkBuddyプラットフォームに先行して接続されています(Mac端は5.1.1バージョンにアップグレードする必要があります)。ユーザーはこのプラットフォーム上の「美団生活助手」エージェントを通じて、グループ購入券を購入し、店舗での引き換えを行うことができます。公式は、今後この専用カードはさらに多くのエージェントプラットフォームへの接続を計画していると述べています。資金の安全性と承認メカニズムに関して、AI専用カードはユーザーのWeChat Payメインアカウントと完全に隔離されており、エージェントのすべての消費は専用カード内の残高に限定されています。ユーザーはカード内の資金の入出金額を自主的に制御できる一方で、システムはすべての取引注文がユーザー本人の最終承認確認を経なければ支払いを完了できないことを強制しています。
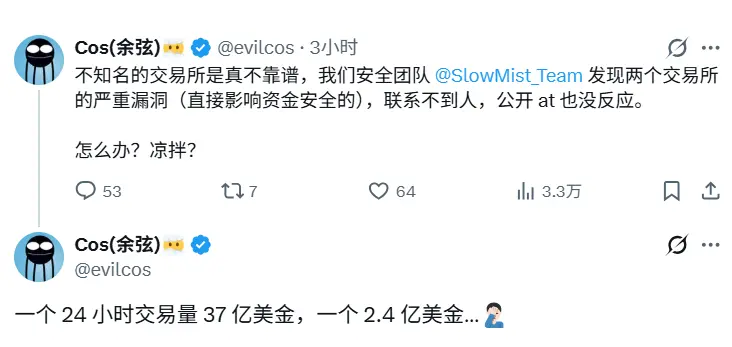
Krakenは脅迫に屈せず、約2000のアカウントに影響を与え、資金の安全は脅かされていない。

暗号取引所 Kraken は、犯罪組織からの脅迫を受けており、相手は内部システムへのアクセス動画を公開すると脅しています。会社は、システム的な侵入は発生しておらず、顧客の資金は常に安全であり、攻撃者に身代金を支払うことはないと強調しています。Kraken は、事件がカスタマーサポートチームの関連スタッフによる不適切なアクセス行為に起因していることを明らかにし、2件の独立した事件で約2000件のアカウントに対する限られたデータアクセスが発生した(総ユーザーの約0.02%に相当)としています。会社は関与したスタッフを特定し、その権限を停止し、影響を受けたユーザーに通知し、セキュリティコントロールを強化しました。Kraken の最高セキュリティ責任者 Nick Percoco は、会社が法執行機関と協力して調査を行っており、関連する人物を追跡し逮捕するための証拠を持っていると考えていると述べています。現在の攻撃は「内部浸透 + ソーシャルエンジニアリング手法」の傾向を示しており、高価値資産と複雑な技術環境の下で、暗号業界が引き続きセキュリティの課題に直面していることを反映しています。

Drift Protocol:ニーモニックが盗まれた証拠はなく、攻撃は高度に複雑で、数週間の準備が必要でした。

Drift Protocolはツイートで、悪意のある行為者がdurable nonceを利用した新しい攻撃を通じて未承認のアクセスを取得し、Driftのセキュリティ委員会の管理権限を迅速に掌握したと述べています。この攻撃は非常に複雑で、数週間の準備を要し、durable nonceアカウントを使用して事前に署名された取引を実行することで遅延を引き起こしました。現在の調査では、この事件の原因はDriftのプログラムやスマートコントラクトに脆弱性が存在することではないことが示されています;助記詞が盗まれた証拠はありません;攻撃者は未承認または偽造の取引承認を通じて権限を取得しました(社会工学が関与している可能性があります)。最終的な結果として、プロトコルから約2.8億ドルの資金が引き出されました。すべての貸付、金庫預金および取引資金が影響を受けました。DSOL(Driftに預けられていない部分、Driftのバリデーターにステーキングされた資産を含む)および保険基金の資産は影響を受けず、後者は引き出し保護されています。予防措置として、残りのすべてのプロトコル機能が凍結され、マルチシグが更新されて損傷したウォレットが削除されました。
app_icon
ChainCatcher Building the Web3 world with innovations.