BTC $64,020.74 -1.53%
ETH $1,796.12 -1.36%
BNB $589.13 -0.75%
XRP $0.9845 +0.92%
SOL $74.34 +0.59%
TRX $0.3093 +1.12%
DOGE $0.0593 -0.25%
ADA $0.1538 -0.88%
BCH $208.27 -2.05%
LINK $9.16 -1.65%
HYPE $68.61 -1.42%
AAVE $110.68 -2.62%
SUI $0.7240 -2.09%
XLM $0.1409 -0.10%
ZEC $935.64 -1.45%
AAPL $351.29 -0.32%
AMZN $259.33 -0.01%
GOOGL $282.62 -0.28%
MSFT $506.97 -1.85%
META $618.51 -0.57%
NVDA $159.76 +0.81%
TSLA $383.14 +0.36%
SNDK $814.77 -0.95%
INTC $55.33 +0.18%
SPCX $142.28 +2.63%
MU $724.86 -0.81%
AMD $511.07 -0.88%
BTC $64,020.74 -1.53%
ETH $1,796.12 -1.36%
BNB $589.13 -0.75%
XRP $0.9845 +0.92%
SOL $74.34 +0.59%
TRX $0.3093 +1.12%
DOGE $0.0593 -0.25%
ADA $0.1538 -0.88%
BCH $208.27 -2.05%
LINK $9.16 -1.65%
HYPE $68.61 -1.42%
AAVE $110.68 -2.62%
SUI $0.7240 -2.09%
XLM $0.1409 -0.10%
ZEC $935.64 -1.45%
AAPL $351.29 -0.32%
AMZN $259.33 -0.01%
GOOGL $282.62 -0.28%
MSFT $506.97 -1.85%
META $618.51 -0.57%
NVDA $159.76 +0.81%
TSLA $383.14 +0.36%
SNDK $814.77 -0.95%
INTC $55.33 +0.18%
SPCX $142.28 +2.63%
MU $724.86 -0.81%
AMD $511.07 -0.88%

eip-7702

EIP-7702はイーサリアム改善提案の一部であり、イーサリアムプロトコルの技術的アップグレードや機能拡張を目的としています。具体的な内容はスマートコントラクトの最適化、取引処理の改善、またはセキュリティの強化に関わる可能性があります。EIP提案は通常、コミュニティのメンバーによって提出され、議論と審査を経て実施の是非が決定され、イーサリアムエコシステムの発展を促進します。
すべて
記事
速報

hot_img 神魚がBinanceの盗難の詳細を明らかにし、攻撃者は3分で約580億ドルを転送した。

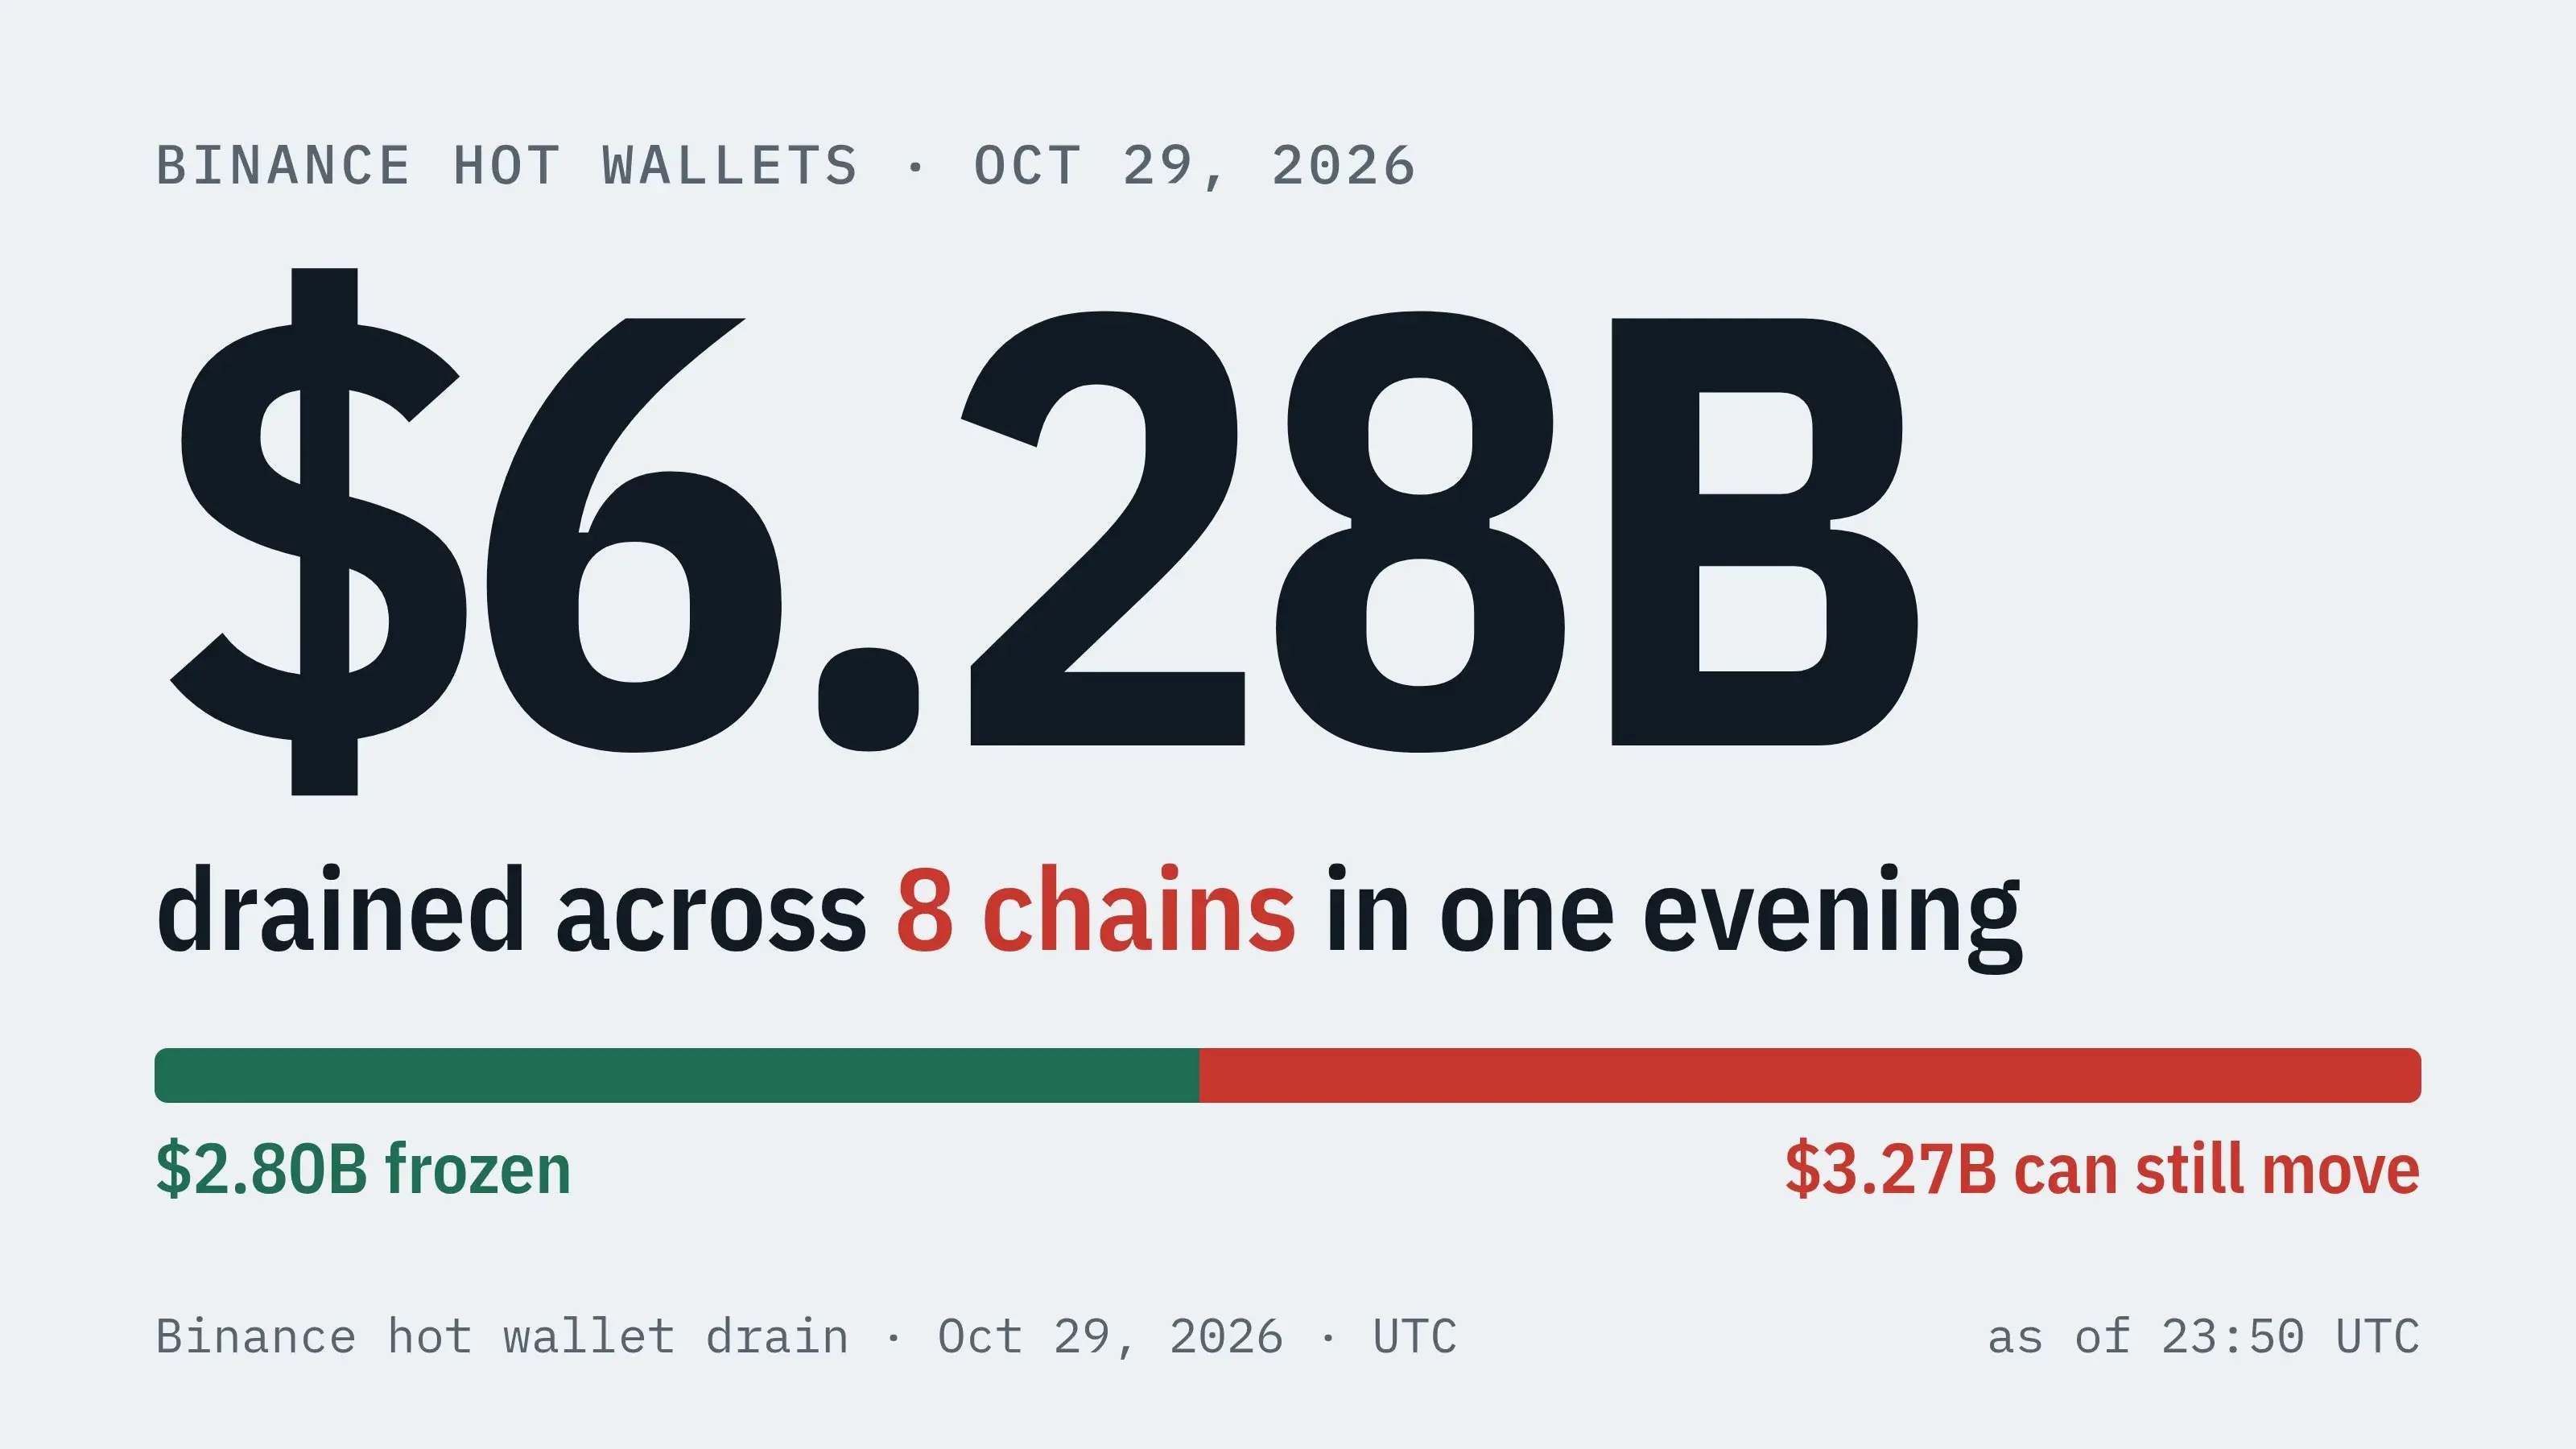
Coboの共同創設者である神魚が動画を公開し、チェーン上の視点からバイナンスの疑似盗難事件を振り返りました。神魚は、攻撃者が10月30日の午前4時20分に50件の承認リクエストを含む取引を放送し、約3分後に資産の大量移転を開始したと述べています。これはイーサリアム、トロンなど複数のチェーンに関わり、当時の価格を基に推定すると、移転された資産の総額は約580億ドルです。攻撃者はEIP-7702の承認メカニズムを利用して資産移転を実施し、事前に64種類のトークンを含む移転リストを作成し、テストウォレットを使用して2回のリハーサルを行いました。最後のリハーサルは正式な攻撃の約3時間半前でした。攻撃の過程で、攻撃者は一部のUSDTなどの凍結可能な資産をETHに交換し、発行者の凍結措置を回避しました。神魚は、現在までにTetherが13.8億USDTを凍結し、Circleが8.23億USDCを凍結し、Rippleが4054万RLUSDおよびその他のトークンを凍結したことを明らかにしました。イーサリアムチェーン上で移転された約37.5億ドルの資産のうち、約24億ドルが凍結されています。また、トロンチェーン上で移転された約6.3億ドルの資産のうち、約3.8億ドルが凍結されています。神魚は、核心的な問題は署名の段階にある可能性があり、現在のところ契約の脆弱性は発見されていないと考えています。私鍵の漏洩なのか、署名システムの悪用なのかは、バイナンスのさらなる確認を待つ必要があり、各取引プラットフォームに対して予期しない承認のリスクを調査するよう警告しています。約580億ドルは当時の価格を基に推定された複数のチェーンでの移転資産の総額であり、確認された最終的な盗難損失ではありません。

EIP-7702 資産盗難リスクは2年前に開発者が警告していた

Binanceがハッキングされた疑いに関して、ハッカーがイーサリアムのEIP-7702メカニズムを利用してウォレットを制御し、資金を移動させた可能性があるとの見解があります。Xユーザー0xVEERは、開発者0xjustadevが約2年前のEIP-7702の議論の際にこのような状況について警告を発していたと投稿しました。現在、この事件がEIP-7702に関連しているかどうかはBinanceの公式に確認されておらず、上記の内容はあくまでコミュニティの見解です。添付されたスクリーンショットには、2024年10月にイーサリアムコミュニティフォーラムのEIP-7702(Set EOA account code)に関する議論スレッドで、開発者が当時のフィッシング手法が可読性があり、比較的模倣しやすいEIP-712署名に集中していたと指摘している様子が示されています。この提案は、攻撃者が可読性が低く、模倣が難しい署名を通じて、ネイティブトークンを含むすべての価値のある資産を移動させる可能性があるとしています。この開発者は、ウォレットがそのために高度に中央集権的な契約署名のホワイトリストを採用する可能性があり、安全性と分散化の後退を招くことを懸念しています。

WintermuteはEIP-7702が悪用される可能性があると警告し、ユーザーが自動化攻撃の影響を受ける可能性があるとしています。

ChainCatcher のメッセージによると、TheBlock の報告で、Wintermute は最近警告を発表しました。Ethereum の Pectra アップグレードは、ユーザーが自動化攻撃に遭う可能性があります。Ethereum Pectra アップグレードの EIP-7702 機能(アカウント抽象化の改善)が悪用されており、80% 以上の承認が自動化攻撃に使用されています。ブロックチェーンセキュリティ会社 Scam Sniffer は最近、あるユーザーがフィッシング攻撃により約 15 万ドルを失ったことを監視しました。攻撃者は「CrimeEnjoyor」と呼ばれるコピー&ペースト契約を展開し、私鍵が漏洩したウォレットを自動的に空にすることができます。EIP-7702 は Ethereum の創設者 Vitalik Buterin によって提案され、ウォレットに一時的にスマートコントラクト機能を持たせることでユーザー体験を向上させます。これには、複数の取引を一括処理すること、Gas 料金をスポンサーすること、生体認証/ソーシャル認証を使用すること、単一取引の上限を設定することなどが含まれます。Wintermute の Dune ダッシュボードによると、ほとんどの EIP-7702 の承認は同じ機能を持つ悪意のある契約に流れています。セキュリティ専門家の Taylor Monahan は、EIP-7702 によりアドレスを空にする「コストが低く、手間が少ない」と指摘しています。これについて Wintermute は、「これは滑稽であり、残酷です。同じコピーされたバイトコードが EIP-7702 の承認の大部分を占めています。」とコメントしました。BlockBeats は以前、SlowMist の創設者である余弦が、Ethereum の新しいメカニズム EIP-7702 の最大のユーザーは盗難団体(フィッシング組織ではなく)であると述べたと報じました。EIP-7702 は、承認を通じて私鍵またはニーモニックフレーズが漏洩したウォレットから自動的に資金を移動させることを許可し、97% 以上の EIP-7702 の委託が盗難契約を指しています。
app_icon
ChainCatcher Building the Web3 world with innovations.