공급망 이상에서 의심되는 하드웨어 임플란트까지: Ledger 사용자 도난 사건 전면 분석
 핵심 관점

 콜드 월렛은 더 이상 절대적으로 안전한 답이 아니다
원작 | Odaily Azuma
항상 "가장 안전한 암호화폐 보관 방법"으로 여겨졌던 콜드 월렛도 더 이상 안전하지 않다.
10월 9일 저녁, 체인 탐정 Specter는 X와 Reddit에서 Ledger 사용자 지갑이 도난당했다는 여러 보고서를 모니터링했다고 발표했다. 관련 주소를 추적한 결과, Specter는 관련 주소가 이더리움, TRON, 비트코인 등 여러 주요 블록체인에서 수백 개의 지갑으로부터 자금을 수신했으며, 총 손실액이 8,600만 달러를 초과했다고 밝혔다.
공급망 이상에서 의심되는 하드웨어 삽입, 문제는 어디에 있는가?
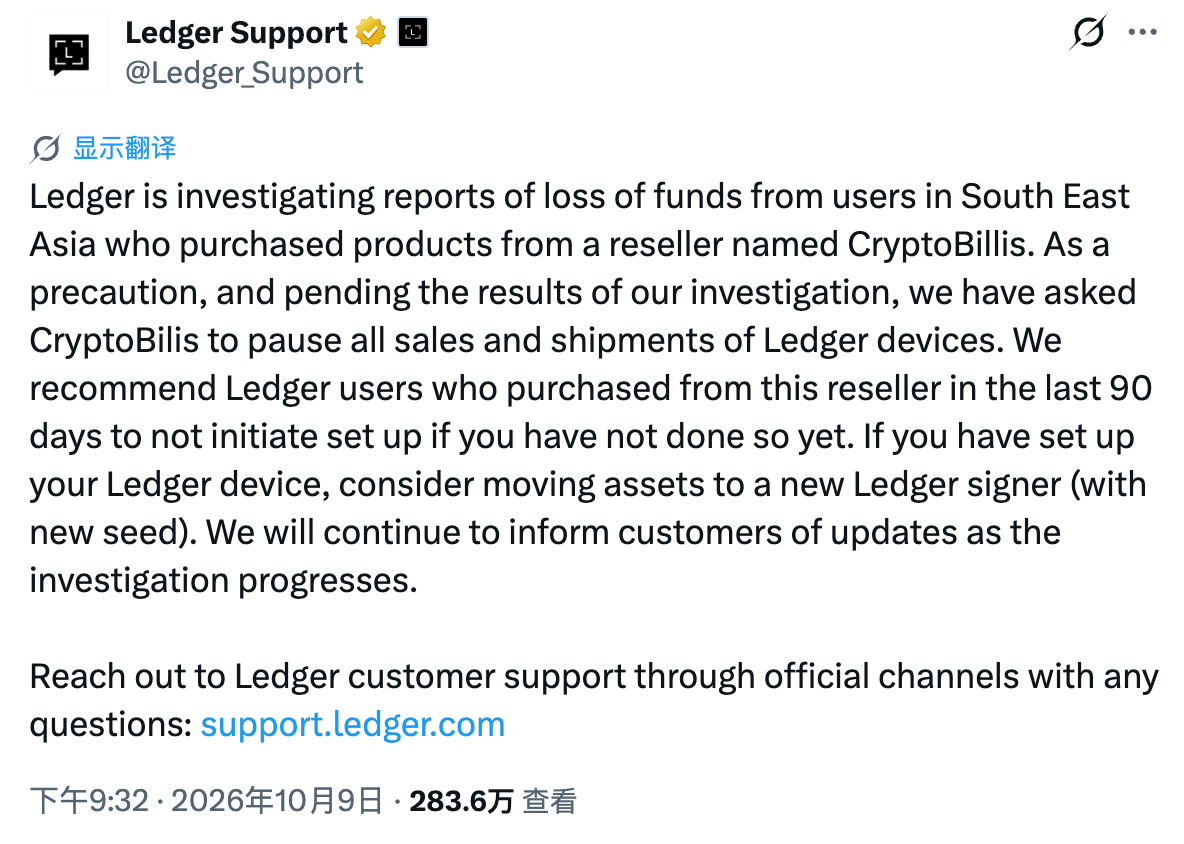
도난 사건 발생 후, Ledger 공식은 즉시 성명을 발표하고 조사 단서를 CryptoBilis라는 유통업체로 지목했다.
Ledger는 회사가 동남아시아 사용자와 관련된 자산 도난 사건을 조사 중이며, 해당 사용자가 이전에 유통업체 CryptoBilis를 통해 장비를 구매했다고 밝혔다. Ledger는 해당 유통업체에 판매 및 배송을 중단할 것을 요청했으며, 지난 90일 동안 해당 경로를 통해 장비를 구매한 사용자에게 초기화를 하지 말 것을 권장했다. 이미 설정을 완료한 사용자는 새로운 니모닉 문구를 사용하여 새로운 Ledger 서명 장비를 생성하고 자산을 새로운 지갑으로 이전해야 한다고 덧붙였다.
보다 구체적인 단서는 전 Mt. Gox CEO Mark Karpelès로부터 나왔다. Karpelès는 10월 8일, 시장에서 숨겨진 SIM 카드가 장착된 가짜 또는 변조된 Ledger 장비가 판매되고 있다는 경고를 했다. 이러한 SIM 카드는 도난당한 니모닉 문구를 전송할 수 있다.
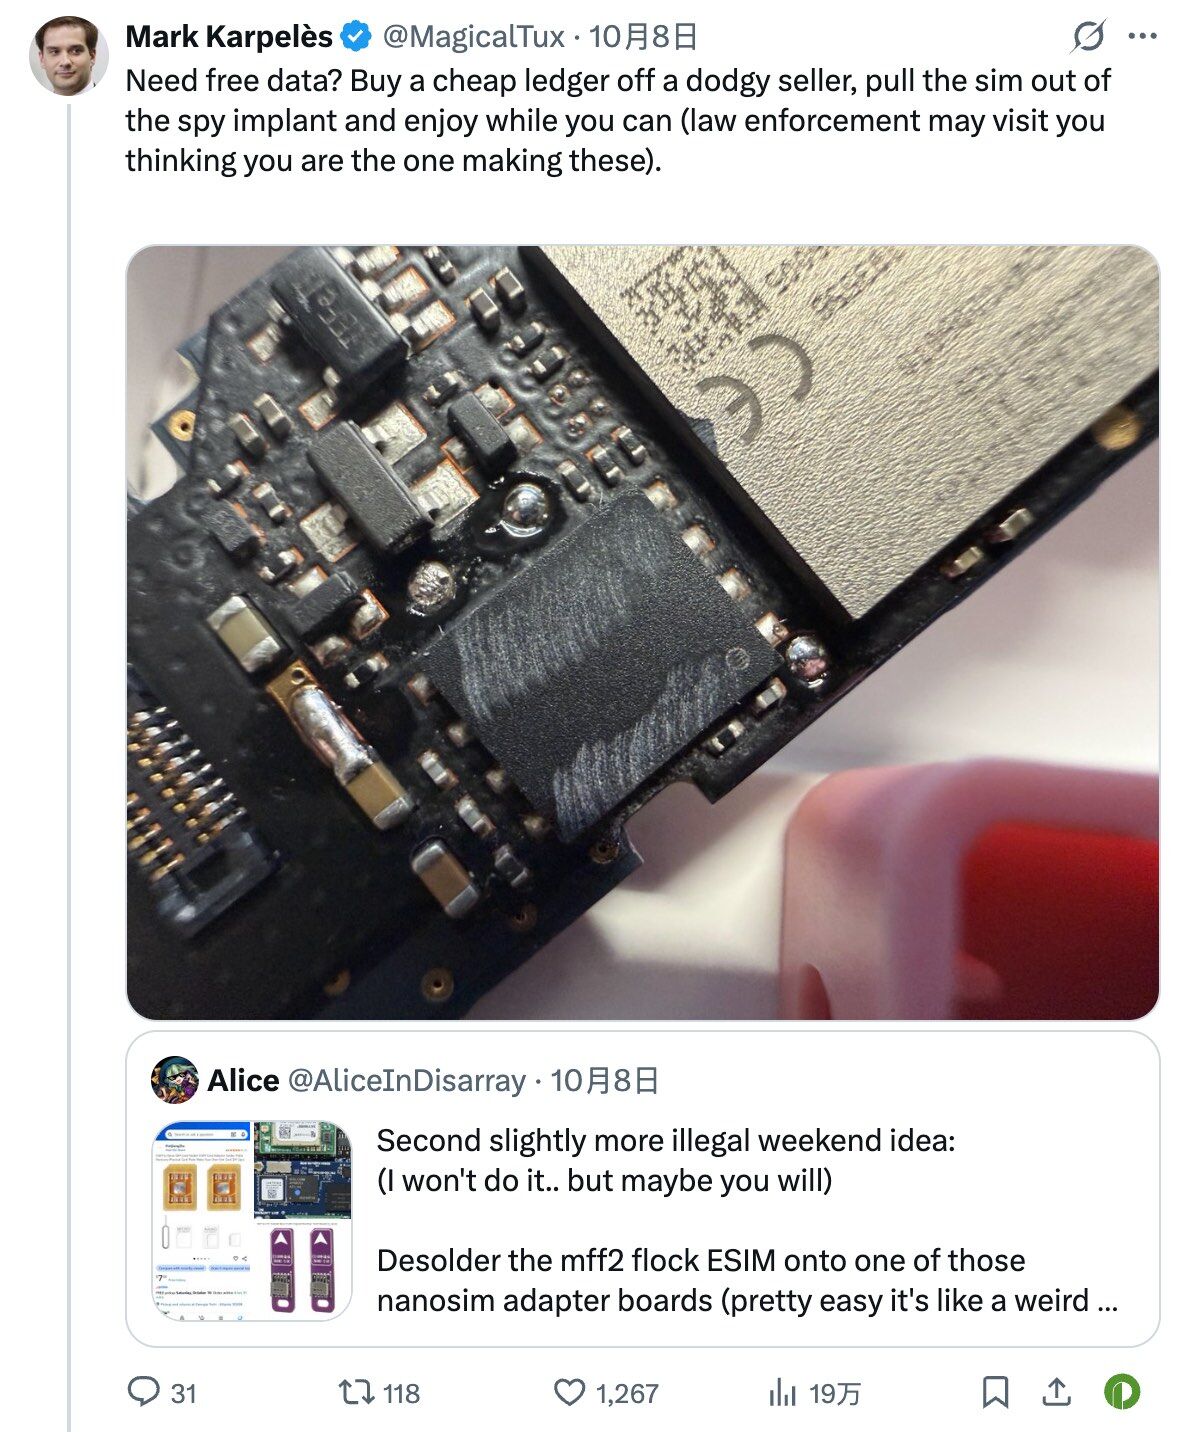
사건 발생 후, Karpelès는 자신이 말레이시아에서 구매한 Ledger 하드웨어 지갑의 포장은 온전했지만, 화면 패드 아래에 SIM 카드 칩이 장착된 의심스러운 모듈이 숨겨져 있었다고 추가로 폭로했다.

슬로우 미스트의 최고 정보 보안 책임자 23pds는 이로 인해 공격자가 악성 모듈을 통해 장비 화면에 표시된 데이터를 가로채고, 사용자가 지갑을 초기화하거나 니모닉 문구를 확인할 때 복구 문구를 기록한 후, LTE 또는 eSIM을 통해 정보를 전송할 수 있다고 추측했다.
이러한 공격의 위험성은 사용자가 하드웨어 지갑의 안전성에 대한 일반적인 인식을 우회할 수 있다는 점이다. 하드웨어 지갑의 보안 요소는 개인 키를 보호하여 직접 읽히는 것을 방지할 수 있지만, 주변 하드웨어가 화면 정보를 가로채는 것을 막을 수는 없다. 다시 말해, 핵심 보안 요소가 해킹되지 않더라도, 장치가 물리적으로 변조되면 니모닉 문구가 유출될 수 있다.
그러나 위의 공격 메커니즘은 현재 기술적 추측에 불과하며, 이번 보안 사건의 구체적인 원인은 추가 검증이 필요하다. 또 다른 의견은 공격자가 어제 행동을 선택한 이유가 Karpelès의 경고가 점차 퍼지고 있기 때문이며, 공격자가 자신의 행동이 노출될까 두려워 자금을 이동하기 시작했을 것이라고 주장한다.
이 공격 경로가 최종적으로 확인된다면, 이번 사건이 드러내는 것은 특정 지갑의 안전 문제뿐만 아니라, 더 근본적인 위험이다: 사용자가 손에 쥔 하드웨어가 출고부터 인도까지 신뢰할 수 있는지를 확인할 수 없을 때, 자가 관리가 얼마나 안전할 수 있는가?
람보르기니, 비밀 유지 조항, 주식 양도……CryptoBilis는 의혹 투성이
조사가 진행됨에 따라, 관련 유통업체 CryptoBilis의 배경도 점차 드러나고 있다.
CryptoBilis는 말레이시아 빠당 재이에서 위치한 Web3 전자상거래 및 자가 관리 도구 판매업체로, 하드웨어 지갑 등 제품을 포함한다. 공개된 자료에 따르면, 이 회사는 Arravind Prabu와 Vimal Selvamany가 공동 설립했으며, 전자는 CEO, 후자는 CTO를 맡고 있다.
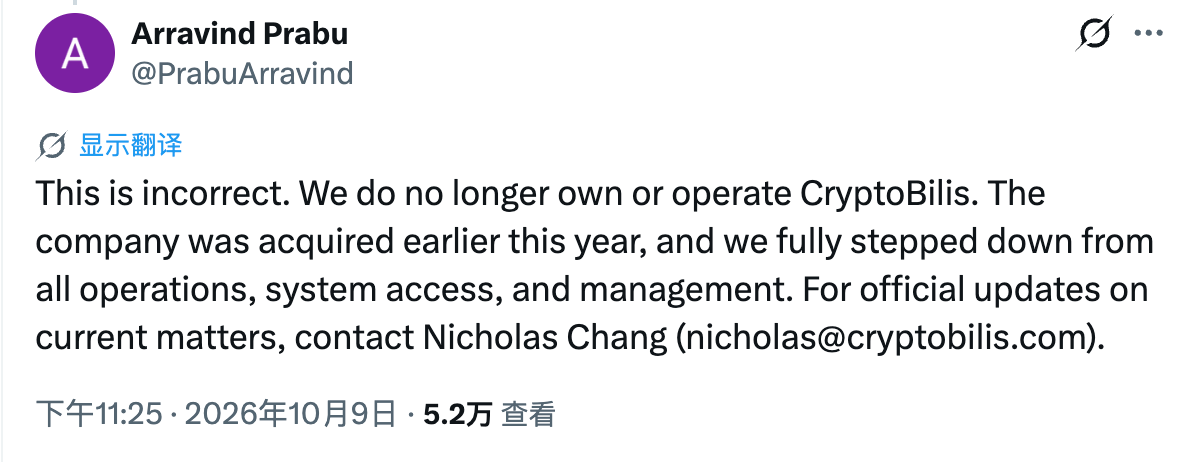
하지만 사건이 주목받은 후, Arravind Prabu는 X에서 외부에서 CryptoBilis가 여전히 운영되고 있다는 주장은 정확하지 않다고 즉시 해명했다. 회사는 올해 3월에 이미 인수되었으며, 원래 관리 팀은 모든 운영, 관리 및 시스템 권한에서 퇴출되었다고 밝혔다. 현재 사건에 대해서는 현직 책임자 Nicholas Chang([email protected])에게 연락할 것을 권장했다.
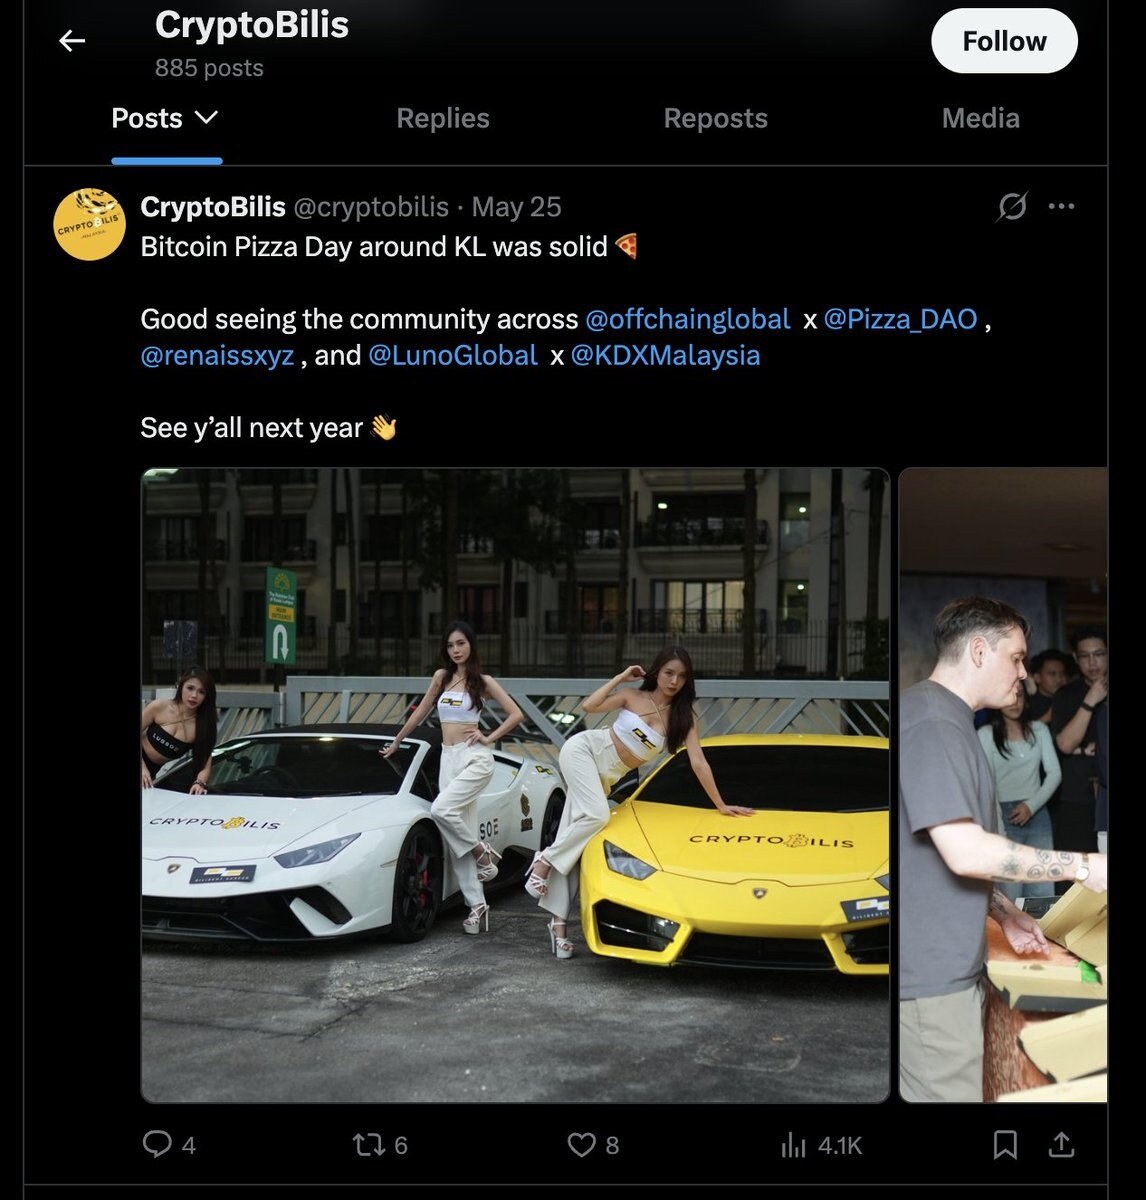
커뮤니티 사용자들은 즉시 질문을 이어갔다. 회사가 이미 인수되었는데 왜 이전에 공식 발표가 없었는지, 계정의 최근 게시물은 심지어 람보르기니를 자랑하고 있었는데……Arravind Prabu는 해당 게시물은 새로운 관리 팀이 게시한 것이며, 원래 팀은 계약의 비밀 유지 조항으로 인해 10월 19일까지 거래를 공개 발표할 수 없으며, 현재 회사의 계정, 백엔드 및 운영 시스템에 접근할 수 없다고 답변했다.
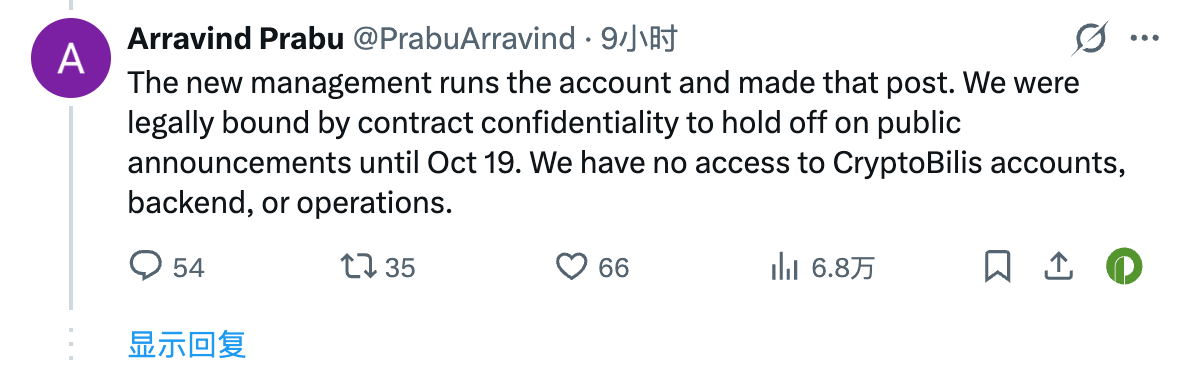
원래 관리 팀이 운영에서 퇴출된 것은 전 CEO의 공개 발언이다. 인수 후 회사 내부에서 실제로 무슨 일이 일어났는지는 여전히 독립적으로 검증할 정보가 부족하다.
또 다른 주목할 만한 단서는 회사의 주식과 관련이 있다. Bitcoin News는 사건 발생 후 관련 주식 이동 기록을 공개했으며, JIAMING이라는 이름의 개인이 8월 3일부터 CryptoBilis의 100% 지분을 보유하고 있다고 밝혔다. 이 개인의 등록 주소는 중국 헤이룽장성에 있다.
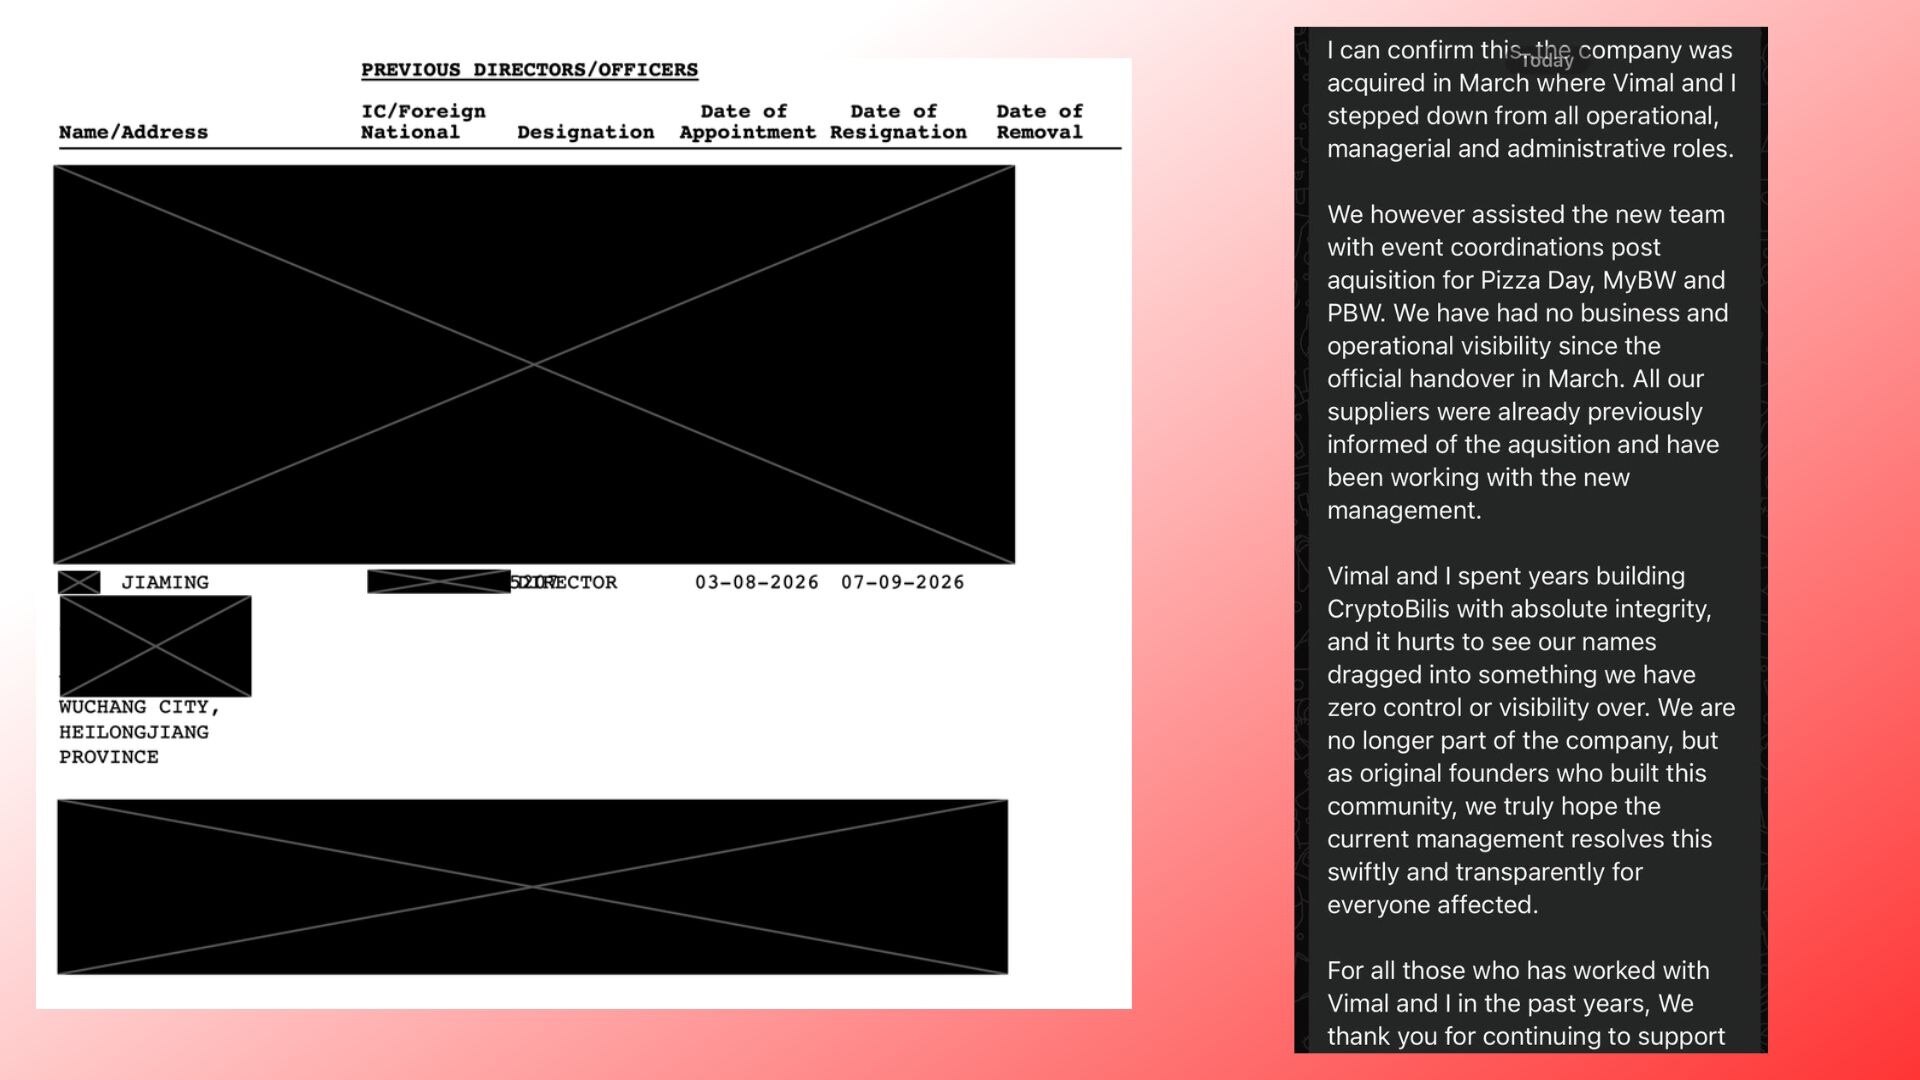
이는 최소한 공개된 정보에 따르면, CryptoBilis가 의심되는 공급망 공격 발생 몇 달 전에 실제로 인수되었다는 것을 의미한다. 그러나 주식 변경의 구체적인 거래 배치, 새로운 관리 팀의 실제 운영 상황, 그리고 새로운 주주가 관련 장비와 관련이 있는지에 대한 확실한 증거는 없다. 새로운 주주의 등록 주소나 인수 시점만으로 도난 사건과 직접 연결짓는 것은 불가능하다.
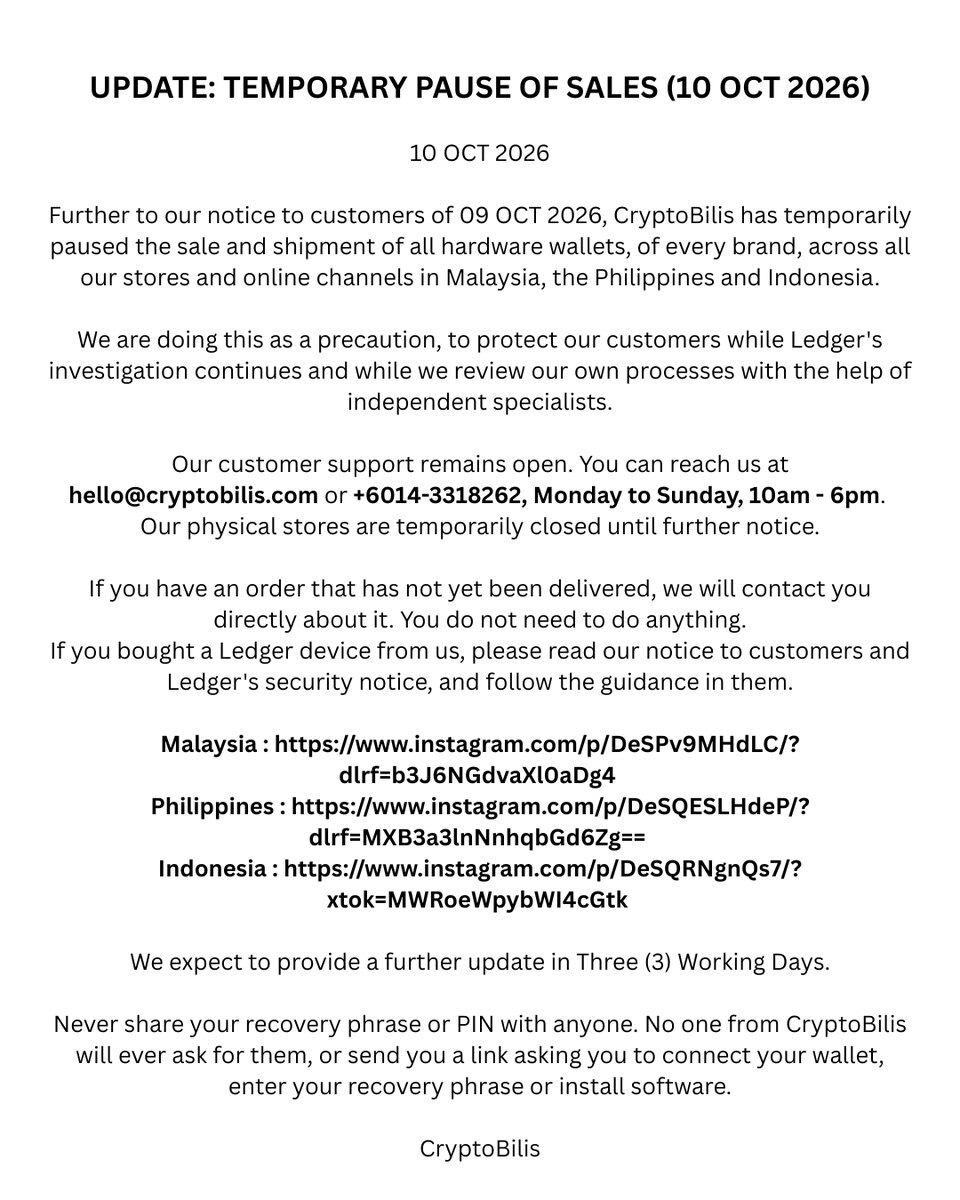
조사에 직면하여, CryptoBilis는 공식 X 계정을 통해 말레이시아, 필리핀 및 인도네시아의 모든 매장과 온라인 채널에서 하드웨어 지갑의 판매 및 배송을 중단한다고 발표했다. 오프라인 매장은 일시적으로 폐쇄된다. 회사는 이 조치가 Ledger 보안 사건 조사를 지원하기 위한 것이며, 내부 프로세스에 대한 독립 전문가의 검토를 받겠다고 밝혔다. 아직 배송되지 않은 주문은 고객 서비스가 적극적으로 연락하여 처리할 것이며, 추가 진행 사항은 3일 이내에 발표될 예정이다.
게시 시점에서 사건의 가장 중요한 의문은 여전히 풀리지 않았다------장치가 도대체 어느 단계에서 변조되었는지, 기존 공급망이 누군가에 의해 이용되었는지, 현재 관리 팀이 인도 과정을 복원할 수 있는 충분한 기록을 제공할 수 있는지------이러한 질문들은 후속 조사와 공개를 통해 답변을 기다려야 한다.
개별 손실 사례: 어떤 대규모 투자자는 일주일 전에 방금 지갑을 구매했다……
현재 체인 상 추적 상황을 보면, 이번 사건의 손실은 규모가 놀라울 뿐만 아니라 자금 흐름도 다양한 특성을 보인다.
Galaxy 연구 책임자 Alex Thorn은 이번 Ledger, CryptoBilis 공급망 사건과 관련된 비트코인 손실이 현재 213.42개로, 당시 가격으로 약 1,770만 달러에 해당한다고 분석했다. 이 중 약 92%의 비트코인은 수집될 때 보유 기간이 90일이 채 되지 않았다. 현재 추적된 관련 BTC는 여전히 사용되지 않았으며, 3개의 수집 주소에 집중되어 있다.

개별 피해자의 손실은 더욱 충격적이다. Lookonchain 모니터링에 따르면, 주소가 TY24Ya로 표시된 한 사용자가 3주 전에 관련 Ledger 장비를 구매한 후, 지갑에 700만 개의 USDT를 입금했지만, 이 자금은 약 10시간 내에 모두 전송되었다. 또 다른 사용자는 4개월 전에 약 520만 달러에 80개의 BTC를 구매했으며, 그 사이에 약 138만 달러의 수익을 올렸지만, 일주일 전 CryptoBilis에서 Ledger 장비를 구매한 후 모든 BTC를 해당 장비로 전송하여 결국 전액 손실을 입었다.
자금을 회수할 수 있을까?
사건 발생 후 얼마 지나지 않아, 공격자는 신속하게 자금 세탁 및 믹싱 프로세스를 시작했다.
체인 분석 기관 Onchain Lens는 의심되는 공격자가 4개의 지갑을 통해 Tornado Cash에 430.2개의 ETH를 입금했으며, 이는 약 107만 달러의 가치로 이더리움 체인에서 추적 링크를 차단하려고 시도했다고 밝혔다.
동시에 업계는 공격자의 범죄 수익에 대한 "차단"을 시작했다. Tether는 현재 이번 사건과 관련된 일부 USDT를 동결했다. 그러나 해커의 대응도 교활하고 전문적이어서, Tether가 개입한 후 신속하게 트론 생태계의 SUN.io 및 USDD PSM 메커니즘을 이용해 동결되지 않은 USDT를 강력한 검열 저항성을 가진 분산형 스테이블코인 USDD로 즉시 교환했으며, 일부 전송은 바이낸스 핫 월렛과 관련이 있어 해커 신원 식별의 단서가 될 수 있다.
현재, 추적의 핵심은 중앙화된 플랫폼이나 동결 가능한 스테이블코인 주소에 남아 있는 자금을 신속하게 식별하고 차단할 수 있는지에 달려 있습니다. 이미 혼합 프로토콜, 크로스 체인 전환 또는 기타 복잡한 경로에 들어간 자산은 추적하고 회수하는 데 어려움이 더 커질 수 있습니다.
현재까지, Ledger는 완전한 자금 회수 계획을 발표하지 않았으며, 피해자 보상 계획도 공개하지 않았습니다. 조사가 진행됨에 따라 자산 회수 여부와 책임이 누구에게 있는지는 추가 확인이 필요합니다.
콜드 월렛, 더 이상 절대 안전한 답이 아니다
오랫동안 콜드 월렛은 암호 자산의 자가 관리에서 가장 신뢰할 수 있는 솔루션 중 하나로 여겨져 왔으며, Ledger는 이 시장에서 가장 대표적인 브랜드입니다. 거래소의 관리와 비교할 때, 사용자가 개인 키를 직접 보관하는 것은 제3자에 대한 의존도를 줄이기 위한 것이었습니다. 그러나 이번 사건은 불안한 질문을 제기합니다 ------ 사용자가 구매한 장치가 배송 전에 물리적으로 변조되었다면, 포장이 온전하고 핵심 보안 요소가 공격받지 않았더라도 자산은 여전히 위험에 처할 수 있습니다.
물론, 현재 사건의 구체적인 공격 경로는 최종 확인되지 않았으며, 이를 근거로 하드웨어 월렛의 전체적인 안전성을 부정할 수는 없지만, 적어도 사용자에게 경고합니다. 안전은 장치 자체에만 의존하는 것이 아니라, 구매 경로, 초기화 과정 및 복구 구문 보관 방식에도 달려 있습니다.
위험이 공급망의 출발점에서 시작될 수 있을 때, 가장 안전해 보이는 자가 관리 솔루션조차도 무너질 수 있습니다. 이번 사건은 정말로 방심할 수 없는 상황입니다.
 위험 경고