BTC $73,325.86 -0.90%
ETH $2,041.60 -0.91%
BNB $670.17 -1.74%
XRP $1.04 -1.25%
SOL $82.89 -1.13%
TRX $0.3164 -0.29%
DOGE $0.0670 -1.57%
ADA $0.1732 -1.67%
BCH $229.76 +0.11%
LINK $10.06 -3.10%
HYPE $71.63 -1.27%
AAVE $115.03 -7.23%
SUI $0.8139 -1.86%
XLM $0.1459 -1.30%
ZEC $989.19 -0.11%
AAPL $356.35 +2.90%
AMZN $266.85 -1.43%
GOOGL $293.14 +0.82%
MSFT $520.54 -2.55%
META $628.91 -2.61%
NVDA $162.06 -8.65%
TSLA $389.14 +0.45%
SNDK $945.53 +1.72%
INTC $61.19 -1.26%
SPCX $140.19 -4.51%
MU $786.75 +1.89%
AMD $572.72 +4.49%
BTC $73,325.86 -0.90%
ETH $2,041.60 -0.91%
BNB $670.17 -1.74%
XRP $1.04 -1.25%
SOL $82.89 -1.13%
TRX $0.3164 -0.29%
DOGE $0.0670 -1.57%
ADA $0.1732 -1.67%
BCH $229.76 +0.11%
LINK $10.06 -3.10%
HYPE $71.63 -1.27%
AAVE $115.03 -7.23%
SUI $0.8139 -1.86%
XLM $0.1459 -1.30%
ZEC $989.19 -0.11%
AAPL $356.35 +2.90%
AMZN $266.85 -1.43%
GOOGL $293.14 +0.82%
MSFT $520.54 -2.55%
META $628.91 -2.61%
NVDA $162.06 -8.65%
TSLA $389.14 +0.45%
SNDK $945.53 +1.72%
INTC $61.19 -1.26%
SPCX $140.19 -4.51%
MU $786.75 +1.89%
AMD $572.72 +4.49%

кража

Все
Статьи
Новости

Руководитель безопасности Binance: предупреждал о методах атак с использованием поддельных кодов для собеседований, через несколько месяцев произошла кража на сумму 6,3 миллиарда долларов

Главный специалист по безопасности Binance Джимми Су в интервью в июле заявил, что ложные собеседования могут побудить сотрудников запускать вредоносный код на корпоративных устройствах, что может привести к контролю над устройствами, краже учетных данных и их использованию для проникновения в внутреннюю сеть.В сентябре один из инженеров-программистов Binance загрузил вредоносное программное обеспечение на рабочий компьютер во время ложного собеседования; предварительное расследование Binance показало, что этот инцидент стал частью многоступенчатой атаки на кражу в октябре. Джимми Су также отметил, что злоумышленники могут использовать на вид нормальные технические тесты, чтобы обойти антивирусные инструменты. Последующее расследование Binance показало, что установочный файл вредоносного ПО обошел инструменты безопасности конечных точек с помощью методов, таких как обфускация.Binance заявила, что с начала этого года было перехвачено 57 подозрительных киберугроз, связанных с Северной Кореей, примерно по одному случаю каждые пять дней. После атаки в октябре Binance сообщила, что усилила контроль за устройствами и доступом, восстановила затронутые системы кошельков и внутренние инструменты ИИ, а также увеличила инвестиции в защиту конечных точек и безопасность среды разработки.

CZ: Масштабная кража выявила серьезные ошибки в безопасности, детали должны быть раскрыты

Сооснователь Binance CZ опубликовал сообщение, в котором заявил, что атака такого масштаба означает серьезные ошибки в безопасности. Никакая платформа не может гарантировать абсолютную безопасность, но это не может быть оправданием.CZ отметил, что открытое объяснение упрощает понимание этой атаки, которая, похоже, продолжалась несколько месяцев или даже лет и была направлена на сотни сотрудников и системы, в результате чего в конечном итоге были взломаны лишь несколько целей. Он считает, что деление деталями поможет всей отрасли извлечь уроки. В качестве акционера он надеется, что Binance будет прозрачно раскрывать проблемы, брать на себя ответственность, выслушивать критику и вносить реальные улучшения.

first_img Основатель CoinEx Ян Хайпо: кража на Binance выявила три проблемы, которые могли быть предотвращены, такие как неполная изоляция среды разработки и эксплуатации

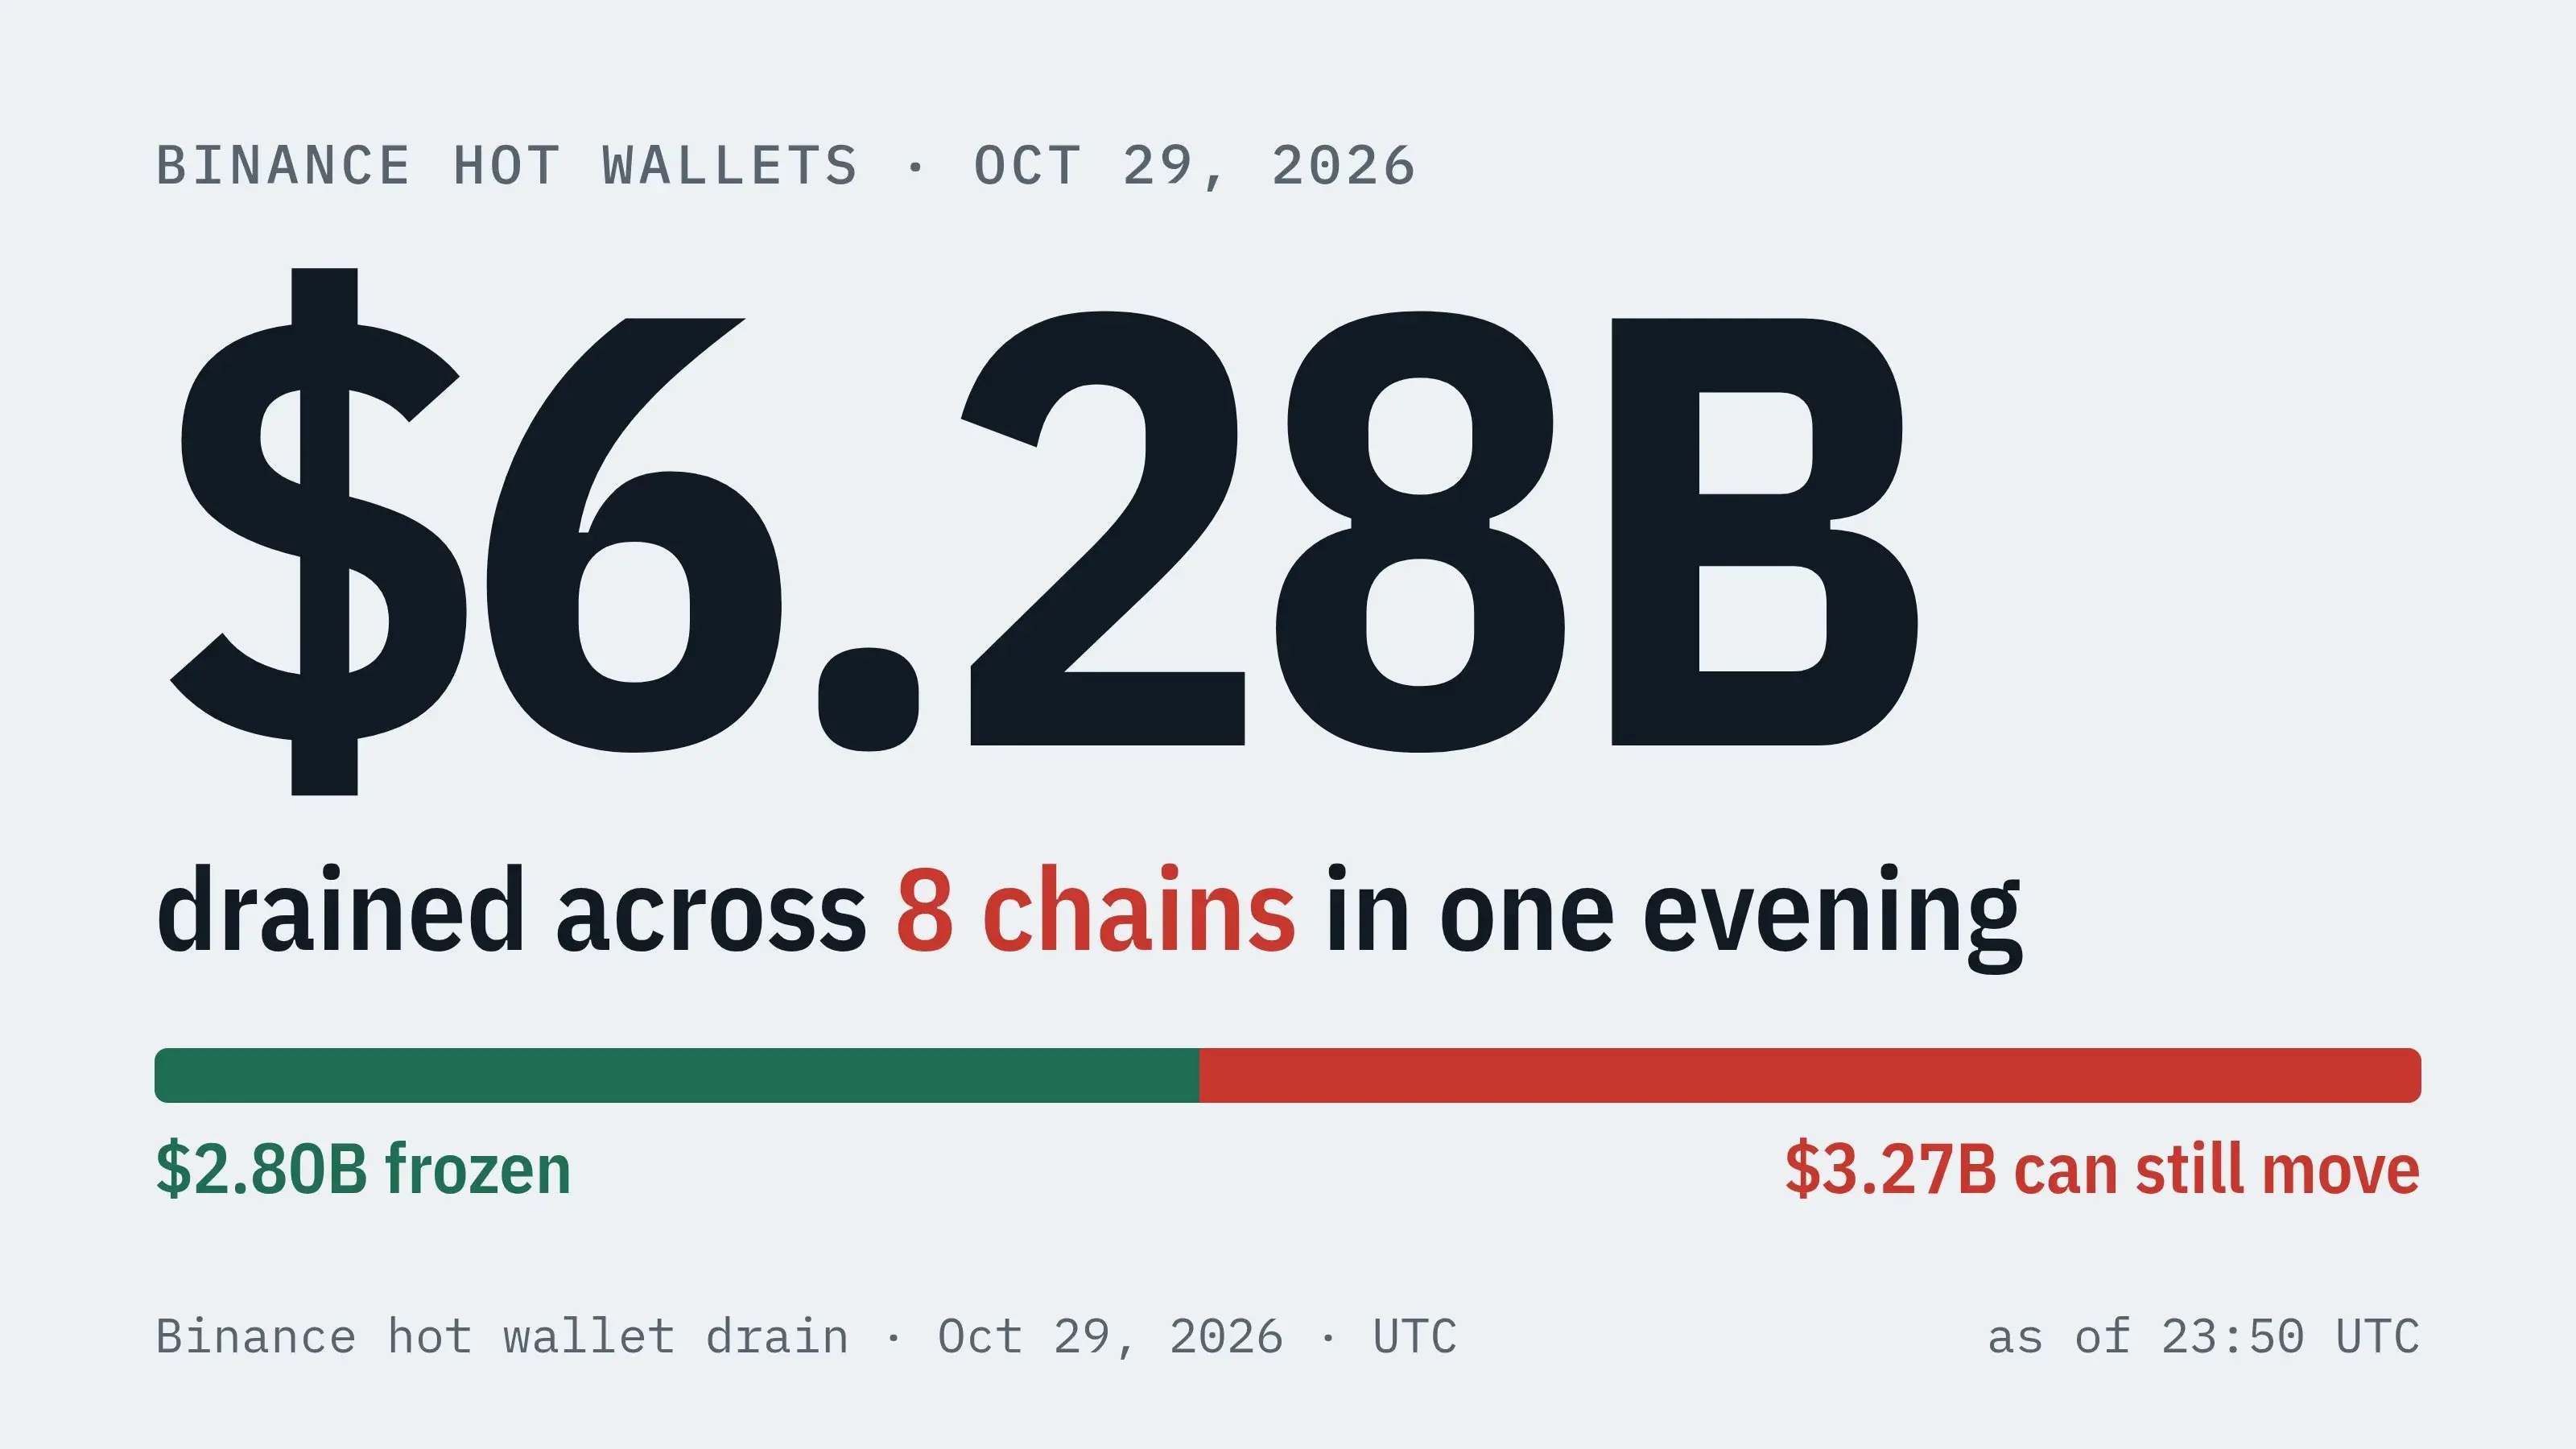
Основатель и CEO платформы обмена ViaBTC и CoinEx Ян Хайпо опубликовал сообщение в X, прокомментировав инцидент с безопасностью Binance. Он отметил, что этот инцидент выявил как минимум три ошибки, которые можно было бы избежать, и для решения которых не требуются сложные технологии, а не хватает дисциплины.Ян Хайпо указал, что первое, среда разработки и эксплуатации не была полностью изолирована, и лица, имеющие доступ к производственной среде, должны использовать специализированное оборудование и не устанавливать стороннее программное обеспечение; кодирование, общение и просмотр веб-страниц должны осуществляться на другом устройстве. Второе, система эксплуатации не имеет эффективной двухфакторной аутентификации, единственного ключа достаточно для управления производственными сервисами, и если ключ будет скомпрометирован, злоумышленник получит полный доступ к производственной среде. Он считает, что производственные операции могут проводиться с использованием аналогичного AWS Session Manager и с аппаратным безопасным ключом в качестве второго фактора, чтобы избежать утечки единого удостоверения, что может привести к компрометации. Третье, многофакторная подпись (MPC) существует только по названию, стороны, подписывающие транзакцию, не проводят независимую проверку, и взлом одного узла может сделать всю систему неработоспособной, что эквивалентно единой подписи. Многофакторная подпись эффективна только тогда, когда стороны, подписывающие, не доверяют друг другу, проводят независимую проверку самой транзакции, а не доверяют запросам сверху.3 ноября Binance опубликовала предварительные результаты расследования инцидента с безопасностью от 29 октября. Binance сообщила, что около 6,34 миллиарда долларов цифровых активов пострадали, на момент обновления около 2,85 миллиарда долларов были заморожены или перехвачены, 98% затронутых токенов были восстановлены. В отчете говорится, что злоумышленники получили несанкционированный доступ к службе подписи внутренних кошельков и использовали Ethereum EIP-7702 для авторизации горячих кошельков; поскольку горячие кошельки используют многопартийные вычисления, невозможно немедленно отозвать соответствующую авторизацию с помощью единственного закрытого ключа. Binance ссылается на информацию ФБР, утверждая, что за этим инцидентом стоит Северная Корея.

first_img Руководитель социальных медиа OKX: 172 миллиона USDT переведены как внутренний перевод OKX, кража является слухом

Руководитель социальных медиа OKX Хай Тэнг заявил, что некоторые аккаунты активно распространяют информацию о "кражах в OKX", основываясь на транзакции, переведенной из OKX в "неизвестный кошелек". Он отметил, что "неизвестный кошелек" просто означает, что платформа мониторинга цепочки еще не распознала принадлежность этого адреса и не означает, что активы были украдены; перевод в 172 миллиона USDT был внутренним переводом средств, осуществленным самой OKX.Хай Тэнг добавил, что OKX ранее уже опубликовала разъяснение через тот же медиаканал, но некоторые аккаунты продолжают интерпретировать нормальные транзакции в цепочке как кражу хакерами. Он подчеркнул, что в условиях, когда отрасль сталкивается с вызовами безопасности, необходимо совместно поддерживать доверие, а не позволять непроверенной информации усиливать панику.Хай Тэнг также пригласил платформу мониторинга цепочки Whale Alert связаться с OKX, заявив, что платформа готова предоставить информацию о соответствующих адресах, чтобы помочь улучшить маркировку и уменьшить недоразумения, возникающие из-за неопределенности принадлежности адресов.

first_img Куай Дун: ZachXBT предполагает, что кража на Binance могла быть совершена группой Lazarus из Северной Кореи

Крипто KOL Куай Дун (вошел в индустрию в 2016 году) опубликовал сообщение, в котором говорится, что цепочный трекер ZachXBT предполагает, что сторона, совершившая атаку на Binance и похитившая 5.875 миллиардов долларов, принадлежит группе Lazarus, подчиненной Главному управлению разведки Народной армии Кореи.Куай Дун также перечислил результаты прошлых краж этой организации, включая около 300 миллионов долларов с японской биржи DMM, около 230 миллионов долларов с индийской биржи WazirX, около 1.5 миллиарда долларов с Bybit, около 292 миллионов долларов с цепочного протокола Kelp DAO и около 380 миллионов долларов с Bitget.Он также отметил, что Binance удалось вернуть около половины активов, но вернуть такие активы, как биткойн и эфир, будет сложнее, и добавил, что конечной целью хакеров является перевод активов в Северную Корею. ZachXBT в ответ на соответствующие обсуждения заявил, что это дело, вероятно, связано с группой Lazarus из Северной Кореи. Открытая информация показывает, что около 30 октября на горячих кошельках Binance произошло массовое выведение активов, кросс-цепочная статистика составляет примерно от 5.5 до 6.2 миллиардов долларов. Чжао Чанпэнг ранее заявил, что, похоже, действительно произошла атака, и добавил, что фактические чистые убытки могут немного превышать 1 миллиард долларов, но они будут полностью покрыты.

Трейдер Frogman подтвердил кражу: человек в Сингапуре, пока неясно, как произошла кража

Трейдер Frogman на платформе X подтвердил кражу активов на сумму 4 миллиона долларов, при этом он заявил: "Я все еще не уверен, как это произошло, но сейчас я в Сингапуре, благодарю команды и людей, которые помогают в расследовании. Я постараюсь поделиться как можно больше информацией."Сегодня утром появилась новость о том, что кошелек трейдера Frogman был переведен и продан на сумму около 4 миллионов долларов, обменян на ETH, BNB и SOL, а затем через инструменты Privacy Cash, Chainflip и другие был осуществлен децентрализованный перевод.Кража затронула 9 видов токенов, среди которых 1,43 миллиона BP на сумму около 1,77 миллиона долларов; 13,96 миллиона MarsCoin на сумму около 1,55 миллиона долларов; 3,7 миллиона Cash Cat на сумму около 510 тысяч долларов. Адрес украденного кошелька был помечен.
app_icon
ChainCatcher Building the Web3 world with innovations.