BTC $83,005.17 +0.51%
ETH $2,509.67 +0.71%
BNB $748.21 +0.45%
XRP $1.40 -0.48%
SOL $110.04 +0.16%
TRX $0.3303 -0.11%
DOGE $0.0859 -0.63%
ADA $0.2493 -1.44%
BCH $278.47 -0.16%
LINK $13.00 +1.15%
HYPE $85.81 +1.93%
AAVE $169.33 -1.09%
SUI $1.11 +2.39%
XLM $0.1963 +0.07%
ZEC $1,234.97 +1.56%
AAPL $336.39 +0.03%
AMZN $262.45 -0.06%
GOOGL $351.38 -0.12%
MSFT $534.79 -0.08%
META $719.33 +0.16%
NVDA $230.38 +0.02%
TSLA $382.52 -0.12%
SNDK $1,597.72 +0.41%
INTC $105.13 +0.26%
SPCX $163.92 +0.57%
MU $1,035.95 +0.21%
AMD $610.00 +0.05%

zoom

Все
Статьи
Новости

Исследователи обнаружили уязвимость в Zoom с помощью менее чем 20 подсказок AI и за 24 часа создали цепочку атак

Сообщение ChainCatcher, согласно отчету Decrypt, израильская компания по кибербезопасности ASecurity опубликовала отчет, в котором говорится, что исследователь, используя общедоступные модели ИИ, за менее чем 24 часа с помощью менее чем 20 подсказок обнаружил несколько уязвимостей в инструменте комментариев Zoom и построил эксплуатируемую цепочку атак. Уязвимости имеют номера CVE-2026-53413, CVE-2026-53414 и CVE-2026-53415, и злоумышленники могут использовать их для удаленного выполнения кода в конференциях без каких-либо действий со стороны жертвы, контролируя ее устройство и похищая данные, включая включение микрофона или камеры.Атака была успешно протестирована на версиях Zoom для Windows, macOS, Linux, Android и iOS. ASecurity утверждает, что она достигла "государственного" уровня, в то время как ранее создание таких эксплуатируемых инструментов требовало месяцев работы профессиональной команды и огромного бюджета. ASecurity сообщила о первой уязвимости Zoom 10 июня, а Zoom с 22 июня по 20 июля постепенно выпустила исправления, однако серверная защита в конференциях с сквозным шифрованием не смогла фильтровать вредоносные сообщения, и пользователям необходимо было обновляться вручную. Представитель Zoom подтвердил, что проблема была решена, и рекомендовал пользователям поддерживать актуальную версию.

Северокорейская хакерская группа BlueNoroff использует поддельные Zoom и Teams конференции для сканирования криптовалютных кошельков и распространения вредоносного ПО

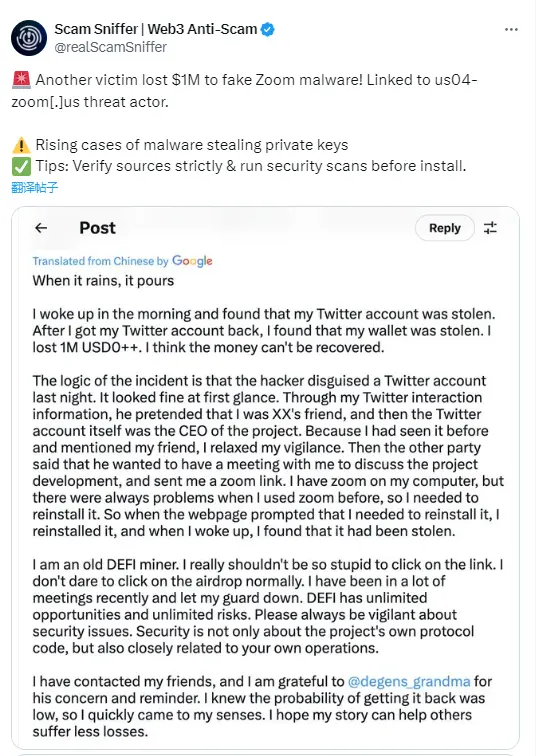
ChainCatcher сообщает, что по данным Crypto.news, хакерская группа BlueNoroff, связанная с Северной Кореей, использует поддельные встречи в Zoom и Microsoft Teams для анализа пользователей криптовалюты, а затем запускает вредоносное ПО.Хакеры сначала получают контроль над аккаунтами доверенных контактов в криптоиндустрии жертвы, а затем отправляют ссылки на встречи, которые выглядят нормально, через Calendly и другие сервисы, указывая на поддельные домены Zoom/Teams. После того как пользователь попадает на поддельную страницу встречи, она тихо сканирует кошелек в браузере, в зависимости от стоимости кошелька решая, продолжать ли атаку. На поддельной встрече будет предложено "обновить Zoom/Teams" или выполнить команду, что на самом деле загрузит вредоносное ПО (поддерживает Windows и macOS). Вредоносное ПО будет красть ключи браузера, системные данные и сессии Telegram.
app_icon
ChainCatcher Building the Web3 world with innovations.