BTC $64,977.57 +0.46%
ETH $1,819.95 +0.31%
BNB $590.90 +0.07%
XRP $0.9588 +0.82%
SOL $71.45 +0.67%
TRX $0.3066 +0.56%
DOGE $0.0595 +1.55%
ADA $0.1538 +0.31%
BCH $208.74 +0.45%
LINK $9.22 +0.49%
HYPE $67.18 +1.27%
AAVE $107.74 +0.68%
SUI $0.7239 +0.80%
XLM $0.1379 +0.01%
ZEC $897.13 +0.47%
AAPL $353.60 -0.82%
AMZN $258.52 -1.95%
GOOGL $285.83 -1.98%
MSFT $521.14 +0.25%
META $626.61 -1.02%
NVDA $156.22 -2.36%
TSLA $379.01 -2.09%
SNDK $820.55 -4.09%
INTC $55.60 -3.25%
SPCX $137.58 -0.73%
MU $727.56 -4.01%
AMD $508.54 -2.48%
BTC $64,977.57 +0.46%
ETH $1,819.95 +0.31%
BNB $590.90 +0.07%
XRP $0.9588 +0.82%
SOL $71.45 +0.67%
TRX $0.3066 +0.56%
DOGE $0.0595 +1.55%
ADA $0.1538 +0.31%
BCH $208.74 +0.45%
LINK $9.22 +0.49%
HYPE $67.18 +1.27%
AAVE $107.74 +0.68%
SUI $0.7239 +0.80%
XLM $0.1379 +0.01%
ZEC $897.13 +0.47%
AAPL $353.60 -0.82%
AMZN $258.52 -1.95%
GOOGL $285.83 -1.98%
MSFT $521.14 +0.25%
META $626.61 -1.02%
NVDA $156.22 -2.36%
TSLA $379.01 -2.09%
SNDK $820.55 -4.09%
INTC $55.60 -3.25%
SPCX $137.58 -0.73%
MU $727.56 -4.01%
AMD $508.54 -2.48%

热钱包

全部
文章
快讯

first_img CertiK 建议交易所为热钱包设置美元上限

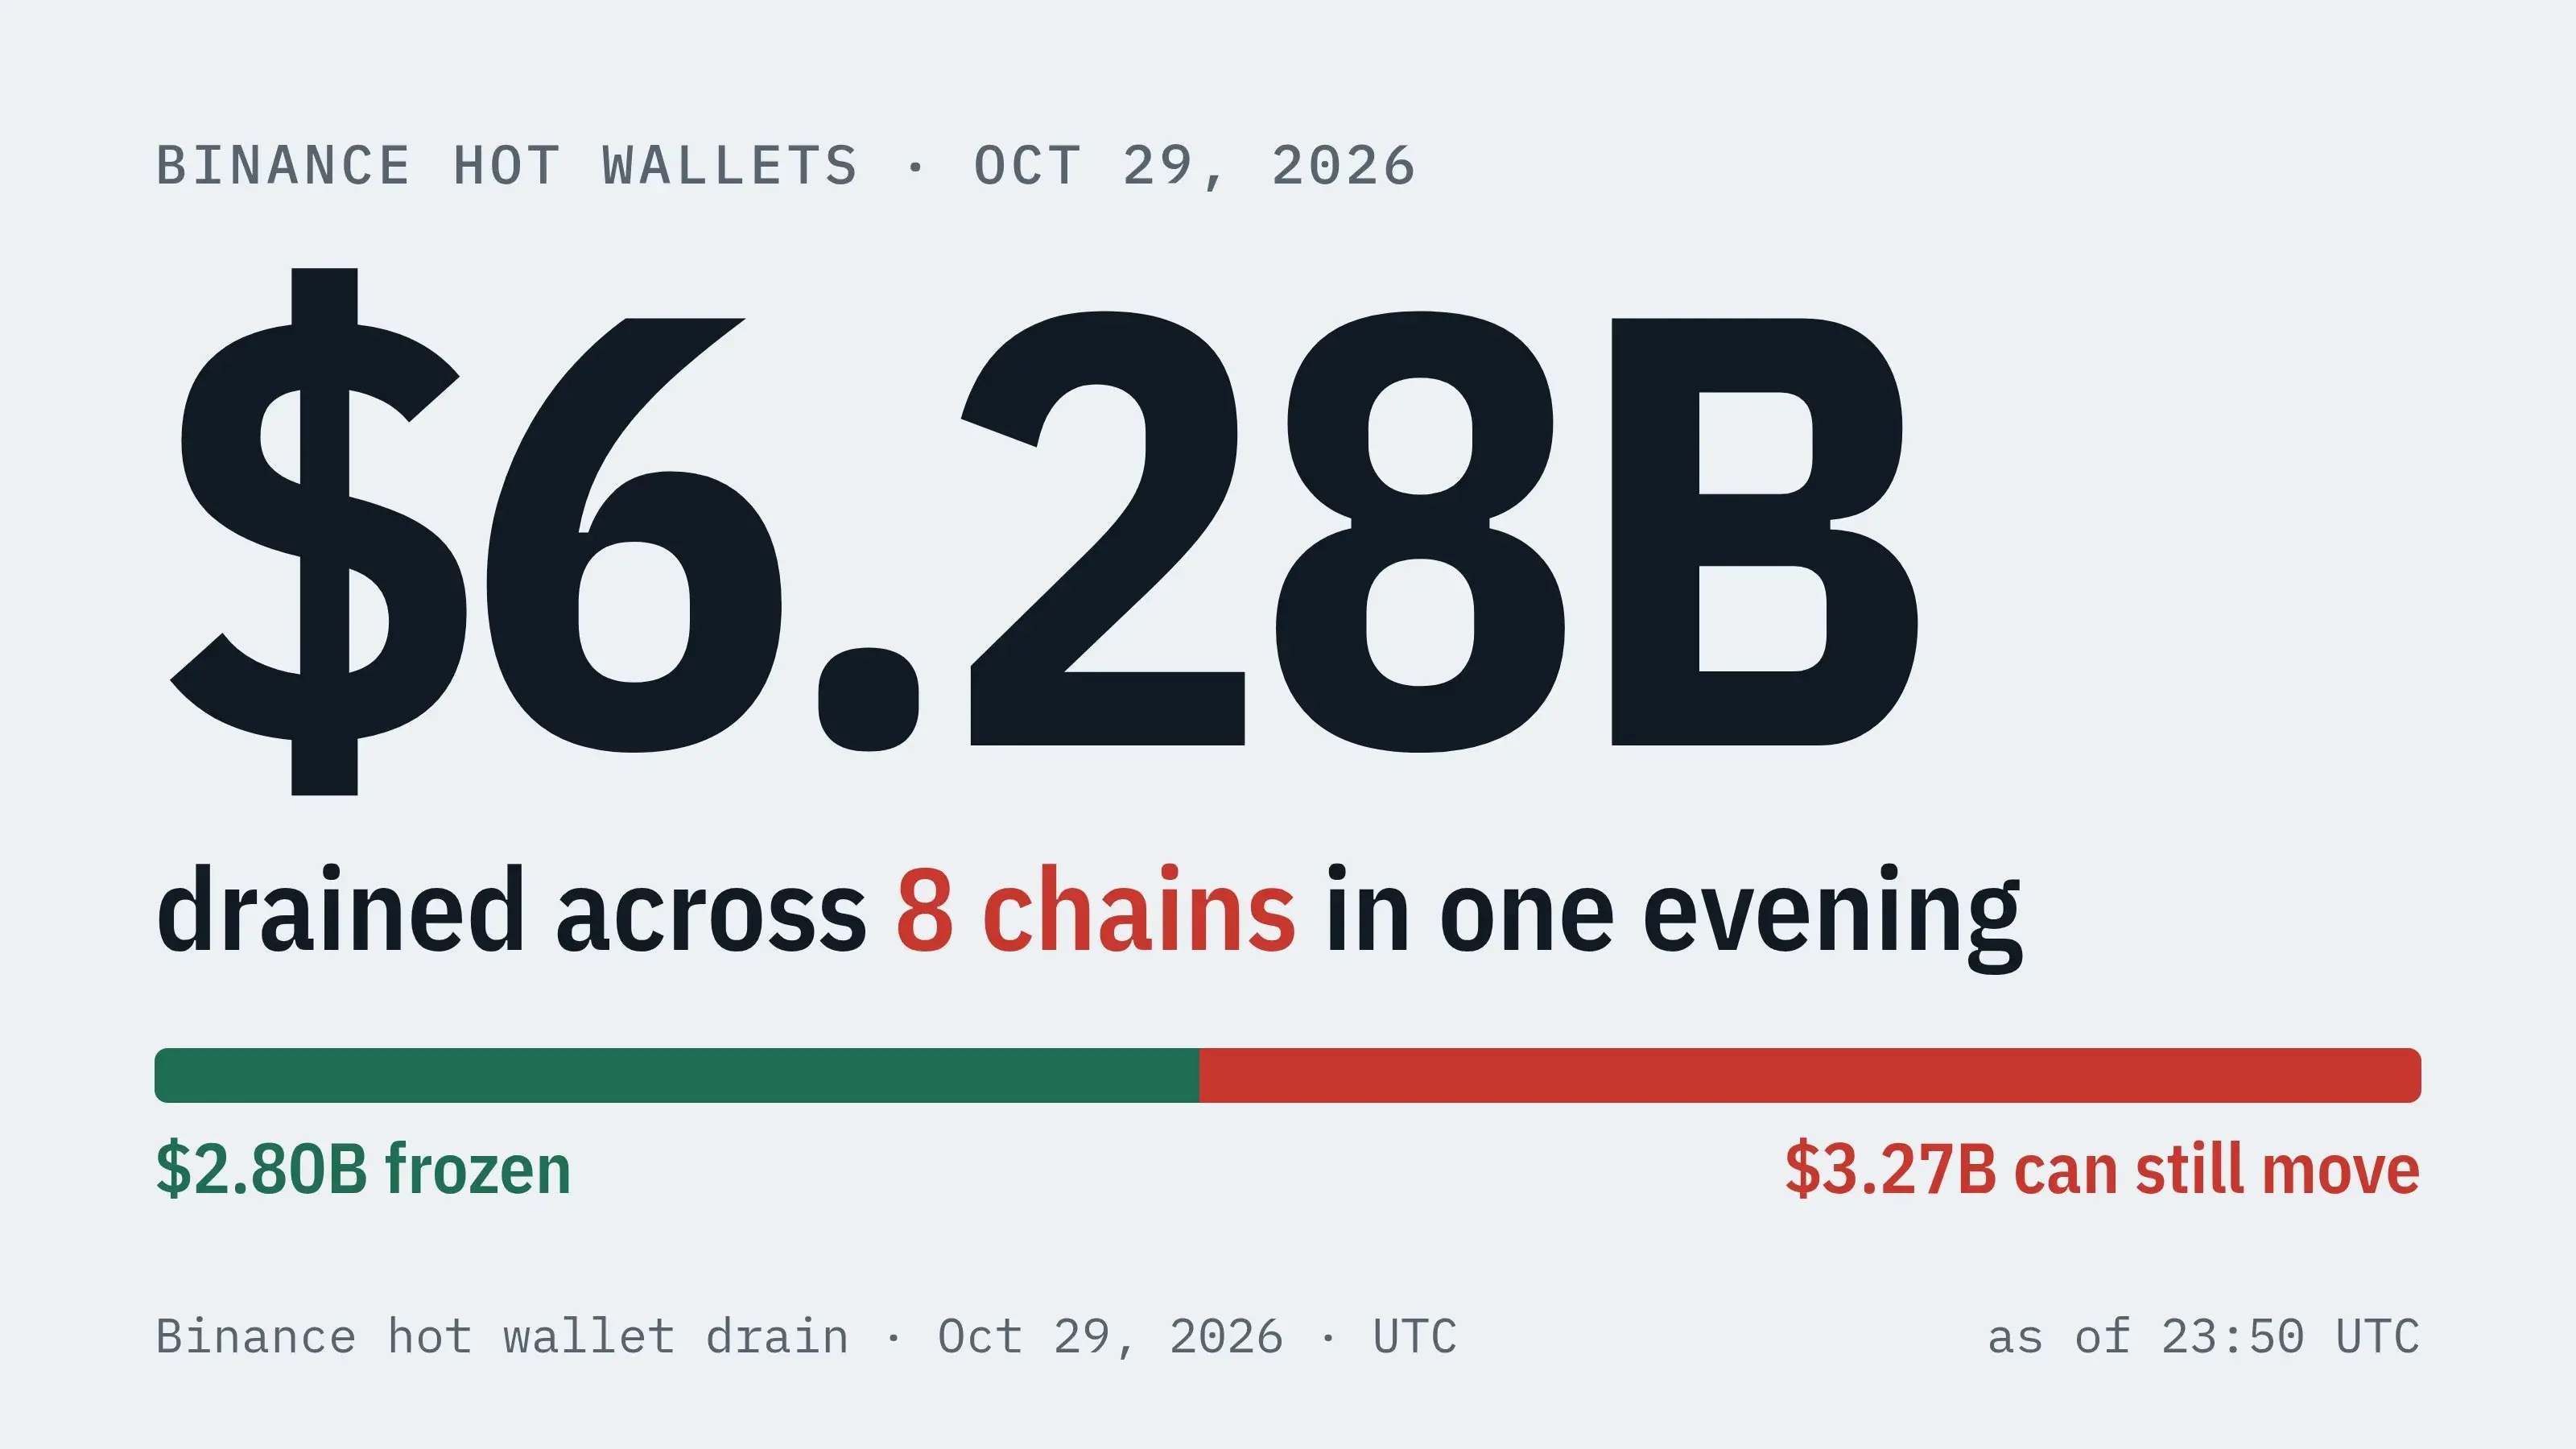
ChainCatcher 消息,网络安全公司 CertiK 建议加密货币交易所对热钱包持仓设置硬性美元上限,而非仅依靠冷存储比例来衡量安全性。该建议提出之际,多家交易所近期相继披露冷钱包持仓比例以安抚客户,此前币安热钱包遭遇创纪录的黑客攻击。Gate 报告称其总资产的 88.26% 存放于冷存储,Coinbase 则表示超过 99% 的客户资产离线保存。CertiK 研究团队向 Cointelegraph 表示,冷存储是衡量在线风险敞口的有效指标,但并非独立的安全评分。目前韩国要求加密服务商将客户加密资产价值的至少 80% 存放于冷存储,新加坡指引要求至少 90%,日本框架要求至少 95%,香港持牌加密交易平台的基准为 98%。CertiK 指出,更高的冷存储水平通常能降低在线风险敞口,但在极高水平下收益递减,僵化的存储比例还可能拖慢提现、迫使仓促转账,并将风险集中于密钥管理系统。CertiK 建议交易所按三种限制中最严格的一项,为每种资产和区块链设定热钱包上限:客户负债的百分比、预估提现需求,以及基于交易所财务资源与恢复能力的绝对损失上限。此外,币安上周表示已在黑客攻击后补充约 98% 的受影响代币并自行承担损失,剩余代币流动性较低、获取时间更长。Elliptic 称,与朝鲜有关联的黑客通过发行 memecoin 洗钱,借助 NEAR 上六个新发代币转移约 43 万美元。

BTCPay Server:旧版漏洞致热钱包资金被盗,建议用户立即迁移

ChainCatcher 消息,开源比特币支付处理工具 BTCPay Server 收到多起报告,称其平台上的比特币和莱特币热钱包遭到未经授权的资金盗取。项目团队发布调查更新,确认攻击针对运行 BTCPay Server 2.4.1 版本或更早版本的服务器。攻击者利用了已于 8 月 7 日在 2.4.2 版本中修复的漏洞,通过不同方法获取服务器管理员权限并清空热钱包资金。BTCPay Server 创始人 Nicolas Dorier 确认,只有运行 2.4.2 之前版本,尤其是 2.4.1 版本的服务器受到影响;运行最新 2.4.7 版本的用户尚未出现可信的损失报告。部分受影响的服务商,包括 LunaNode,已自动关闭存在风险的旧版实例。官方建议仍使用 2.4.1 或更早版本的用户立即将旧热钱包中的剩余资金转移至使用全新助记词创建的新钱包,将旧服务器下线并保留相关日志,随后在全新虚拟机上安装最新版本并连接新钱包,切勿将旧服务器整体恢复至新机器。仅更新软件版本不足以消除风险,因为攻击者可能已在旧服务器上获得持久访问权限。存放在服务器之外的资金,例如硬件钱包中的资金,未受到此次事件影响。该漏洞与今年 8 月修复的漏洞相关,当时攻击者曾通过获取 LND 管理凭证操控节点。截至目前,该漏洞尚未被分配 CVE 编号,也不在 CISA 已知被利用漏洞目录中。
app_icon
ChainCatcher 与创新者共建Web3世界