BTC $64,654.85 -0.96%
ETH $1,812.37 -0.79%
BNB $593.02 -0.13%
XRP $0.9734 +1.83%
SOL $74.01 +3.50%
TRX $0.3075 +0.81%
DOGE $0.0596 +1.02%
ADA $0.1544 +0.78%
BCH $210.85 +0.72%
LINK $9.25 +1.30%
HYPE $69.20 -1.12%
AAVE $111.75 +3.63%
SUI $0.7328 +1.68%
XLM $0.1399 +1.67%
ZEC $947.00 +3.87%
AAPL $351.47 -0.71%
AMZN $261.22 +1.02%
GOOGL $283.52 -0.32%
MSFT $511.81 -1.66%
META $624.95 -0.11%
NVDA $162.34 +3.96%
TSLA $384.83 +1.33%
SNDK $841.96 +4.01%
INTC $56.39 +5.36%
SPCX $142.78 +3.55%
MU $746.33 +3.81%
AMD $522.77 +3.59%
BTC $64,654.85 -0.96%
ETH $1,812.37 -0.79%
BNB $593.02 -0.13%
XRP $0.9734 +1.83%
SOL $74.01 +3.50%
TRX $0.3075 +0.81%
DOGE $0.0596 +1.02%
ADA $0.1544 +0.78%
BCH $210.85 +0.72%
LINK $9.25 +1.30%
HYPE $69.20 -1.12%
AAVE $111.75 +3.63%
SUI $0.7328 +1.68%
XLM $0.1399 +1.67%
ZEC $947.00 +3.87%
AAPL $351.47 -0.71%
AMZN $261.22 +1.02%
GOOGL $283.52 -0.32%
MSFT $511.81 -1.66%
META $624.95 -0.11%
NVDA $162.34 +3.96%
TSLA $384.83 +1.33%
SNDK $841.96 +4.01%
INTC $56.39 +5.36%
SPCX $142.78 +3.55%
MU $746.33 +3.81%
AMD $522.77 +3.59%

反向黑掉朝鮮黑客設備後,我看到了他們的“工作”模式
Summary: 某黑客曾在備忘錄中抱怨“無法理解工作要求,不知該做什麼”,對應的解決方案是“用心投入,加倍努力”……
OdailyNews
2025-08-14 10:11:39
某黑客曾在備忘錄中抱怨“無法理解工作要求,不知該做什麼”,對應的解決方案是“用心投入,加倍努力”……

作者:ZachXBT

編譯:Azuma,Odaily 星球日報

編者按

朝鮮黑客一直是加密貨幣市場的一大威脅。往年,受害者及業內安全工作者只能通過每期相關的安全事件逆向去推測朝鮮黑客的行為模式,而昨日,知名鏈上偵探 ZachXBT 在最新推文中引用了某位白帽黑客反向黑掉朝鮮黑客的調查分析,首次以主動視角揭露了朝鮮黑客的"工作"方法,或對業界項目進行事前安全布防有著一定的積極意義。

以下為 ZachXBT 全文內容,由 Odaily 星球日報編譯。

反向黑掉朝鮮黑客設備後,我看到了他們的“工作”模式

某個不願透露姓名的匿名黑客近期入侵了某個朝鮮 IT 工作者的設備,由此曝光了一個五人技術團隊如何操縱 30 多個偽造身份進行活動的內幕。該團隊不僅持有政府簽發的虛假身份證件,還通過購買 Upwork/LinkedIn 帳號滲透著各類開發項目。

反向黑掉朝鮮黑客設備後,我看到了他們的“工作”模式反向黑掉朝鮮黑客設備後,我看到了他們的“工作”模式

調查人員獲取了其 Google 雲端硬碟數據、Chrome 瀏覽器配置文件及設備截圖。數據顯示,該團隊高度依賴 Google 系列工具協調工作日程、任務分配及預算管理,所有溝通均使用英文。

反向黑掉朝鮮黑客設備後,我看到了他們的“工作”模式

2025 年內的一份周報文件揭露了該黑客團隊的工作模式以及期間遇到的困難,例如有成員曾抱怨"無法理解工作要求,不知道該做什麼",對應的解決方案欄中竟填寫著"用心投入,加倍努力"……

反向黑掉朝鮮黑客設備後,我看到了他們的“工作”模式反向黑掉朝鮮黑客設備後,我看到了他們的“工作”模式

支出明細記錄則顯示,他們的支出項包括社會安全號碼(SSN)購買,Upwork、LinkedIn 帳號交易、電話號碼租用、AI 服務訂閱、電腦租賃及 VPN /代理服務採購等等。
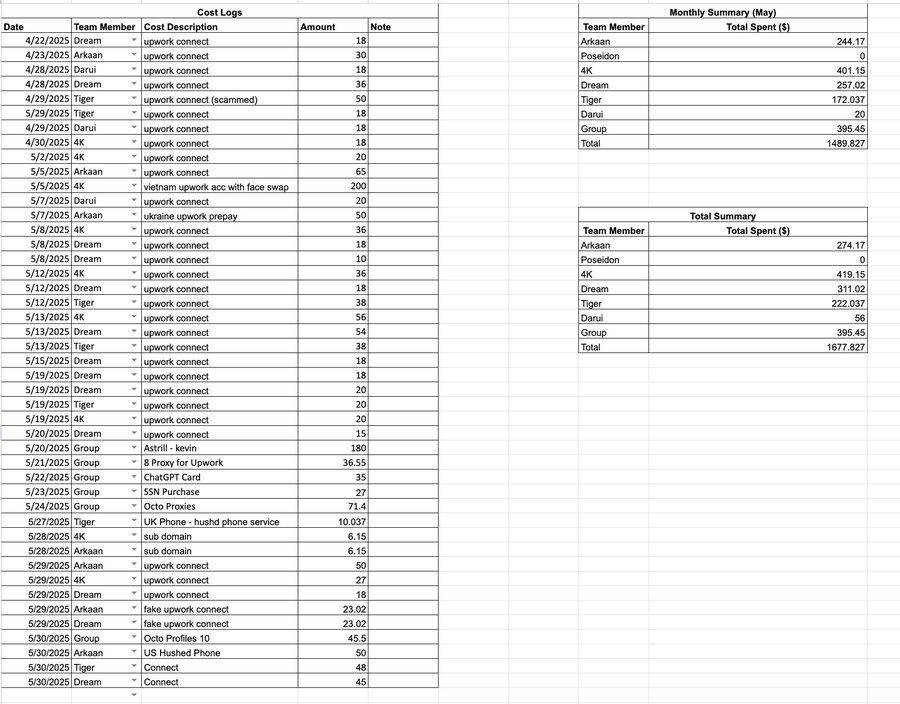
反向黑掉朝鮮黑客設備後,我看到了他們的“工作”模式

其中一份電子表格詳細記錄了以虛假身份"Henry Zhang"參加會議的時間安排及話術腳本。操作流程顯示,這些朝鮮 IT 工作者會先購置 Upwork 和 LinkedIn 帳號,租用電腦設備,隨後通過 AnyDesk 遠程控制工具完成外包工作。

反向黑掉朝鮮黑客設備後,我看到了他們的“工作”模式

反向黑掉朝鮮黑客設備後,我看到了他們的“工作”模式

他們用於收發款項的其中一個錢包地址為:0x78e1a4781d184e7ce6a124dd96e765e2bea96f2c;

反向黑掉朝鮮黑客設備後,我看到了他們的“工作”模式

反向黑掉朝鮮黑客設備後,我看到了他們的“工作”模式

該地址與 2025 年 6 月發生的 68 萬美元 Favrr 協議攻擊事件存在密切鏈上關聯,事後證實其 CTO 及其他開發人員均為持偽造證件的朝鮮 IT 工作者。通過該地址還識別出其他滲透項目的朝鮮 IT 人員。

反向黑掉朝鮮黑客設備後,我看到了他們的“工作”模式

該團隊的搜索記錄和瀏覽器歷史中還發現以下關鍵證據。

反向黑掉朝鮮黑客設備後,我看到了他們的“工作”模式反向黑掉朝鮮黑客設備後,我看到了他們的“工作”模式

可能有人會問"如何確認他們來自朝鮮"?除了上面詳述的所有欺詐性文件之外,他們的搜索歷史還顯示他們頻繁使用谷歌翻譯,並使用俄羅斯 IP 翻譯成韓語。

反向黑掉朝鮮黑客設備後,我看到了他們的“工作”模式反向黑掉朝鮮黑客設備後,我看到了他們的“工作”模式

就當前而言,企業在防範朝鮮 IT 工作者的主要挑戰集中在以下方面:

  • 系統性協作缺失:平台服務商與私營企業之間缺乏有效的信息共享與合作機制;
  • 雇佣方失察:用人團隊在收到風險警示後往往表現出防禦性態度,甚至拒絕配合調查;
  • 數量優勢衝擊:雖然其技術手段並不複雜,但憑藉龐大的求職者基數持續滲透全球就業市場;
  • 資金轉換渠道:Payoneer 等支付平台被頻繁用於將開發工作所得法幣收入兌換為加密貨幣;

我已經多次介紹過需要注意的指標,感興趣的可以翻閱我的歷史推文,在此就不再重複贅述了。
原文鏈接

鏈捕手ChainCatcher提醒,請廣大讀者理性看待區塊鏈,切實提高風險意識,警惕各類虛擬代幣發行與炒作,站內所有內容僅係市場信息或相關方觀點,不構成任何形式投資建議。如發現站內內容含敏感信息,可點擊,我們會及時處理。
app_icon
ChainCatcher 與創新者共建Web3世界