暗号資金の安全問題が再燃し、Coinbaseが「10億ドルのハッカー攻撃を隠蔽した」と指摘されている。
 核心的な視点

 ハードウェアウォレットや取引所が次々と盗まれる中、選択肢のすべてに代償があるとき、ユーザーは資金をどこに置くべきでしょうか?
著者:Zhou,ChainCatcher
Bitgetが盗まれた約3.9億ドルの余波はまだ収まっておらず、Coinbaseを巡る論争が取引所の安全性を再び世間の注目の中心に押し戻しています。
9月26日、Xユーザーkunoが投稿し、Coinbaseが1年前に彼のアカウントをロックし、まだ120万ドルの未払いがあると主張し、Coinbaseに24時間以内に解決するよう要求しました。そうでなければ、会議の録音を公開し、法的手段に訴えると警告しました。
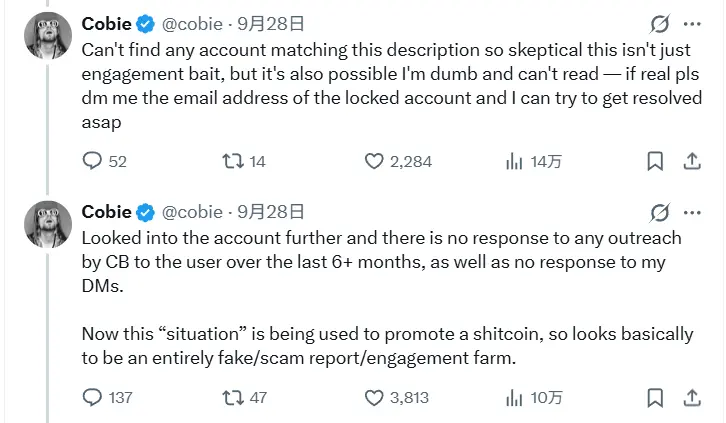
Coinbase Base Appの責任者であるCobieは、記述に一致するアカウントが見つからず、注目を集めるための行為ではないかと疑っています。彼は、Coinbaseが過去半年以上にわたって行った連絡や彼自身の私信に対して、そのユーザーからの返信がなかったと述べ、事件がゴミコインの宣伝に利用されているように見え、完全に虚偽の詐欺報告であると指摘しました。
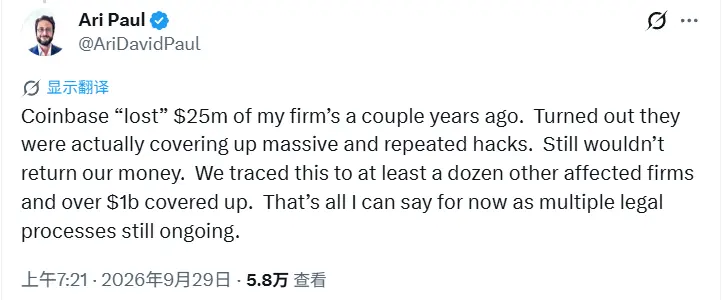
その後、暗号資産管理会社BlockTower Capitalの創設者Ari Paulがコメントし、Coinbaseが数年前に彼の会社に2500万ドルの損失をもたらし、その後Coinbaseが実際には大規模かつ繰り返し発生するハッキング攻撃を隠蔽していたことが判明し、関連する資金は今も返還されていないと述べました。
彼は、チームが影響を受けた機関を少なくとも十数件追跡しており、関与する金額は10億ドルを超えると述べましたが、複数の法的手続きが進行中のため、現時点ではこれらの情報しか公開できないとしています。
執筆時点で、Ari Paulは確認可能な証拠を公開しておらず、Coinbaseも公に応答していません。しかし、この告発はコミュニティ内で急速に広まり、多くのユーザーがCoinbaseで資金の損失を経験したと主張しています。これはCoinbaseが過去数年にわたって経験したいくつかの安全事件と無関係ではありません。
SMSの脆弱性からカスタマーサポートの内部者まで、Coinbaseの古い問題
2021年10月初旬、Coinbaseは一部の顧客にデータ漏洩通知を送付しました。カリフォルニア州検事総長のウェブサイトに提出された通知によると、2021年3月から5月20日までの間に、少なくとも6000人の顧客のアカウントが盗まれました。
通知には、攻撃者が被害者のメールアドレス、パスワード、電話番号を事前に把握し、個人のメールアカウントにログインできる必要があり、CoinbaseのSMSアカウント復元プロセスの欠陥を利用して二重認証コードを取得し、アカウントにアクセスして資金を移動させることができたと記載されています。
Coinbaseの広報担当者は、会社は直ちに脆弱性を修正し、顧客のアカウントを復元し、損失を補償する手助けをしたと述べました。しかし、CNBCの報道によれば、通知が発信される前から、すでにユーザーが数ヶ月間アカウントが空になったと不満を訴えており、Coinbaseは反応が遅れたことで批判を受けていました。
4年後、同様の時間差が再び現れました。2025年5月11日、Coinbaseは身代金要求のメールを受け取り、相手は取得した内部情報を示し、2000万ドルの支払いを要求しました。
その後、Coinbaseは公式ブログで、犯罪者が海外のカスタマーサポートスタッフを買収し、顧客データを盗むために社会工学攻撃を実施したと明らかにしました。メイン州の検事総長に提出された申告によると、約6.95万人の顧客が影響を受け、漏洩は2024年12月26日頃から始まったとされています。Coinbaseはパスワード、秘密鍵、資金、Coinbase Primeアカウントは影響を受けていないと述べました。
Coinbaseは身代金の支払いを拒否し、2000万ドルの懸賞金を設定しました。アメリカ証券取引委員会に提出された書類によると、この件のコストは1.8億ドルから4億ドルの間であると予想されています。
CEOのBrian Armstrongは、関与したスタッフは当時解雇されていたが、今回の事件までこれらの出来事を同一の攻撃として結びつけていなかったと述べました。ロイター通信が引用した情報筋によれば、Coinbaseは2025年1月にはすでに、アウトソーシング業者TaskUsのインドの従業員が個人の携帯電話で顧客データを撮影していたことを把握していたとのことです。
しかし、弁護士Ariel GivnerはX上で、身代金要求のメールは5月11日にすでに送信されていたが、Coinbaseは身代金を拒否する決定を下すまでユーザーに通知しなかったと指摘しました。
Coinbaseを装った詐欺はここで止まることはありませんでした。ニューヨークのブルックリン地区検察官事務所によると、地元の男性Ronald SpektorがCoinbaseのカスタマーサポートを装い、ユーザーのアカウントがハッキングされ、資産が危険にさらされていると称し、約100人のユーザーに暗号資産を彼が管理するウォレットに移すよう誘導し、合計約1594万ドルを詐取しました。彼は9月2日に有罪を認め、9月23日に4年から12年の懲役を言い渡されました。
騙されたユーザーがお金を取り戻せるかどうかは、Coinbaseの判断に依存します。2025年の事件で騙されて送金されたユーザーに対して、Coinbaseは補償を約束しましたが、個別に審査し、損失が今回の漏洩と直接関連していることを確認する必要があります。
ユーザーとCoinbaseの間に意見の相違がある場合、訴訟も簡単ではありません。あるユーザーはCoinbaseを訴え、アカウント内の詐欺的な送金について迅速かつ善意の調査を行わなかったと主張しましたが、Coinbaseはユーザー契約に基づき強制仲裁を要求しました。アメリカ第9巡回控訴裁判所は2023年12月の判決で、地裁が仲裁請求を却下した決定を覆し、契約内の関連条項が執行可能であると認定しました。
これらの事件を振り返ると、Coinbase自身のプロセスには確かに利用された脆弱性が存在しており、最終的には事件を公表し、補償を約束しましたが、開示プロセスは確かに遅れました。
Ari Paulが言う隠蔽されたハッキング攻撃が、Coinbaseのホスティングシステムが攻撃されているが公表されていないことを指しているのか、アカウントが盗まれた後にCoinbaseが補償を拒否していることを指しているのかは、現在も不明です。
ハードウェアウォレット、取引所が相次いで盗まれ、どう補償する?
今年下半期、暗号業界の安全事件は明らかに増加しています。ブロックチェーンセキュリティ会社PeckShieldの統計によると、8月には50件の重大なハッキング事件が発生し、7月の30件から67%増加し、今年最多の月となりました。
しかし、8月の損失は増加しませんでした。当月の総損失は約1.363億ドルで、7月の約2.7億ドルから49.5%減少し、平均的な事件の損失は7月の約900万ドルから約270万ドルに減少しました。
9月に入ると、単一の事件の規模が再び拡大し、特にBitgetとLiquid Networkの2件の事件が注目されました。
Liquidの技術提供者Blockstreamが発表した事件通知によると、自称ホワイトハットの攻撃者が9月6日にビットコインサイドチェーンLiquid Networkの連邦ウォレットから約4000枚のビットコインを引き出しました。その当時の価値は約3.2億ドルで、準備金の約95%を占めていました。
Liquidの事件報告によれば、秘密鍵は漏洩していません。攻撃者はLiquidのオープンソースソフトウェアElementsの脆弱性を利用し、準備金の裏付けがない約4000枚のL-BTCを生成し、通常の引き出しプロセスを通じて本物のビットコインと交換しました。
Blockstreamが脆弱性の修正を確認した後、攻撃者は9月7日に3400枚を返還しましたが、約598.5枚は未返還で、Blockstreamに10%の報酬を要求しました。Blockstreamはこの要求を拒否しました。CEOのAdam Backは9月10日にLiquidがブロックを再開した際、L-BTCとビットコインの1:1のペッグが保証され、そのギャップはBlockstreamが負担すると公に述べました。
しかし、保証をすることはユーザーがすでに資金を取り戻したことを意味するわけではありません。Liquidは9月17日に引き出し機能がまだ停止していると発表し、その後進展を公表していません。
2週間以上後、Bitgetでも問題が発生しました。9月24日の夜、Bitgetのウォレットが見知らぬアドレスに資産を転送し始めました。オンチェーンの追跡によると、損失は約3.875億ドルで、これは今年最大の暗号通貨盗難事件であり、9月は今年の盗難金額が最も高い月となりました。
攻撃者は使用していたサードパーティのセキュリティ製品の脆弱性を利用し、内部ネットワークの高権限を取得し、偽造された取引が正常な承認プロセスを経て自動的に通過しました。BitgetのCEOであるGracy Chenは、攻撃者が秘密鍵を盗んでいないと述べ、Bitgetは攻撃が北朝鮮のハッカーから来たと疑っています。
Bitgetの公式発表によると、損失は5500枚のビットコインを保有するユーザーの保護基金によって全額カバーされ、9月28日から段階的に引き出しが再開され、10月2日までに全面的に回復する計画です。
取引所やサイドチェーン以外にも、自己保管も免れませんでした。今年7月末に、ハードウェアウォレットColdcardにファームウェアの欠陥が発覚し、2021年以降に生成された一部のニーモニックフレーズが推測可能で、ユーザーは累計約1800枚のビットコインを盗まれました。その中には銀行の金庫に保管されていたものや、ネットワークに接続されたことのないデバイスも含まれています。Forbesの報道によれば、製造業者のCoinkiteは被害者の警察への通報や保険請求を支援していますが、補償は提案しておらず、一部の被害者は集団訴訟の準備を進めています。
資金安全問題の波紋再び
これらの事件を振り返ると、資金をどこに置くかによって、問題が発生した後の結果は大きく異なります。
中央集権的な取引所に置いた場合、プラットフォームが攻撃された後に補償されるかどうかは、取引所が事前に準備していたかどうかに依存します。保護基金がある場合は全額カバーされますが、基金が暗号資産で評価されている場合、その価値も通貨の価格変動に伴って変動します。騙されたユーザーの補償は通常、個別に審査され、意見の相違が生じた場合は仲裁に持ち込まれる可能性があります。
運営側が補償を約束しても、ユーザーがすぐにお金を取り戻せるとは限りません。約束が実行される前に、資産は長期間凍結された状態にある可能性があります。
ハードウェアウォレットを選んで自己保管することで、ユーザーはプラットフォームへの依存を脱し、デバイスやサプライチェーンのリスクを引き受けることになります。操作が正確であっても、メーカーのファームウェアに欠陥がある場合、損失は自己負担となるか、訴訟を通じて争うことになります。
また、カスタマーサポートを装った詐欺や内部者を買収するような攻撃は人をターゲットにしており、資産がどこにあっても避けられません。
資産をどのように保管すべきかについて、業界では長年議論が続いています。今年の8月、Ari Paul はColdcardの盗難事件に関して、自主管理でも第三者管理でも、暗号資産は安全ではないと述べました。ほとんどの先進国では、法律体系による資産の保護は暗号学よりもはるかに信頼できます。
ShapeShiftの創設者であるErik Voorhees は反論し、絶対に安全な資産は存在せず、各保管方法にはトレードオフがあると指摘しました。重要なのは、ユーザーが自ら選択し、その選択に責任を持つことです。
Solana Labsの共同創設者であるtolyは、暗号資産にはさまざまな用途があり、投資として使用する場合は管理機関に任せるべきだと考えています。極端な状況に備えるためであれば、それは投資ではなくコストであり、冷蔵保管について研究することに時間をかけるべきであり、両者を混同すべきではありません。
現在、Ari Paulは再びCoinbaseに矛先を向けています。この告発が成立するかどうかは、証拠と法的手続きによって明らかになるでしょう。しかし、この論争は常にすべての保有者に一つの問題を突きつけています。すべての選択肢には代償があるとき、あなたのお金はどこに置くべきでしょうか?
 リスク警告