BTC $62,484.75 -3.26%
ETH $1,762.88 -2.51%
BNB $578.19 -2.33%
XRP $0.9635 -0.83%
SOL $72.84 -1.34%
TRX $0.3088 +0.40%
DOGE $0.0582 -2.19%
ADA $0.1501 -2.81%
BCH $206.19 -1.90%
LINK $9.00 -2.60%
HYPE $66.30 -4.17%
AAVE $107.35 -3.76%
SUI $0.7125 -2.39%
XLM $0.1366 -2.20%
ZEC $909.32 -3.77%
AAPL $352.21 +0.76%
AMZN $267.77 +3.41%
GOOGL $283.27 +0.49%
MSFT $507.97 +0.14%
META $615.20 -0.73%
NVDA $150.66 -6.59%
TSLA $382.29 -0.06%
SNDK $763.20 -8.57%
INTC $54.22 -3.21%
SPCX $143.38 +0.73%
MU $697.70 -4.77%
AMD $523.52 +0.69%
BTC $62,484.75 -3.26%
ETH $1,762.88 -2.51%
BNB $578.19 -2.33%
XRP $0.9635 -0.83%
SOL $72.84 -1.34%
TRX $0.3088 +0.40%
DOGE $0.0582 -2.19%
ADA $0.1501 -2.81%
BCH $206.19 -1.90%
LINK $9.00 -2.60%
HYPE $66.30 -4.17%
AAVE $107.35 -3.76%
SUI $0.7125 -2.39%
XLM $0.1366 -2.20%
ZEC $909.32 -3.77%
AAPL $352.21 +0.76%
AMZN $267.77 +3.41%
GOOGL $283.27 +0.49%
MSFT $507.97 +0.14%
META $615.20 -0.73%
NVDA $150.66 -6.59%
TSLA $382.29 -0.06%
SNDK $763.20 -8.57%
INTC $54.22 -3.21%
SPCX $143.38 +0.73%
MU $697.70 -4.77%
AMD $523.52 +0.69%

フィッシングメール

すべて
記事
速報

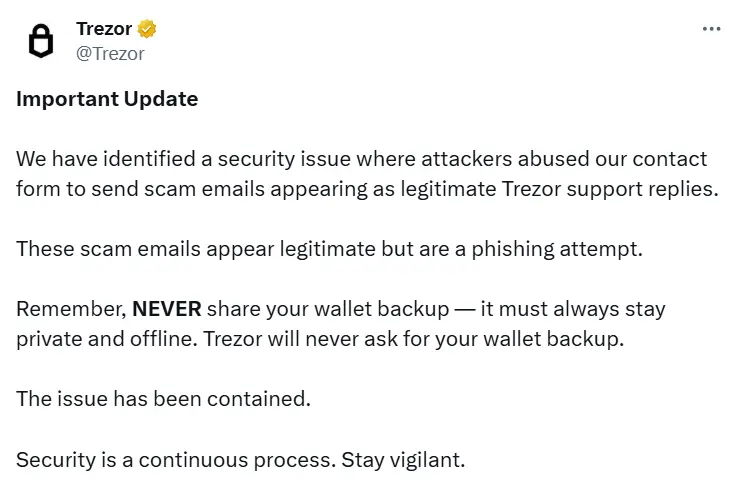
first_img Trezorのマーケティングプラットフォームが侵害され、34.7万人のユーザーがフィッシングメールを受け取った

ビットコインハードウェアウォレットメーカー Trezor は、ニュースレターを送信するために使用している第三者マーケティングプラットフォーム Brevo でデータ漏洩が発生したと警告しています。攻撃者はこのプラットフォームを利用して、34.7 万人の Trezor 顧客にフィッシングメールを送信しました。攻撃者は Trezor のドメイン名を使ってメールを送信し、フィッシングの試みをより混乱させるために、メールには悪意のあるリンクが含まれており、ユーザーにアプリをダウンロードさせ、ウォレットのバックアップを入力させるよう誘導しています。Trezor は、DNS レベルで 20 分以内にそのドメイン名を閉鎖し、リンクが引き続き有効になるのを防いだと述べていますが、その前に約 2500 人がクリックしてしまいました。Trezor は、メールの送信を続けるのを防ぐために Brevo アカウントを一時停止し、このマーケティングプラットフォーム以外の Trezor システムには影響がないことを強調し、Trezor は顧客にウォレットのバックアップを提供するよう求めることは決してないとユーザーに注意を促しました。この事件の前に、Trezor は先月、第三者の履行パートナーである ShipMonk が攻撃を受け、11742 名の顧客データが漏洩したことを明らかにしました。また、先週はさらに 6.7 万人のアメリカの顧客の名前、メールアドレス、電話番号、配送先住所、注文番号が漏洩したと報告しました。今年に入ってから、暗号通貨ウォレット Ledger の決済処理業者 Global-e およびウォレットプロバイダー SafePal でもデータ漏洩が相次いでおり、SafePal では約 3.98 万人の顧客の注文情報が未承認でアクセスされました。

香港証券監察委員会は、一般の人々に対して、不法な者がその名義を悪用して詐欺行為を行っていることに警戒するよう呼びかけています。

ChainCatcher のメッセージによると、公式の発表として、香港証券先物委員会は、違法な者が証券監視委員会の名を騙って詐欺行為を行っていることに対して、一般市民に警戒を呼びかけています。この機関は、詐欺師が一部の証券監視委員会の上級管理職や著名な株式評論家を装い、フィッシングメールや偽造文書などの手段で一般市民に接触していることを発見しました。これらの詐欺師には、規制執行部の執行董事である魏弘福氏(Christopher Wilson)を装って詐欺メールを送信し、返信メールの受取人のコンピュータシステムにマルウェアやランサムウェアをインストールしようとする者や、証券監視委員会の最高財務責任者である温志遥氏を装い、「資料確認手続き」という名目でフィッシングメールを送信し、受取人の連絡先情報を取得しようとする者が含まれています。ターゲットには、証券監視委員会のライセンスを持つ法人およびその従業員が含まれています。香港証券監視委員会は、上記のすべての情報および主張が虚偽であることを強調し、出所不明の通信を扱う際には必ず警戒を高めるよう一般市民に呼びかけています。
app_icon
ChainCatcher Building the Web3 world with innovations.