QRコードをスキャンしてダウンロードしてください。
ホームページ
速報
深さ
カレンダー
データ
発見する
BTC
$64,253.22
-0.12%
ETH
$1,797.48
-0.10%
BNB
$589.54
+0.11%
XRP
$0.9560
+0.92%
SOL
$72.41
+1.83%
TRX
$0.3055
+0.95%
DOGE
$0.0586
+0.31%
ADA
$0.1529
+0.55%
BCH
$208.83
+1.68%
LINK
$9.11
+0.04%
HYPE
$68.97
+2.79%
AAVE
$111.58
+2.14%
SUI
$0.7231
+0.73%
XLM
$0.1377
+0.22%
ZEC
$933.11
+4.69%
AAPL
$352.57
-1.79%
AMZN
$256.91
-3.04%
GOOGL
$282.17
-4.30%
MSFT
$517.04
-2.06%
META
$621.04
-2.52%
NVDA
$155.59
-2.07%
TSLA
$376.76
-2.26%
SNDK
$793.28
-4.63%
INTC
$53.57
-5.45%
SPCX
$136.33
-2.29%
MU
$713.47
-3.12%
AMD
$502.27
-1.05%
BTC
$64,253.22
-0.12%
ETH
$1,797.48
-0.10%
BNB
$589.54
+0.11%
XRP
$0.9560
+0.92%
SOL
$72.41
+1.83%
TRX
$0.3055
+0.95%
DOGE
$0.0586
+0.31%
ADA
$0.1529
+0.55%
BCH
$208.83
+1.68%
LINK
$9.11
+0.04%
HYPE
$68.97
+2.79%
AAVE
$111.58
+2.14%
SUI
$0.7231
+0.73%
XLM
$0.1377
+0.22%
ZEC
$933.11
+4.69%
AAPL
$352.57
-1.79%
AMZN
$256.91
-3.04%
GOOGL
$282.17
-4.30%
MSFT
$517.04
-2.06%
META
$621.04
-2.52%
NVDA
$155.59
-2.07%
TSLA
$376.76
-2.26%
SNDK
$793.28
-4.63%
INTC
$53.57
-5.45%
SPCX
$136.33
-2.29%
MU
$713.47
-3.12%
AMD
$502.27
-1.05%
ホームページ
記事
速報
専題
専門コラム
ナレッジベース
カレンダー
市場
チャート
イベント
ツールナビゲーション
om
すべて
記事
速報
South Korea KOSPI Composite 取引時間中 上昇 0.9%, 5053.76 ポイント
ChainCatcher、RootData の市場データによると、South Korea KOSPI Composite 取引時間中: 5053.76 ポイント, 当日の始値: 5008.09 ポイント, 上昇 0.9%.
9時間前
South Korea KOSPI Composite
South Korea KOSPI Composite 寄り付き 下落 1.8%, 5008.09 ポイント
ChainCatcher、RootData の市場データによると、South Korea KOSPI Composite 寄り付き: 5008.09 ポイント, 前営業日の終値: 5100.50 ポイント, 下落 1.8%.
10時間前
South Korea KOSPI Composite
研究者:Zoom、BBC、Ledgerなどのウェブサイトが悪意のあるスクリプト攻撃を受けました
安全研究者が明らかにしたところによると、悪意のあるスクリプトが Optimizely を通じて 178 の機関に影響を与え、Zoom、BBC、HSBC、Ledger が含まれています。
11時間前
Optimizely
悪意スクリプト
ネットワークセキュリティ
South Korea KOSPI Composite 取引時間中 下落 1%, 5251.96 ポイント
ChainCatcher、RootData の市場データによると、South Korea KOSPI Composite 取引時間中: 5251.96 ポイント, 当日の始値: 5305.40 ポイント, 下落 1%.
1日前
South Korea KOSPI Composite
South Korea KOSPI Composite 寄り付き 上昇 0.3%, 5305.40 ポイント
ChainCatcher、RootData の市場データによると、South Korea KOSPI Composite 寄り付き: 5305.40 ポイント, 前営業日の終値: 5290.53 ポイント, 上昇 0.3%.
1日前
South Korea KOSPI Composite
データ:JD.comのダブルイレブンでの人型ロボットの販売が700%増加しました
京東のデータによると、ダブルイレブン期間中にプラットフォームのスマート人型ロボットの販売量は前年同期比で700%増加し、機械アームや巧妙な手などのカテゴリーの取引額は前年同期比で10倍以上の増加を記録しました。科創板日報は業界からの情報として、松延动力が10月9日から11月11日までの期間に京東の人型ロボットカテゴリーで販売量と販売額の両方で1位を獲得し、小布米Lite版の販売量は前月比で142.3%増加し、Pro版は45.5%増加したと報じています。競争ランキングのトップ10には上纬启元、宇树、智元ロボット、無界动力も含まれています。松延动力の小布米の価格は9998元です。松延动力の関連責任者は科創板日報に対し、同社が今回の大促のユーザー像を統計していることを明らかにし、個人購入者と開発者は完全に排他的ではなく、機関製品も個人アカウントを通じて購入される可能性があると述べました。618の基準を参照にして、C端ユーザーの割合は約60%から65%で、残りはB端ユーザーです。純粋なC端ユーザーの中で男性は75%から80%を占め、26歳から45歳の年齢層が70%から75%を占めています。この責任者は、同社と京東は採購と販売の協力関係にあり、同一ユーザーの重複購入の注文明細を取得することはできず、大促の注文はまだ配送段階にあり、完全なアフターサービスの観察周期は形成されていないと述べました。星動紀元は、身分別の仕分けロボットを中国郵政および順豊の十数の物流センターに投入し、大促の仕分けを支援しています。混在する荷物や異形品が共存する状況下で、ピーク時には1500件/時間に達しました。共同創設者の席悦は、仕分け中のロボットが毎秒20回から30回の感知と動作決定を行い、生産ラインから安定して1500件/時間を達成するまでに数ヶ月を要し、800件から900件を1200件に引き上げるのは比較的早く、1500件に引き上げるには異形品や不規則な荷物、来料の姿勢のランダム性および精度の制約があると述べました。同社はタスク量に基づく決済のRaaSを探求しています。
2026-11-13
人形ロボット
JD
松延动力
Starry Era
具身知能
South Korea KOSPI Composite 取引時間中 下落 0.6%, 5421.99 ポイント
ChainCatcher、RootData の市場データによると、South Korea KOSPI Composite 取引時間中: 5421.99 ポイント, 当日の始値: 5452.41 ポイント, 下落 0.6%.
2026-11-13
South Korea KOSPI Composite
South Korea KOSPI Composite 寄り付き 上昇 2.1%, 5452.41 ポイント
ChainCatcher、RootData の市場データによると、South Korea KOSPI Composite 寄り付き: 5452.41 ポイント, 前営業日の終値: 5342.73 ポイント, 上昇 2.1%.
2026-11-13
South Korea KOSPI Composite
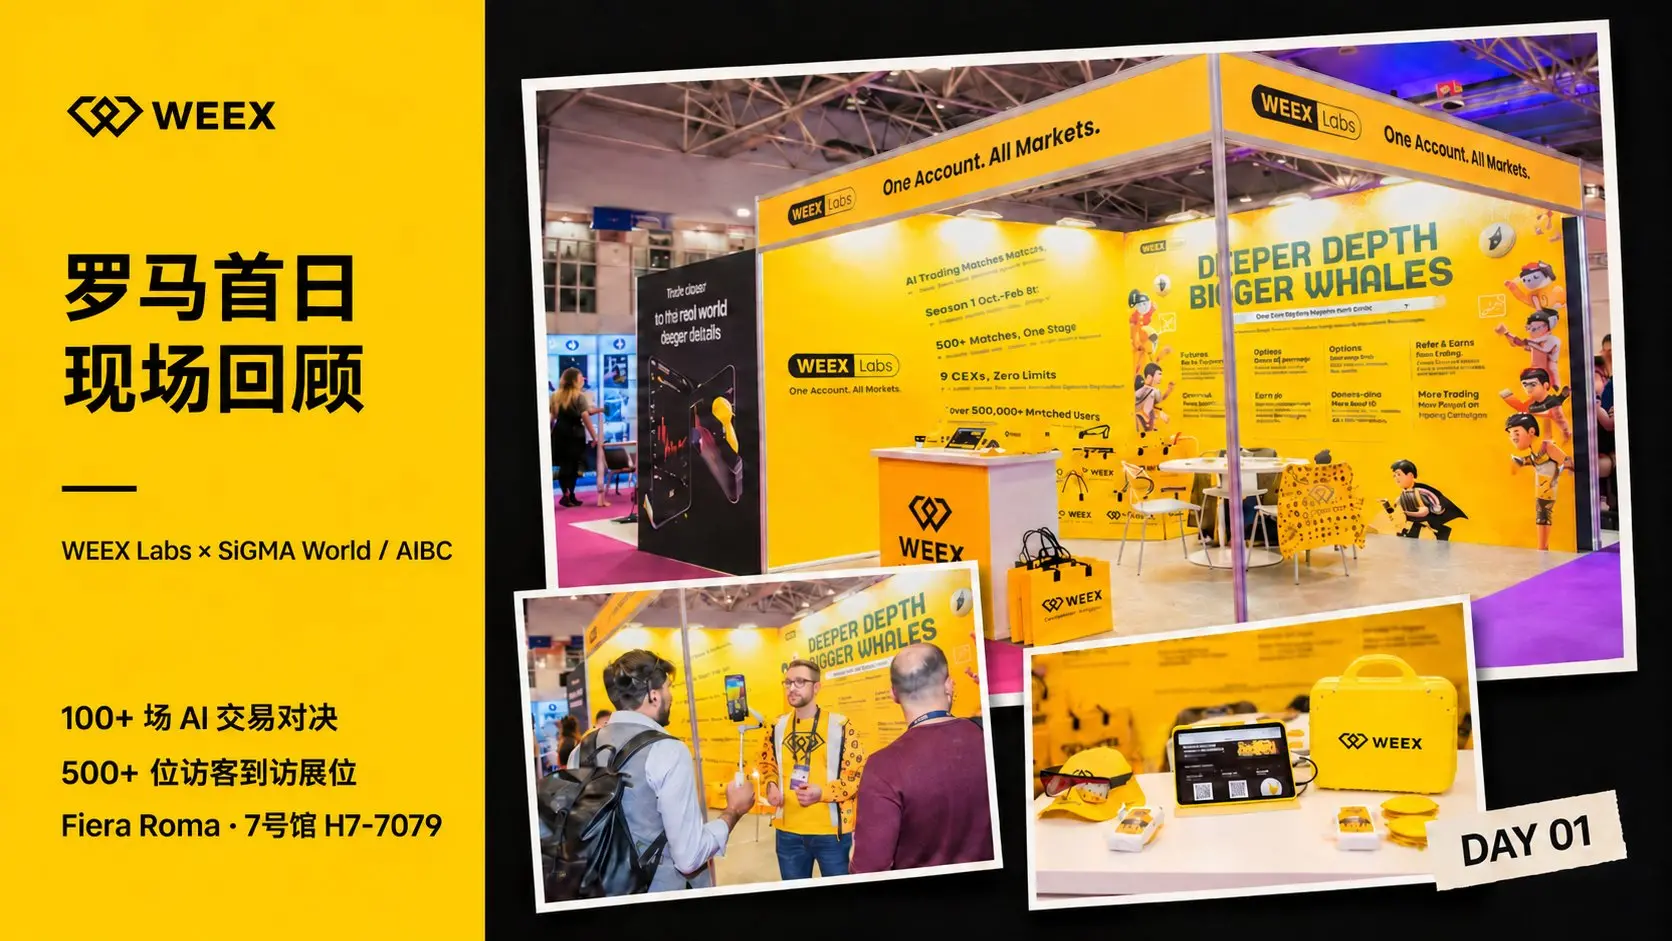
WEEXはSiGMA World Rome 2026に招待され、AI Tradingが現場の関心を引きました。
WEEXはSiGMA World Rome 2026に招待され、WEEX LabsのブースでAI Tradingのシミュレーショントレーディングチャレンジの初日には100以上のデモ対戦と150回以上の抽選が行われました。COOのAndyは、暗号KOLとコミュニティのストーリーテリングに関する業界討論にも参加しました。
2026-11-12
WEEX
AI取引
暗号通貨
Sigma
取引所
Omdia レポート:2026 年の世界の AI ソフトウェア収入は 2000 億ドルを超える見込み
智通财经の報道によると、市場調査機関Omdiaの最新の「AIソフトウェア市場予測」レポートでは、2026年の世界のAIソフトウェア収入が2000億ドルを突破し、2024年の規模が倍増することが示されています。Omdiaは、生成型AIとインテリジェントエージェントAIの需要が同時に加速していると指摘しており、2026年には生成型AIの収入増加率が139%に達する見込みで、以前の予想を大幅に上回るとしています。
2026-11-12
Omdia
生成型AI
エージェント
AIソフトウェア
South Korea KOSPI Composite 取引時間中 下落 0.5%, 5358.93 ポイント
ChainCatcher、RootData の市場データによると、South Korea KOSPI Composite 取引時間中: 5358.93 ポイント, 当日の始値: 5385.94 ポイント, 下落 0.5%.
2026-11-12
South Korea KOSPI Composite
South Korea KOSPI Composite 寄り付き 上昇 0.2%, 5385.94 ポイント
ChainCatcher、RootData の市場データによると、South Korea KOSPI Composite 寄り付き: 5385.94 ポイント, 前営業日の終値: 5375.36 ポイント, 上昇 0.2%.
2026-11-12
South Korea KOSPI Composite
データ:Solanadoomer は約 3697 万ドルの BTC 空売りポジションを開設し、累計利益は約 2132 万ドルです。
Onchain Lens の監視によると、トレーダー Solanadoomer が Hyperliquid で 500 枚の BTC ショートポジションを新たに開設し、約 3697 万ドルの価値を持ち、40 倍のレバレッジを使用しています。このポジションのエントリー価格は 73907.60 ドル、清算価格は 85451.20 ドルです。画像には、このアカウントが累積で約 2132 万ドルの利益を上げていることが示されています。
2026-11-11
Solanadoomer
オンチェーントラッキング
Variationalの傘下であるOmniがオープンな公共メインネットを発表:未決済の契約は15億ドルを超えました
Arbitrum チェーン上のデリバティブプロトコル Variational は、その取引プラットフォーム Omni のプライベートテストが終了したことを発表し、即日から公共メインネットを開放し、登録に招待コードは不要となります。Omni のプライベートテストは 2025 年 1 月に開始され、最初はテストネットと Discord の候補リストからの少数のホワイトリストアドレスにのみ開放されました。公式によれば、約 20 ヶ月の発展を経て、このプロトコルの未決済契約は 15 億ドルを超え、累計取引量は 4500 億ドルを超えています。プライベートテスト期間中、Variational はゼロ手数料を長期的な取り決めとし、推薦プログラムとポイントプログラムを導入し、2 回のインターフェースの改訂を行い、暗号市場の外で初の TradFi 市場を立ち上げ、最近では交換を通じて TradFi の流動性をチェーン上に導入しました。現在、すべてのユーザーが Omni 上で取引可能な 550 以上の伝統的資産と暗号対象をサポートしています。
2026-11-11
Variational
Omni
デリバティブプロトコル
AnomaPay:RISC Zeroの証明システムの脆弱性により、バリデーターの検証が一時停止され、資金は一時的にアクセスできません。
AnomaPay は X プラットフォームで、使用している RISC Zero 証明システムに外部のセキュリティ脆弱性が見つかり、ユーザーの資金が危険にさらされる可能性があると発表しました。ユーザーを保護し、資金の安全を確保するために、Anoma の背後にある risc0 バリデーターは一時停止され、RISC Zero チームによってアップグレードされます。AnomaPay は、ユーザーが預けた資金は安全であるが、Anoma プロトコルが RISC Zero の新しいセキュリティアップデートを含む V2 バージョンにアップグレードされるまで、一時的にアクセスできないと述べています。アップグレードには約2週間かかると予想されています。このダウンタイムは理想的ではありませんが、ユーザーの資金を保護するためには必要です。ユーザーは何も操作する必要はなく、資金はアップグレード完了後に自動的に V2 に移行し、アクセスが復元されます。
2026-11-11
AnomaPay
RISC Zero
資金の安全
ブライアン・ホンは、ソーシャルトレーディングアプリのfomoに参加し、アジア太平洋地域を担当します。
ブライアン・ホンは、ソーシャルトレーディングアプリfomoに参加し、アジア太平洋地域を担当することを発表しました。ブライアン・ホンは以前、消費者向けブロックチェーンAbstractのアジア太平洋地域成長責任者として公に活動していました。彼は、世界中の多くの優れた取引アイデアが最初に書かれた言語から離れたことがないと述べています。ソウルとニューヨークのトレーダーは数ヶ月間同じ資産に注目し続けることができますが、お互いの作業にはアクセスできず、双方が同じ価格を見ていても、取引の背後にあるアイデアは言語、地域コミュニティ、既存の情報フローによって隔てられたサークルの中に留まっています。彼は、過去10年間、東西間で製品、サービス、情報をつなげてきたと書いています。製品は現在、国境を越えて比較的容易に流通していますが、アイデアはそう簡単ではありません。彼は市場での感覚が最も顕著であり、上昇の余地が大きいアイデアのいくつかは、依然として単一の言語と単一のコミュニティに留まっていると述べています。彼は、fomoがこの状況を変えることができる最初の製品だと感じており、使用時にチェーンやクロスチェーンブリッジを考慮する必要がなく、向き合うのは一つの市場であり、情報フローは人々が実際に購入した内容を示しています。一つの取引は翻訳を必要とせず、ソウルからのアイデアは自動的にニューヨークに届き、署名は提案者に帰属します。ブライアン・ホンは、この感覚は薄れていないと述べ、fomoの方向性と構築チームに賛同し、日常的に使用している製品の成長を助けるとしています。彼はアジア太平洋地域がこの件において最も重要な地域であると述べていますが、アジア太平洋は単一の場所ではなく、各国の言語、文化、プラットフォームが異なります。ここで起こるほとんどのことは、外部からは見えないコミュニティの中に存在しています。ユーザーを引き入れることは仕事の一部に過ぎず、より大きな部分は、世界がまだ見ていないアイデアを同じマップ上に置くことです。彼は地域内のトレーダー、大口、クリエイター、チェーンビルダーにプライベートメッセージを開放しています。
2026-11-11
fomo
Brian Hong
ソーシャルトレーディング
アジア太平洋
Abstract
South Korea KOSPI Composite 取引時間中 上昇 0.5%, 5236.91 ポイント
ChainCatcher、RootData の市場データによると、South Korea KOSPI Composite 取引時間中: 5236.91 ポイント, 当日の始値: 5209.71 ポイント, 上昇 0.5%.
2026-11-11
South Korea KOSPI Composite
South Korea KOSPI Composite 寄り付き 下落 0.6%, 5209.71 ポイント
ChainCatcher、RootData の市場データによると、South Korea KOSPI Composite 寄り付き: 5209.71 ポイント, 前営業日の終値: 5239.13 ポイント, 下落 0.6%.
2026-11-11
South Korea KOSPI Composite
Compound V2 ユーザーは 11 月 10 日前に COMP 報酬を受け取る必要があります
The Defiant の報告によると、Compound V2 ユーザーは 11 月 10 日までに COMP 報酬を受け取る必要があります。締切を過ぎると、受け取られなかったトークンは Compound 財庫に返還されます。この報酬活動は、Compound がイーサリアム上に残した報酬プログラムで、開始時に合計 40,419 枚の COMP が配布されました。
2026-11-10
Compound
COMP
DeFi
Googleは緊急にChromeのセキュリティ更新を発表しました:既に悪用されているゼロデイ脆弱性を修正し、ユーザーに直ちにアップグレードするよう促しています。
2026年11月9日、Googleはデスクトップ版Chromeブラウザ向けに緊急安定チャネル更新をリリースし、既に悪用されているゼロデイ脆弱性を含む9つのセキュリティ欠陥を修正しました。この更新により、WindowsおよびMacプラットフォームのChromeバージョンは157.8103.5/.51に引き上げられ、Linuxプラットフォームは157.8103.5に引き上げられ、今後数日から数週間の間に段階的に配信される予定です。今回の更新の核心は、CVE-2026-125350という高危険度の脆弱性で、XMLコンポーネントにおける使用後の解放(use-after-free)タイプです。Googleは発表の中で、「CVE-2026-125350が悪用されていることを認識している」と明言しましたが、具体的な攻撃方法、被害の規模、または攻撃活動の帰属については明らかにしていません。この脆弱性は、2026年11月6日に匿名の研究者によって報告され、Googleが修正パッチをリリースするまでの間隔はわずか3日でした。修正項目の全9件のうち、7件が「高危険度」、2件が「中危険度」とされています。CVE-2026-125350の他に、もう一つの高危険度脆弱性CVE-2026-125346もXMLコンポーネントの使用後の解放問題で、Neonix SecurityのArni Hardarsonによって2026年10月12日に報告されましたが、GoogleはCVE-2026-125350のみを悪用されている脆弱性としてマークしました。その他の高危険度脆弱性には、WebGLの未初期化リソース、FileSystemの不適切な権限、合成器のバッファオーバーフロー、GPUの越境書き込み、V8の型混乱などが含まれ、ほとんどはGoogle内部のセキュリティチームによって発見されました。Googleは同日リリースされたAndroid版Chrome(157.8103.5)にもデスクトップ版と同じセキュリティ修正が含まれていることを確認し、例外はないとしています。拡張安定チャネル(Extended Stable)を使用しているユーザーは、11月9日に単独でリリースされた更新をインストールする必要があり、WindowsおよびMac版は156.8078.96で、この更新でもCVE-2026-125350が高危険度の修正項目としてリストされています。香港政府コンピュータセキュリティ事故調整センター(GovCERT.HK)は同日、安全警報を発表し、影響を受けるシステムをChrome 157.8103.5以前のバージョンと定義し、関連する脆弱性の成功した悪用がリモートコード実行、サービス拒否、改ざんまたはセキュリティ制限の回避を引き起こす可能性があると指摘しました。香港コンピュータセキュリティ事故調整センター(HKCERT)は今回の更新のリスクレベルを「極めて高いリスク」と評価しました。Googleは発表の中で、脆弱性の詳細やリンクへのアクセスは、大多数のユーザーが更新を完了するまで制限される可能性があると説明しています。同社はユーザーに対し、「設定 → Chromeについて」を通じて手動で更新を確認し、トリガーすることを推奨しており、更新が完了した後はブラウザを再起動してパッチを有効にする必要があります。現在Chrome 157.8103.5以前のバージョンを実行しているユーザーにとって、最優先の操作はバージョン番号を確認し、すぐに再起動してアップグレードを完了することです。
2026-11-10
Google
Chrome
CVE-2026-125350
ChainCatcher
Building the Web3 world with innovations.
Launch App