BTC $64,531.49 -1.15%
ETH $1,807.63 -1.28%
BNB $591.54 -0.38%
XRP $0.9719 +1.15%
SOL $73.77 +2.61%
TRX $0.3075 +0.75%
DOGE $0.0594 +0.04%
ADA $0.1542 +0.50%
BCH $209.92 +0.01%
LINK $9.21 +0.47%
HYPE $69.13 -0.77%
AAVE $111.27 +2.75%
SUI $0.7289 +0.91%
XLM $0.1393 +0.91%
ZEC $942.06 +3.79%
AAPL $349.61 -0.96%
AMZN $258.02 -0.18%
GOOGL $281.83 -0.94%
MSFT $506.43 -2.48%
META $618.01 -1.20%
NVDA $160.03 +2.25%
TSLA $381.80 +0.68%
SNDK $831.33 +2.22%
INTC $55.74 +3.84%
SPCX $142.27 +3.17%
MU $730.04 +1.26%
AMD $517.16 +2.53%
BTC $64,531.49 -1.15%
ETH $1,807.63 -1.28%
BNB $591.54 -0.38%
XRP $0.9719 +1.15%
SOL $73.77 +2.61%
TRX $0.3075 +0.75%
DOGE $0.0594 +0.04%
ADA $0.1542 +0.50%
BCH $209.92 +0.01%
LINK $9.21 +0.47%
HYPE $69.13 -0.77%
AAVE $111.27 +2.75%
SUI $0.7289 +0.91%
XLM $0.1393 +0.91%
ZEC $942.06 +3.79%
AAPL $349.61 -0.96%
AMZN $258.02 -0.18%
GOOGL $281.83 -0.94%
MSFT $506.43 -2.48%
META $618.01 -1.20%
NVDA $160.03 +2.25%
TSLA $381.80 +0.68%
SNDK $831.33 +2.22%
INTC $55.74 +3.84%
SPCX $142.27 +3.17%
MU $730.04 +1.26%
AMD $517.16 +2.53%

악용

전체
글
뉴스 플래시

구글이 긴급하게 Chrome 보안 업데이트를 발표했습니다: 이미 악용되고 있는 제로데이 취약점을 수정하고 사용자에게 즉시 업그레이드를 권장합니다

구글은 2026년 11월 9일 데스크톱 Chrome 브라우저를 위한 긴급 안정 채널 업데이트를 발표하여, 이미 악용되고 있는 제로데이 취약점을 포함한 9개의 보안 결함을 수정했습니다. 이번 업데이트는 Windows 및 Mac 플랫폼의 Chrome 버전을 157.8103.5/.51로, Linux 플랫폼은 157.8103.5로 업그레이드하며, 향후 수일에서 수주 내에 단계적으로 배포될 예정입니다. 이번 업데이트의 핵심 초점은 CVE-2026-125350으로 번호가 매겨진 고위험 취약점으로, XML 구성 요소에서의 사용 후 해제(use-after-free) 문제입니다. 구글은 발표에서 "CVE-2026-125350이 악용되고 있음을 알고 있다"고 명확히 밝혔지만, 구체적인 공격 방식, 피해 규모 또는 공격 활동의 귀속에 대해서는 공개하지 않았습니다.이 취약점은 한 익명의 연구원이 2026년 11월 6일에 보고하였으며, 구글이 수정 패치를 발표한 지 단 3일 만에 발생했습니다. 9개의 수정 항목 중 7개는 "고위험" 등급이며, 2개는 "중위험" 등급입니다. CVE-2026-125350 외에도 또 다른 고위험 취약점인 CVE-2026-125346 역시 XML 구성 요소의 사용 후 해제 문제로, Neonix Security의 Arni Hardarson이 2026년 10월 12일에 보고하였으나, 구글은 CVE-2026-125350만을 악용 취약점으로 분류했습니다. 나머지 고위험 취약점은 WebGL 초기화되지 않은 리소스, 파일 시스템 권한 부여 오류, 합성기 버퍼 오버플로우, GPU 경계 초과 쓰기 및 V8 타입 혼동 등을 포함하며, 대부분 구글 내부 보안 팀에 의해 발견되었습니다.구글은 또한 같은 날 발표된 Android 버전 Chrome(157.8103.5)에도 데스크톱 버전과 동일한 보안 수정이 포함되어 있으며, 예외 사항이 없음을 확인했습니다. 확장 안정 채널(Extended Stable)을 사용하는 사용자는 11월 9일에 별도로 발표된 업데이트를 설치해야 하며, Windows 및 Mac 버전은 156.8078.96입니다. 이 업데이트 역시 CVE-2026-125350을 고위험 수정 항목으로 포함하고 있습니다. 홍콩 정부 컴퓨터 보안 사고 조정 센터(GovCERT.HK)는 같은 날 보안 경고를 발표하여, 영향을 받는 시스템을 Chrome 157.8103.5 이전 버전으로 정의하고, 관련 취약점을 성공적으로 악용할 경우 원격 코드 실행, 서비스 거부, 변조 또는 보안 제한 우회를 초래할 수 있다고 지적했습니다. 홍콩 컴퓨터 보안 사고 조정 센터(HKCERT)는 이번 업데이트의 위험 등급을 "극히 높은 위험"으로 평가했습니다. 구글은 발표에서 취약점 세부 사항 및 링크에 대한 접근이 대부분의 사용자가 업데이트를 완료하기 전까지 제한될 수 있다고 설명했습니다. 이 회사는 사용자가 "설정 → Chrome 정보"를 통해 수동으로 업데이트를 확인하고 트리거할 것을 권장하며, 업데이트 완료 후에는 브라우저를 재시작하여 패치가 적용되도록 해야 한다고 밝혔습니다. 여전히 Chrome 157.8103.5 이전 버전을 실행 중인 사용자에게는 현재 가장 중요한 작업이 버전 번호를 확인하고 즉시 재시작하여 업그레이드를 완료하는 것입니다.

first_img Injective NFT 시장 Talis 계약이 악용되어 약 5700개의 NFT가 판매되었습니다

코스모스 생태계 NFT 시장 Talis Protocol은 10월 31일 X에서 발표하며, 공격자가 Injective의 시장 및 경매 계약의 취약점을 이용해 약 5700개의 관리 중인 NFT를 빼내어 공개된 컬렉션 가격에 판매했다고 전했습니다.Talis는 Injective에서 새로운 주문 및 경매를 중단했으며, 계약 내 26000개 이상의 NFT를 보유자에게 반환할 것이라고 밝혔습니다. 예방 차원에서 다른 체인에서의 새로운 주문 및 경매도 중단되었으며, Talis에서 구매, 주문 또는 입찰을 하지 말 것을 권장하며, 사용자는 여전히 미체결된 입찰을 취소할 수 있습니다. 주문이나 경매가 사라진 경우, 지갑을 확인하십시오.프로젝트 측은 수정된 계약이 준비되었으며, 배포 전 검토 중에 있다고 밝혔으며, 일정은 추후 발표될 것입니다. 팀은 영향을 받은 각 NFT, 도난 전 보유자 및 각 거래 가격을 기록했으며, NFT를 원래 보유자에게 반환하고 입찰자가 보상을 받을 수 있는 방안을 마련 중이며, 영향을 받은 목록을 발표할 예정입니다. 이 기간 동안 이러한 NFT를 구매하지 말 것을 권장합니다.Talis는 또한 개인 메시지를 통해 지갑 연결을 요청하거나 어떤 내용을 받을 것을 요구하지 않을 것이라고 밝혔으며, 전체 사후 설명은 추후 발표될 것입니다.RootData에 따르면, Talis Protocol은 2021년에 설립되었으며, 같은 해 11월에 235만 달러의 사모 펀딩을 완료했습니다.

Summer.fi 게으른 여름 공격은 계약의 취약점이 아니라 NAV 메커니즘이 악용된 것입니다

Summer.fi는 Lazy Summer Protocol USDC 금고 공격 사건 분석 보고서를 발표했습니다. 공격자는 단일 원자 거래에서 두 개의 USDC 금고 지분 가격을 조작하여 약 604만 달러의 예치자 자금을 인출했습니다. 공격의 핵심은 금고 자산 순자산 가치(NAV) 계산 방식에 있습니다.공격자는 2025년 11월 사건 이후 중단되었지만 아직 완전히 제거되지 않은 Silo Ark에 여전히 이전 평가를 유지하는 토큰을 기부하여 금고 총 자산이 약 9.5% 부풀려지게 했고, 지분 가격이 상승하여 이후 부풀려진 가격으로 환매하고 금고의 실제 유동성에서 인출했습니다. 보고서는 이 공격이 계약 코드의 취약점이 아니라 금고 오프라인 프로세스에서의 단계 누락으로 인한 것임을 강조합니다. ------ 해당 Ark의 예치 한도는 제로로 설정되었지만 여전히 활성 자산 집중에 포함되어 NAV에 반영되었습니다.공격자는 3개월 전에 여러 지갑을 통해 필요한 토큰을 미리 계획하여 축적했으며, 일부 수익은 Tornado Cash를 통해 이전했습니다. 사건 발생 후, Guardian Multisig는 모든 온체인 금고를 중단하고 예치 한도를 제로로 설정했습니다. Lazy Summer DAO는 향후 몇 일 내에 영향을 받은 사용자 보상 방안 및 금고 재가동 계획을 논의할 것입니다.
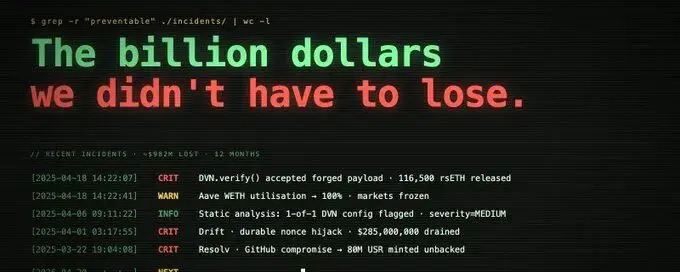
암호화 커뮤니티는 Anthropic의 Claude Fable 5의 보안 메커니즘이 해커에게 악용될까 우려하고 있다

코인텔레그래프에 따르면, 앤트로픽은 클로드 미토스 모델의 첫 번째 공개 버전인 페이블 5를 출시했으며, 내장된 안전 장치에도 불구하고 암호화 사용자들은 악의적인 목적으로 사용될 수 있다는 우려를 하고 있다. 이 모델은 이전에 "시스템적으로 중요한 소프트웨어"에서 1만 개 이상의 고위험 취약점이 발견되었다. 앤트로픽은 페이블 5가 일반 용도로 안전하게 준비되었으며, 안전 장치가 사이버 보안 등의 주제를 다른 모델로 리디렉션할 것이라고 밝혔다.문록 캐피탈의 창립자 사이먼 데딕은 페이블 5를 이용해 스마트 계약 취약점을 찾는 비용과 기술 요구 사항이 "기본적으로 제로에 가까워질 것"이라고 경고하며, 감사되지 않은 프로토콜이 표적이 되고 알려진 취약점이 지속적으로 재현될 것이라고 말했다. 그는 사용자에게 지갑 권한을 철회하고, 자산을 프로토콜에서 이동시키며, 새로운 하드웨어 지갑으로 전환할 것을 권장했다.커브의 공동 창립자 마이클 에고로프는 위협이 과장되었다고 생각하며, 스마트 계약 코드 양이 수천 줄에 불과하고 인간과 일반 AI가 충분히 추론할 수 있다고 주장했다. 진정한 위험은 운영 안전과 공급망 공격에 있다고 강조했다.

Balancer는 취약점 공격 사건 보고서를 발표했으며, 이는 대량 교환 거래의 반올림 논리 오류가 악용된 것입니다

공식 발표에 따르면, Balancer는 취약점 공격 사건의 초기 보고서를 발표하였으며, Balancer V2의 조합 가능한 안정 풀은 11월 4일 여러 체인(이더리움, 베이스, 아발란체, 폴리곤, 아비트럼 등)에서 공격을 받았습니다. 취약점은 배치 교환 중 EXACT_OUT 거래에 대한 반올림 논리 오류에서 발생하였으며, 공격자는 이 메커니즘을 이용해 풀 내 잔액을 조작하고 자산을 인출했습니다. 이번 사건은 Balancer V2의 조합 가능한 안정 풀에만 영향을 미쳤으며, Balancer V3 및 다른 풀 유형은 영향을 받지 않았습니다. Balancer 팀은 보안 파트너 및 화이트 해커 팀과 신속하게 협력하여 Hypernative를 통한 자동 일시 중지, 자산 동결, SEAL 프레임워크 하의 화이트 해커 개입 등의 조치를 통해 공격 확산을 성공적으로 저지하고 일부 자산을 회수했습니다. 그 중 StakeWise는 약 73.5%의 도난당한 osETH를 회수하였고, BitFinding 및 Base MEV 봇 등 팀도 일부 자금을 회수하는 데 도움을 주었습니다. 현재 Balancer는 SEAL, zeroShadow 등 보안 파트너와 함께 크로스 체인 추적 및 자금 회수를 진행하고 있으며, 최종 확인된 손실 및 회복 데이터는 완전한 기술 복기 보고서에서 발표될 예정입니다. 공식은 사용자에게 알립니다: Balancer 공식 채널을 통해서만 확인 정보를 얻고, V3 및 비안정 풀 작업은 여전히 안전합니다.
app_icon
ChainCatcher Building the Web3 world with innovations.

