BTC $64,012.77 -1.36%
ETH $1,793.24 -1.49%
BNB $589.38 -0.43%
XRP $0.9874 +1.78%
SOL $74.29 +1.10%
TRX $0.3096 +1.11%
DOGE $0.0593 +0.15%
ADA $0.1540 -0.07%
BCH $208.84 -1.74%
LINK $9.15 -1.68%
HYPE $68.45 -1.15%
AAVE $110.56 -1.98%
SUI $0.7262 -1.24%
XLM $0.1409 +0.52%
ZEC $934.98 -1.25%
AAPL $351.43 -0.15%
AMZN $260.20 +0.46%
GOOGL $282.92 +0.11%
MSFT $505.89 -1.79%
META $618.83 -0.37%
NVDA $160.01 +1.68%
TSLA $383.87 +0.65%
SNDK $815.83 -0.07%
INTC $55.61 +1.55%
SPCX $142.69 +3.30%
MU $727.17 -0.09%
AMD $514.12 +0.32%
BTC $64,012.77 -1.36%
ETH $1,793.24 -1.49%
BNB $589.38 -0.43%
XRP $0.9874 +1.78%
SOL $74.29 +1.10%
TRX $0.3096 +1.11%
DOGE $0.0593 +0.15%
ADA $0.1540 -0.07%
BCH $208.84 -1.74%
LINK $9.15 -1.68%
HYPE $68.45 -1.15%
AAVE $110.56 -1.98%
SUI $0.7262 -1.24%
XLM $0.1409 +0.52%
ZEC $934.98 -1.25%
AAPL $351.43 -0.15%
AMZN $260.20 +0.46%
GOOGL $282.92 +0.11%
MSFT $505.89 -1.79%
META $618.83 -0.37%
NVDA $160.01 +1.68%
TSLA $383.87 +0.65%
SNDK $815.83 -0.07%
INTC $55.61 +1.55%
SPCX $142.69 +3.30%
MU $727.17 -0.09%
AMD $514.12 +0.32%

핫

전체
글
뉴스 플래시

first_img CertiK는 거래소가 핫 월렛에 대한 달러 한도를 설정할 것을 제안합니다

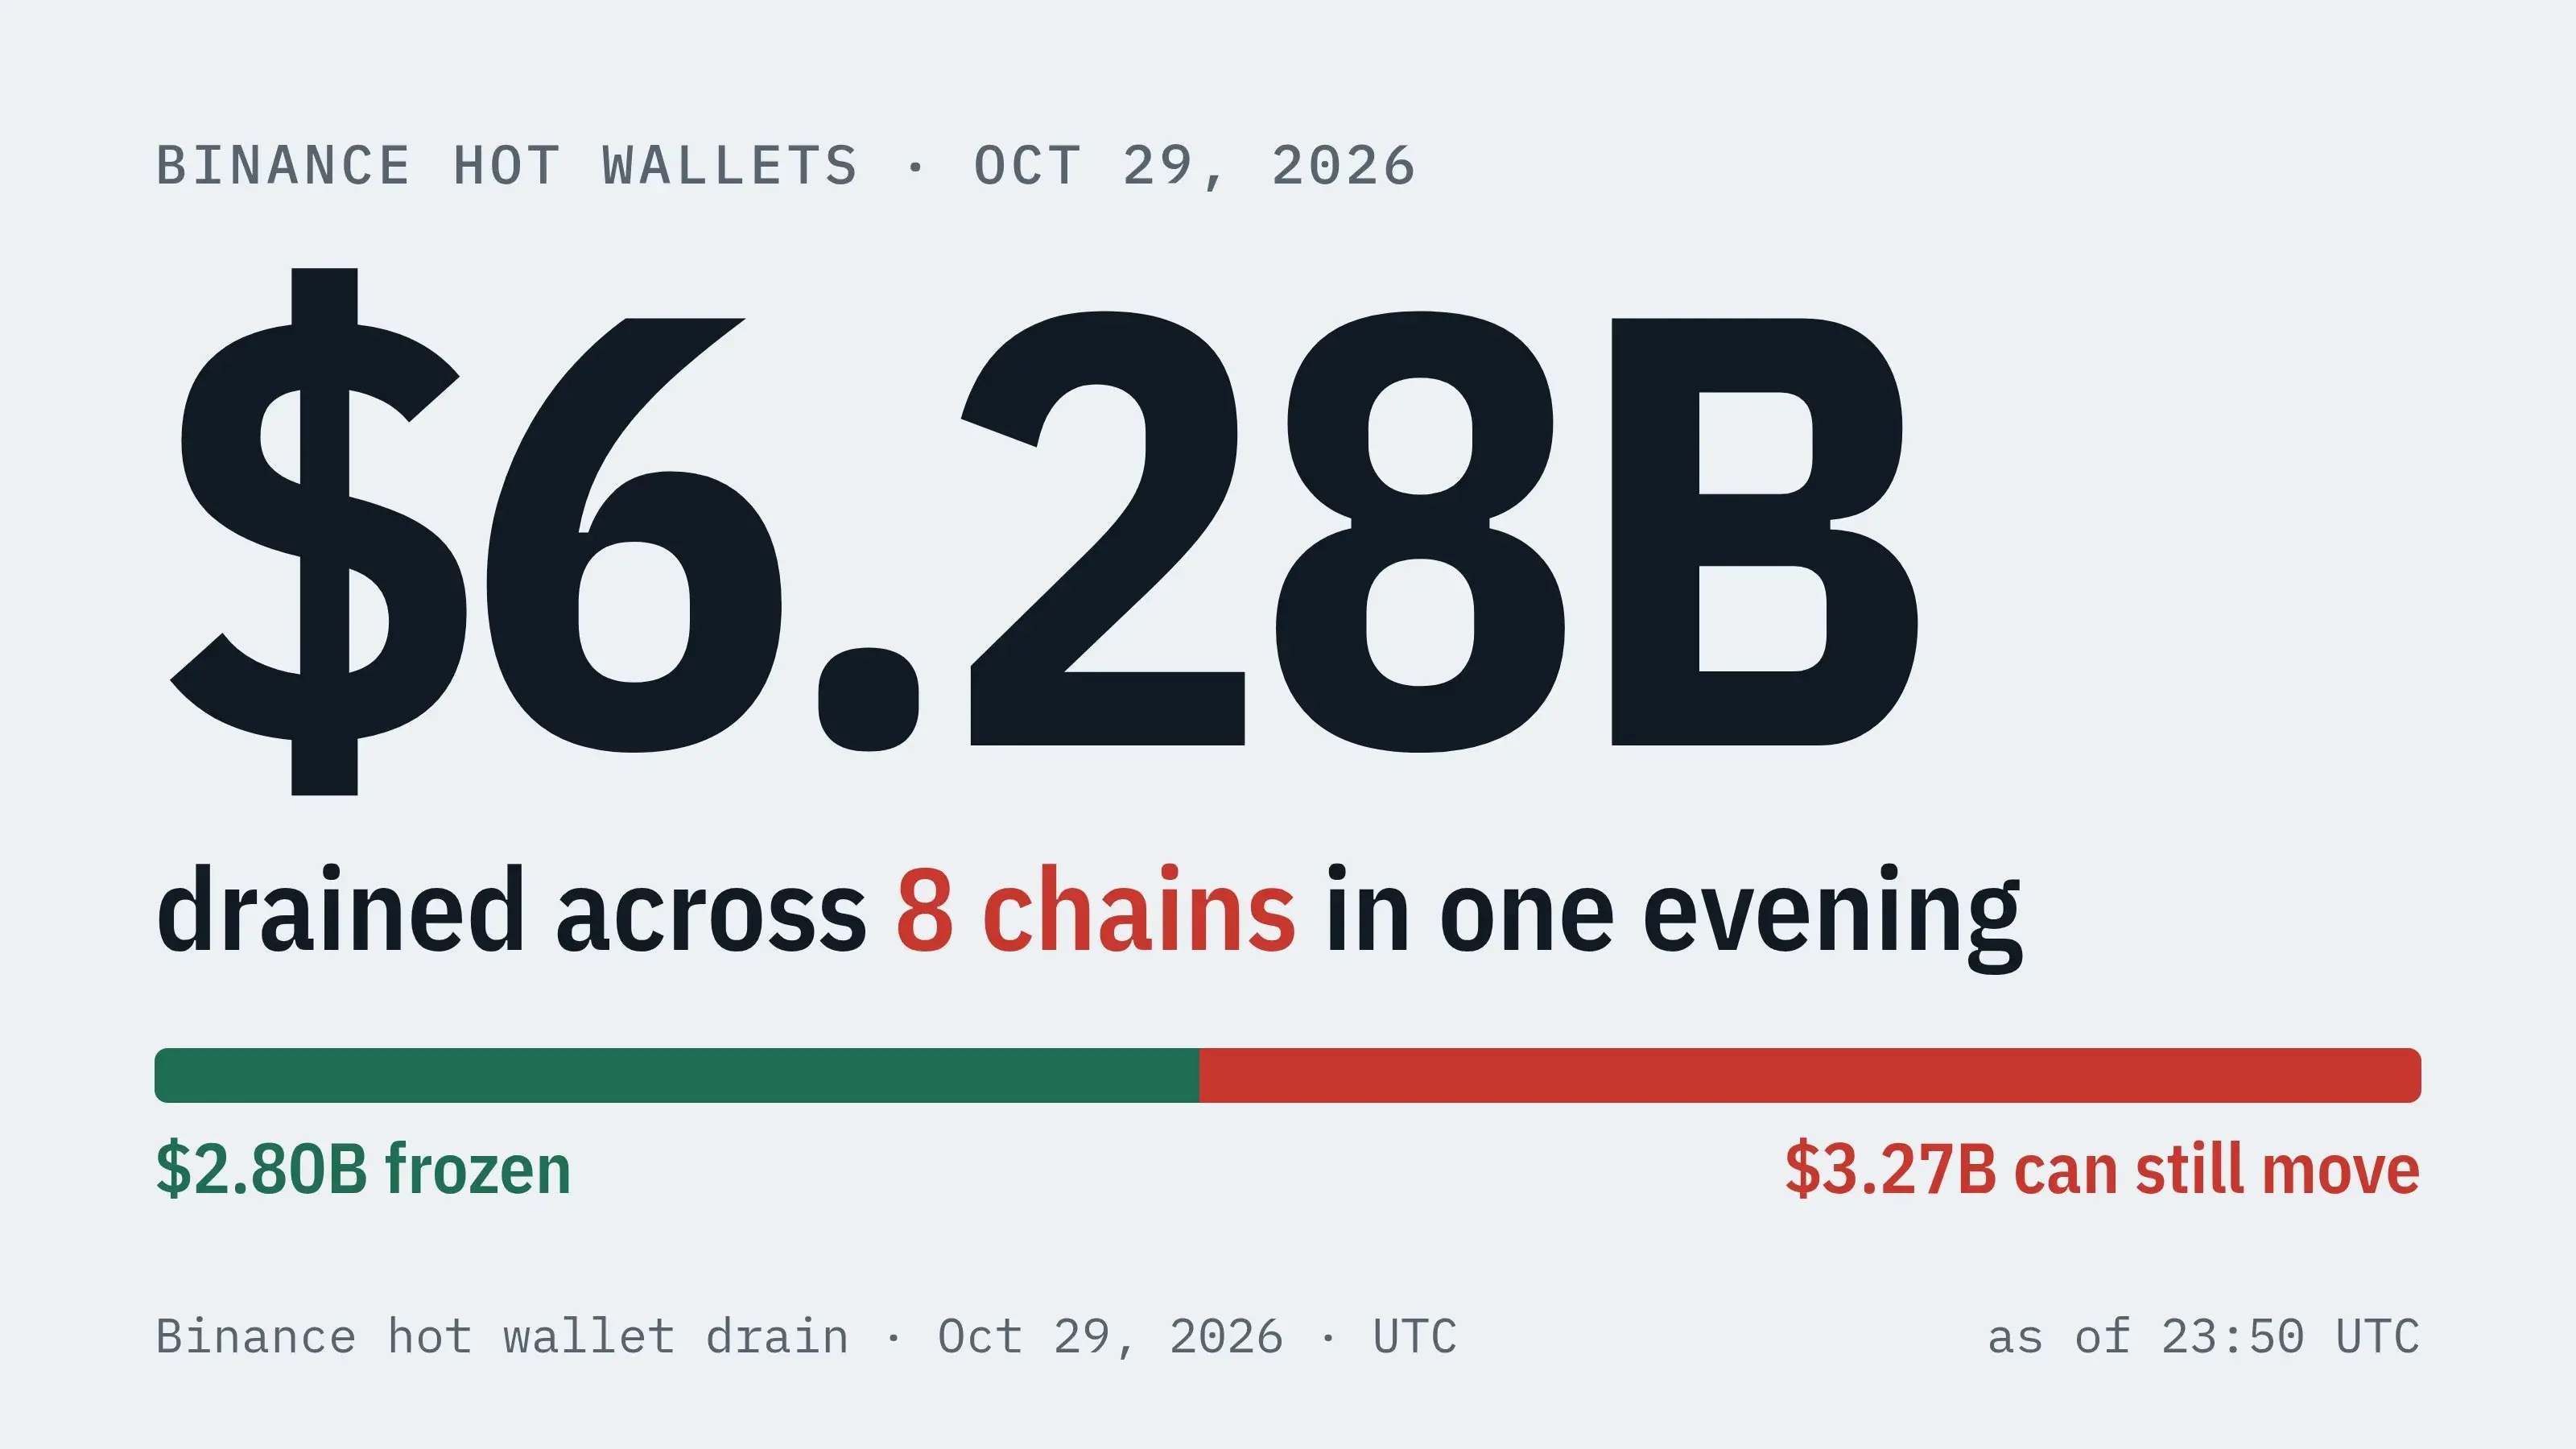
네트워크 보안 회사 CertiK는 암호화폐 거래소가 핫 월렛 보유에 대해 강제적인 달러 한도를 설정해야 하며, 단순히 콜드 스토리지 비율에 의존하여 안전성을 측정해서는 안 된다고 제안했습니다. 이 제안이 제기된 시점에 여러 거래소는 최근 고객을 안심시키기 위해 콜드 월렛 보유 비율을 공개했습니다. 이전에 바이낸스의 핫 월렛은 기록적인 해킹 공격을 받았습니다. 게이트는 총 자산의 88.26%가 콜드 스토리지에 보관되어 있다고 보고했으며, 코인베이스는 고객 자산의 99% 이상이 오프라인으로 저장되어 있다고 밝혔습니다.CertiK 연구팀은 코인텔레그래프에 콜드 스토리지가 온라인 위험 노출을 측정하는 유효한 지표이지만 독립적인 안전 점수가 아니라고 전했습니다. 현재 한국은 암호화 서비스 제공업체가 고객의 암호 자산 가치의 최소 80%를 콜드 스토리지에 보관하도록 요구하고 있으며, 싱가포르 지침은 최소 90%, 일본 프레임워크는 최소 95%, 홍콩 라이선스 암호 거래 플랫폼의 기준은 98%입니다. CertiK는 더 높은 콜드 스토리지 수준이 일반적으로 온라인 위험 노출을 줄일 수 있지만, 매우 높은 수준에서는 수익이 감소하며, 경직된 저장 비율은 출금을 지연시키고, 급하게 이체를 강요하며, 위험을 키 관리 시스템에 집중시킬 수 있다고 지적했습니다.CertiK는 거래소가 세 가지 제한 중 가장 엄격한 기준에 따라 각 자산 및 블록체인에 대해 핫 월렛 한도를 설정할 것을 권장합니다: 고객 부채의 비율, 예상 출금 요구, 그리고 거래소의 재무 자원 및 복구 능력을 기반으로 한 절대 손실 한도입니다. 또한, 바이낸스는 지난주 해킹 공격 후 약 98%의 영향을 받은 토큰을 보충하고 손실을 스스로 감당했다고 밝혔으며, 나머지 토큰은 유동성이 낮고 확보하는 데 더 오랜 시간이 걸립니다. 엘립틱은 북한과 관련된 해커들이 메모코인을 발행하여 돈세탁을 하고, NEAR에서 발행된 여섯 개의 새로운 토큰을 통해 약 43만 달러를 이동했다고 전했습니다.
BTCPay Server: 구버전 취약점으로 인해 핫 월렛 자금이 도난당했습니다. 사용자에게 즉시 이전할 것을 권장합니다

오픈 소스 비트코인 결제 처리 도구 BTCPay Server는 플랫폼에서 비트코인과 라이트코인의 핫 월렛이 무단으로 자금이 도난당했다는 여러 보고를 받았습니다. 프로젝트 팀은 조사 업데이트를 발표하며 공격이 BTCPay Server 2.4.1 버전 또는 그 이전 버전을 실행하는 서버를 대상으로 한다고 확인했습니다. 공격자는 8월 7일 2.4.2 버전에서 수정된 취약점을 이용하여 다양한 방법으로 서버 관리자 권한을 획득하고 핫 월렛 자금을 비우았습니다.BTCPay Server의 창립자 니콜라스 도리에는 2.4.2 이전 버전, 특히 2.4.1 버전을 실행하는 서버만 영향을 받았다고 확인했습니다; 최신 2.4.7 버전을 실행하는 사용자에게는 신뢰할 수 있는 손실 보고가 아직 없습니다. 일부 영향을 받은 서비스 제공업체인 루나노드는 위험이 있는 구버전 인스턴스를 자동으로 종료했습니다. 공식적으로는 여전히 2.4.1 또는 그 이전 버전을 사용하는 사용자에게 즉시 구 핫 월렛의 잔여 자금을 새로운 니모닉으로 생성한 새 지갑으로 이전하고, 구 서버를 오프라인으로 전환하며 관련 로그를 보관한 후, 새로운 가상 머신에 최신 버전을 설치하고 새 지갑에 연결할 것을 권장합니다. 구 서버를 새 기계에 전체 복원하는 것은 피해야 합니다.소프트웨어 버전만 업데이트하는 것으로는 위험을 제거할 수 없습니다. 공격자가 구 서버에서 지속적인 접근 권한을 얻었을 가능성이 있기 때문입니다. 서버 외부에 보관된 자금, 예를 들어 하드웨어 지갑의 자금은 이번 사건의 영향을 받지 않았습니다. 이 취약점은 올해 8월에 수정된 취약점과 관련이 있으며, 당시 공격자는 LND 관리 자격 증명을 획득하여 노드를 조작했습니다. 현재까지 이 취약점은 CVE 번호가 할당되지 않았으며 CISA의 알려진 취약점 목록에도 포함되어 있지 않습니다.
app_icon
ChainCatcher Building the Web3 world with innovations.