Дыра, проделанная дистрибьютором кошельков: лимит ответственности в 100 долларов не покрывает убытки в 90 миллионов
 Ключевые тезисы

 Чип действительно существует, система не была изменена, все транзакции подтверждены лично — деньги все равно пропали. Аппаратный кошелек впервые подвергся допросу: за что ты на самом деле отвечаешь?
Автор: Гу Юй, ChainCatcher
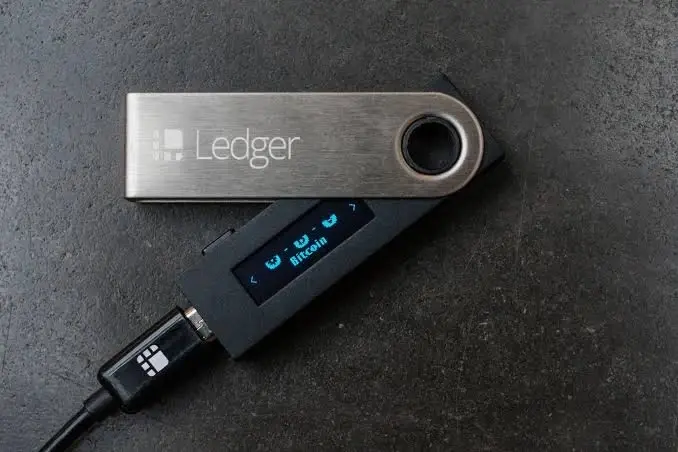
13 октября в 15:00 Ledger выпустил самое длинное официальное обновление с момента инцидента, объяснив методы атаки на уровне компонентов: имплантированный модуль скрыт внутри корпуса устройства, "считывает данные, отображаемые на экране"------при инициализации устройство отображает на экране 24 слова мнемонической фразы, модуль распознает эти интерфейсы, затем декодируется микроконтроллером и отправляется через преднастроенный eSIM по LTE.
Более важно следующее уточнение: имплантированный модуль является независимым компонентом, не изменяет элементы безопасности, не изменяет операционную систему и не изменяет транзакции или подписи. Чип настоящий, система оригинальная, каждая транзакция подтверждается самим пользователем------проверка, которую индустрия научила пользователей, все эти устройства прошли. Мнемоническая фраза появляется на экране всего на несколько секунд, но теперь за ней следит еще один глаз.
Однако это обновление ответило только на вопрос "что произошло с устройством", не ответив на вопрос "что делать тем, кто потерял деньги". Из 164 ответов наибольшее количество лайков получило уточнение: если устройство, купленное у официального дистрибьютора, было модифицировано и в результате этого были потеряны средства, возьмет ли на себя ответственность и компенсирует ли Ledger? Что делать пользователям из канала MediaMarkt в Европейском Союзе? Позиция Ledger такова: все подтвержденные потери средств касаются устройств, проданных CryptoBilis, другие каналы "пока не проверены".
Четыре дня назад это было просто "проблема у одного из дистрибьюторов"; теперь это стало вопросом, на который должна ответить вся индустрия аппаратных кошельков: кто отвечает за целостность устройства с момента его выхода из фабрики?
I. От одного дистрибьютора к одной цепочке
9 октября пользователи из Юго-Восточной Азии массово сообщили о том, что их активы были переведены; 10 октября Ledger подтвердил, что одно из затронутых устройств содержало несанкционированное аппаратное вмешательство, это было первое физическое доказательство; в тот же день CryptoBilis объявил о приостановке продаж и отгрузки устройств Ledger. Один авторизованный дистрибьютор, группа затронутых пользователей, одно вмешательство------на этом этапе рассказ почти завершен.
Но в последующие дни каждая новая подсказка расширяла эту рамку.
Первое отклонение наблюдается в самом устройстве. На данный момент большинство подтвержденных модифицированных устройств являются новыми, а не возвращенными. Принятый в индустрии риск-модель всегда был "пользователь покупает новое устройство---устройство модифицируется---возврат---следующий клиент попадает в ловушку", предпосылка этой цепочки заключается в том, что модификация происходит после продажи; если новое устройство было модифицировано, это означает, что вмешательство произошло до того, как устройство попало к любому пользователю------вопрос переместился от "одного звена в канале" к "одному этапу на складе".
Второе отклонение касается технологии. Карпелес в блоге сравнил ранние образцы с последними: первые имеют явные следы ручной работы, последние выглядят как произведенные по запросу. Если это наблюдение верно, вмешательство не является спонтанным решением какого-то человека, а представляет собой цепочку, способную массово производить имплантированные модули. Цифры на цепочке также синхронно пересматриваются: Specter первоначально оценил ущерб более чем в 86 миллионов долларов, Bitquery в своем анализе 12 октября по 324 кошелькам и нескольким цепочкам оценил ущерб примерно в 102 миллиона долларов------в то время как Ledger до сих пор только говорит: "Мы еще не подтвердили общее количество затронутых пользователей или общую стоимость потерь."
Затем подсказки начали выходить за пределы страны. С одной стороны, в Европе пользователь Иоганнес сообщил, что купил два модифицированных устройства в двух разных магазинах MediaMarkt, он попросил сотрудников магазина проверить записи о запасах, и как минимум одно устройство поступило от Aqipa GmbH------дистрибьютора, охватывающего всю Европу, что может затронуть гораздо больше, чем только Германию. С другой стороны, в Азии, устройство Карпелеса было куплено на японском Amazon, отправлено китайским продавцом и выслано из Малайзии; исследовательская организация Tibane Labs сообщила о канале японского продавца Nano X, который также отправляется из Малайзии. Две подсказки, находящиеся на расстоянии тысяч миль друг от друга, указывают на одно и то же место отправления.
На другом конце цепочки также профессионально. Tether в первый день заморозил 10 миллионов USDT, злоумышленник сразу же обменял 15 миллионов USDT на USDD, который Tether не может заморозить, а затем обменял обратно на примерно 5.1 миллиона USDT, из которых около 4.23 миллиона поступило на адрес пополнения Binance; 2810 ETH поступили в три этапа в Tornado Cash. По состоянию на 11 октября у злоумышленника все еще оставалось 15,475 ETH, 203 BTC и 10 миллионов USDT. CZ выдвинул более радикальную гипотезу------злоумышленник купил этого дистрибьютора и заставил его подписать соглашение о конфиденциальности, чтобы сохранить молчание; это утверждение еще не было подтверждено, но уровень профессионализма цепочки уже очевиден.
Собрав все эти подсказки вместе, становится трудно объяснить это как "случайность": дистрибьютор, который был куплен, это инцидент, цепочка, охватывающая несколько стран, способная массово модифицировать и избегать заморозки, это уязвимость. Первое можно решить путем исключения из списка, второе - нет. Ledger заявляет, что разрабатывает более совершенные аппаратные меры против подделки, но не уточняет конкретные детали и сроки реализации; предложенный ими план самопроверки заключается в том, чтобы пользователи сверяли фотографии компонентов и проверяли устройства самостоятельно, в то время как официальные инструкции одновременно предупреждают, что разборка устройства может привести к повреждению. Система проверки, которая требует от пользователя разбирать устройство, сама по себе указывает на то, что индустрия еще не имеет ответа.
II. Что делают коллеги
Вне инцидента более информативным является различие в реакциях различных производителей. На самом деле, CryptoBilis не только продает Ledger, но и Trezor, CoolWallet, Tangem, OneKey, SecuX, Ellipal и многие другие аппаратные кошельки.
В день вспышки инцидента после обеда китайский аккаунт Keystone опубликовал пост, рекламирующий функцию самоуничтожения Keystone 3 Pro уровня PCI: как только обнаруживается физическая разборка или вмешательство, данные чипа автоматически стираются, устройство становится непригодным. Этот твит получил 42,000 просмотров. Он как раз попал в уязвимое место этой атаки------имплантированный модуль должен быть установлен внутри корпуса, самоуничтожение превращает "тихое вмешательство" в "вмешательство, которое больше не существует". Но именно в этот момент он выставил на обозрение неловкую ситуацию: индустрия на самом деле всегда имела технический ответ, просто до этого никто не считал это необходимым.
Первая реакция большинства производителей заключалась в том, чтобы дистанцироваться. Trezor исключил CryptoBilis из списка авторизованных дистрибьюторов, прекратил продажи через этот канал и одновременно предупредил пользователей не разбирать устройства самостоятельно; imKey заявил, что еще не получил соответствующей обратной связи и проведет проверку авторизованных каналов.
SafePal подчеркивает, что его устройства проверяют подлинность и состояние устройства при первой настройке, выдают предупреждения для ранее активированных устройств и отображают дату первой активации, используют защитные пломбы для определения, было ли упаковка открыта. Tangem идет еще дальше, архитектурно делая вмешательство невозможным: безопасный чип и антенна NFC интегрированы и герметичны, приватные ключи генерируются и подписываются внутри чипа, прошивка, записанная на заводе, не может быть изменена------"независимо от того, покупает ли пользователь через официальный магазин, дистрибьютора или другие каналы, если приложение подтверждает, что устройство является подлинным, это гарантирует, что приватный ключ контролируется только пользователем."
Но эта фраза Tangem как раз обходит суть: проверка, может ли она самопроверяться? Факт в том, что Genuine Check от Ledger может только подтвердить, что безопасный чип подлинный, и не может обнаружить, были ли произведены какие-либо физические изменения вокруг чипа------устройства с имплантированными модулями могут пройти проверку подлинности. Даже если канал контролируется очень строго, это лишь уменьшает вероятность, но не устраняет риск.
В ответ на рыночные сомнения OneKey объявил о безусловной бесплатной замене для пользователей, купивших устройства через этот канал с марта этого года, старые устройства не нужно возвращать, одновременно будет проведена повторная проверка всех существующих дистрибьюторов, "если не удается проверить юридическое лицо, а конечный бенефициар не может быть определен, авторизация будет отменена", и признал, что "сеть дистрибьюторов будет значительно сокращена".
III. 100 долларов: предел ответственности, который был обнаружен
После того как новость о бесплатной замене OneKey распространилась, сообщество начало пересматривать его пользовательское соглашение, и это, в свою очередь, привело к крупному общественному кризису для самого OneKey.
В действующем "Соглашении об услугах" пункт 15.5 гласит: если OneKey будет признан ответственным перед пользователем, его совокупный предел ответственности не превышает наибольшую из следующих трех величин------(a) фактическая цена покупки устройства; (b) сумма, фактически уплаченная пользователем за платные услуги в течение 12 месяцев до инцидента; (c) сто долларов (USD 100). И это "единственный совокупный предел, множественные иски, несколько инцидентов или несколько юридических оснований не увеличивают его размер".
Пункт 15.4 еще более радикален: в пределах максимально допустимого по применимому законодательству, OneKey не несет ответственности за любые потери или уменьшение стоимости цифровых активов, независимо от причин------устройство и приложение являются лишь инструментами управления ключами, не предоставляют страхования или гарантии активов. Пункт 15.6 дает объяснение: приложение и большинство услуг бесплатны, цена устройства не включает страхование активов, OneKey никогда не управляет активами и удостоверениями пользователей и не знает, сколько активов у пользователя. Пункт 15.10 оставляет лазейку: OneKey может по своему усмотрению предложить компенсацию, замену или другую помощь, но любые такие меры являются лишь доброй волей, не признают ответственность, не создают прецедентов и не накладывают обязательств на кого-либо, и могут потребовать от пользователя подписать отказ от ответственности как условие.
Важно уточнить, что это не единственный подход OneKey. Официально OneKey перечислил другие аппаратные кошельки, которые также имеют низкие пределы ответственности в своих пользовательских соглашениях. Снижение предела ответственности до цены устройства или небольшой фиксированной суммы является общим условием в индустрии аппаратных кошельков. Действительно стоит обсудить, как это соотносится с "бесплатной заменой", что выявляет несоответствие:
с одной стороны, новые устройства стоят несколько сотен долларов, и компания готова взять на себя ответственность на 180 дней; с другой стороны, в соглашении установлен предел ответственности в 100 долларов и заявлено, что "любая помощь не является признанием ответственности". Оба подхода коммерчески обоснованы, но восприятие пользователей по отношению к ним разрывается------одна компания может морально достигать 120 баллов, одновременно в контракте обещая только 100 долларов. А эти 100 долларов, как раз и являются единственным, что можно предъявить, когда риск действительно ложится на пользователя.
Это отражает структурное несоответствие всей категории. Вся этическая основа самоуправления заключается в том, что "пользователь сам хранит ключи, следовательно, пользователь сам несет последствия". Эта предпосылка впервые дала трещину в этом инциденте: разрушенное звено------от фабрики до склада, от дистрибьютора до двери------это именно та часть, которую пользователь не может контролировать и проверить. Ответственность полностью возложена на пользователя, в то время как контроль над рисками находится в руках производителей.
Аппаратные кошельки всегда продавали как "инструменты", а не "хранение". Когда сам инструмент становится объектом атаки, аргумент "инструмент не несет ответственности" впервые сталкивается с настоящим стресс-тестом.
IV. 2026: "физический год" аппаратных кошельков
Расширяя перспективу, этот инцидент является самым новым и самым дорогим среди ряда проблем этого года.
В 2026 году шесть брендов аппаратных кошельков сообщили о проблемах с безопасностью, но только два случая действительно привели к потерям пользователей: в июле у Coldcard из-за слабой энтропии прошивки можно было угадать мнемонические фразы, что привело к потерям более 115 миллионов долларов по данным Galaxy Research; а также в этот раз внедрение в цепочку поставок Ledger, около 90 миллионов долларов. В общей сложности около 205 миллионов долларов. Оценка аналитической компании Wise Advice: "2026 год может стать самым безумным годом в истории безопасности аппаратных кошельков."
Остальные проблемы распределены по разным местам в одной цепочке: команда безопасности Ledger в июне пробила лазером чип Trezor Safe 7, в июле пробила карты Tangem (обеим необходимы лабораторные условия, Tangem утверждает, что риск для обычных пользователей "почти отсутствует"); BitBox в августе исправила несколько уязвимостей прошивки, которые ее инженеры назвали "серьезными", без потерь; логистическая компания Trezor раскрыла информацию о 13,689 покупателях; SafePal раскрыла почти 40,000 домашних адресов.
В этом году ни один чип безопасности не был действительно взломан вне лаборатории. Злоумышленники обошли криптографию и обратились к тому, что рядом ------ случайные числа, логистические накладные, склады дистрибьюторов, курьеры у дверей пользователей.
Отрасль ищет ответы, но единого мнения пока нет. Основатель Slow Mist Ю Сян считает, что "функция самоуничтожения будет обязательным механизмом… иначе должен быть другой механизм, чтобы доказать, что аппаратный кошелек, который я держу, является продуктом, задуманным официально"; Mindao возражает, что как только самоуничтожение будет реализовано, это не сможет доказать, была ли машина модифицирована, а съемные детали хотя бы позволят сравнить схемы, в то время как официально Ledger действительно предоставляет проверку целостности аппаратного обеспечения при включении, просто для обычных пользователей это "слишком сложно"; также были предложены самые простые решения ------ мультиподпись между брендами, Trezor, OneKey, Keystone держат по одному ключу, используя Sparrow или Electrum для 2/3, "чтобы предотвратить злоупотребления одной компании".
Ни одно из этих предложений не звучит как "купить лучший чип". Все они указывают на одну и ту же вещь: граница безопасности уже вышла за пределы чипа.
Заключение
"Приватный ключ никогда не покидал устройство" - это обещание, которое индустрия аппаратных кошельков продавала в течение десяти лет. В этом инциденте оно буквально верно, но совершенно бессмысленно.
Безопасный элемент не был изменен, операционная система не была изменена, каждая транзакция подтверждается самим пользователем, 24 слова ни на шаг не покинули этот чип. Это бессмысленно, потому что ключ не должен покидать устройство ------ он должен быть просто показан на экране в течение тех нескольких секунд, чтобы кто-то мог на него взглянуть. Взломанным оказался не криптографический алгоритм, даже не чип, а само действие "проверки": Genuine Check может определить подлинность чипа, но не может определить, кто смотрит на экран.
Поэтому отрасли нужно учиться не тому, как ужесточить контроль над каналами, а тому, как заставить устройство само подтверждать свою подлинность, повысив стандарт приемки с "чип настоящий" до "всё устройство оригинальное" ------ функция самоуничтожения может стать стандартом, это более фундаментально, чем любое сокращение списка дистрибьюторов.
А вопрос ответственности все еще остается открытым. Общепринятый дизайн условий в этой отрасли заключается в том, чтобы сделать услуги максимально обширными, одновременно ограничивая накопленный предел ответственности стоимостью одного устройства или небольшой фиксированной суммой. Это не обязательно уклонение от ответственности, скорее, это честное описание структуры ответственности в этой отрасли: она создает инструменты, но не хранит активы. Настоящая проблема в том, что пользователи всегда думали, что покупают не инструмент.
 Предупреждение о рисках Предупреждение о рисках