








От аномалий в цепочке поставок до подозрительной аппаратной имплантации: полный анализ инцидента с кражей пользователей Ledger
 Ключевые тезисы

 Холодный кошелек больше не является абсолютно безопасным решением.
Оригинал | Odaily Azuma
Холодные кошельки, которые всегда считались "самым безопасным способом хранения криптовалюты", больше не безопасны.
9 октября вечером, блокчейн-детектив Specter опубликовал сообщение, в котором указал, что на X и Reddit начали поступать сообщения о краже кошельков пользователей Ledger. Отслеживая соответствующие адреса, Specter обнаружил, что подозреваемые адреса получили средства из сотен кошельков на нескольких основных блокчейнах, таких как Ethereum, TRON и Bitcoin, с общими потерями более 86 миллионов долларов.
От аномалий в цепочке поставок до подозрительного аппаратного вмешательства, в чем проблема?
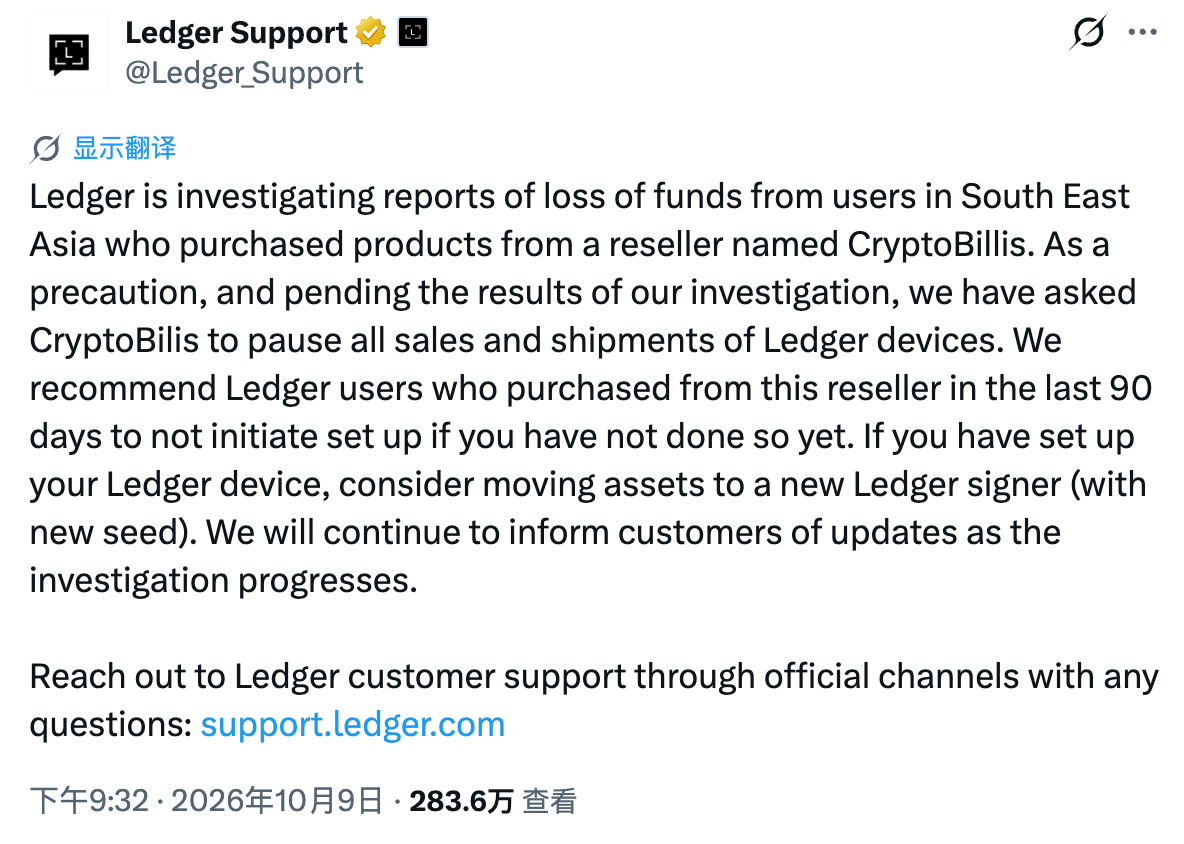
После инцидента с кражей Ledger выпустил официальное заявление, в котором указал, что расследование направлено на дистрибьютора под названием CryptoBilis.
Ledger сообщил, что компания расследует случай кражи активов, связанных с пользователями из Юго-Восточной Азии, которые ранее покупали оборудование через дистрибьютора CryptoBilis. Ledger потребовал от дистрибьютора приостановить продажи и отгрузки, а пользователям, которые покупали оборудование через этот канал в последние 90 дней, рекомендуется не инициализировать устройства; пользователи, которые уже завершили настройку, должны создать новое устройство Ledger с помощью новой мнемонической фразы и перевести активы в новый кошелек.
Более конкретные подсказки поступили от бывшего CEO Mt. Gox Марка Карпелеса. Еще 8 октября Карпелес предупреждал, что на рынке кто-то продает поддельные или модифицированные устройства Ledger с скрытыми SIM-картами, которые могут передавать украденные мнемонические фразы.
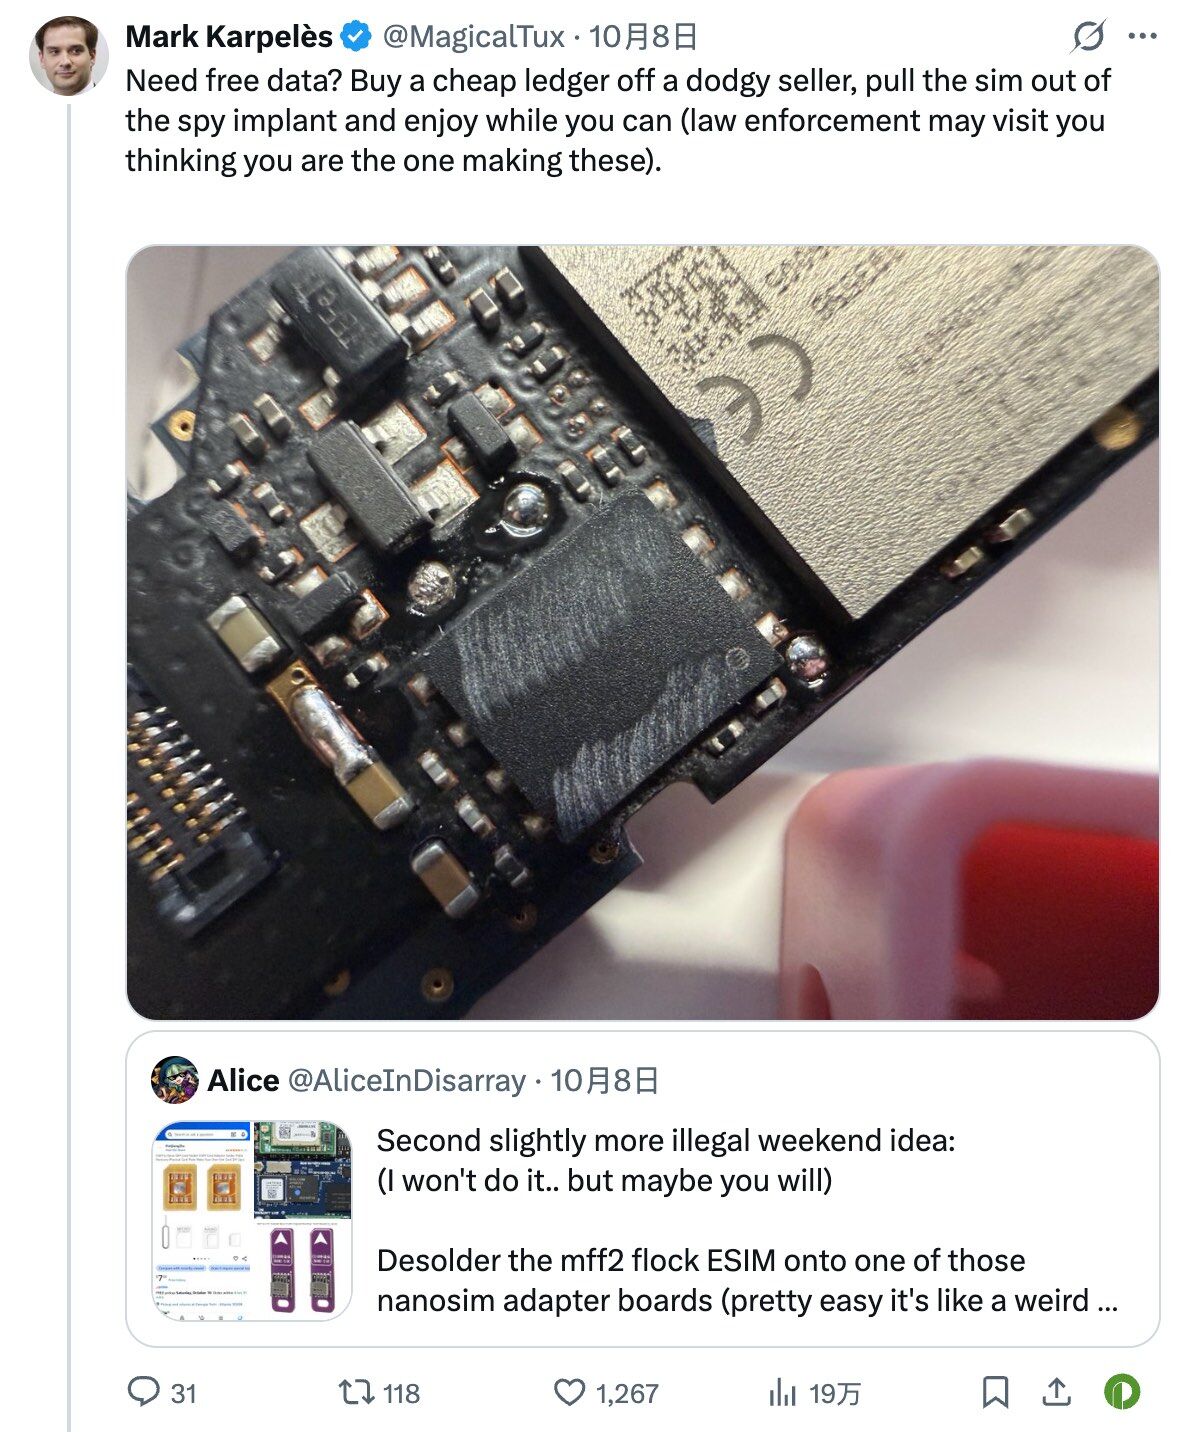
После инцидента Карпелес дополнительно раскрыл, что купленный им в Малайзии аппаратный кошелек Ledger имел неповрежденную упаковку, но под экраном скрывался подозрительный модуль с SIM-картой.

Главный информационный директор Slow Mist 23pds предположил, что злоумышленники могли перехватывать данные, отображаемые на экране устройства, с помощью вредоносного модуля, записывая фразы восстановления, когда пользователи инициализируют кошелек или просматривают мнемонические фразы, а затем передавая информацию через LTE или eSIM.
Опасность таких атак заключается в том, что они могут обойти обычное восприятие пользователями безопасности аппаратных кошельков. Безопасные элементы аппаратных кошельков могут защищать приватные ключи от прямого считывания, но не обязательно могут предотвратить перехват информации с экрана внешним оборудованием. Другими словами, даже если основной безопасный элемент не был взломан, физическое вмешательство в устройство все равно может привести к утечке мнемонических фраз.
Тем не менее, вышеописанный механизм атаки в настоящее время остается технической гипотезой, и конкретные причины данного инцидента безопасности еще предстоит подтвердить. Есть мнение, что злоумышленники выбрали вчерашний день для действий именно потому, что предупреждение Карпелеса постепенно распространялось, и они начали проводить операции с опасением, что их действия были раскрыты.
Если этот путь атаки будет в конечном итоге подтвержден, то инцидент выявит не только проблему безопасности конкретного кошелька, но и более фундаментальный риск: насколько безопасно хранение активов, когда пользователи не могут подтвердить, что их аппаратное обеспечение оставалось надежным с момента производства до доставки?
Ламборгини, ограничения конфиденциальности, смена акционеров… CryptoBilis полон подозрений
С углублением расследования фон дистрибьютора CryptoBilis постепенно становится ясным.
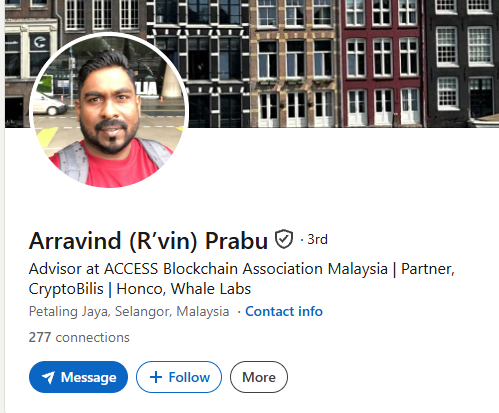
CryptoBilis — это веб-торговая компания и продавец инструментов для самоуправления, расположенная в Петалинге, Малайзия, занимающаяся продажей аппаратных кошельков и других продуктов. Согласно открытым данным, компанию основали Арравинд Прабу и Вимал Селвамани, первый из которых является CEO, а второй — CTO.
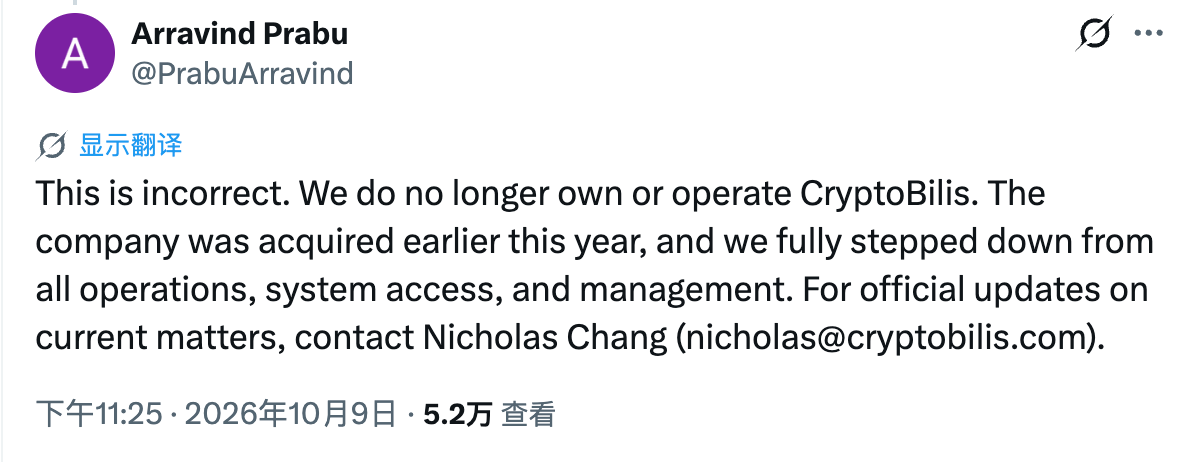
Однако после того, как инцидент привлек внимание, Арравинд Прабу быстро уточнил на X, что утверждения о том, что он все еще управляет CryptoBilis, не точны. Компания была приобретена еще в марте этого года, и прежняя управленческая команда вышла из всех операций, управления и системных прав. По текущему инциденту он предложил обращаться к действующему ответственному лицу Николасу Чангу ([email protected]).
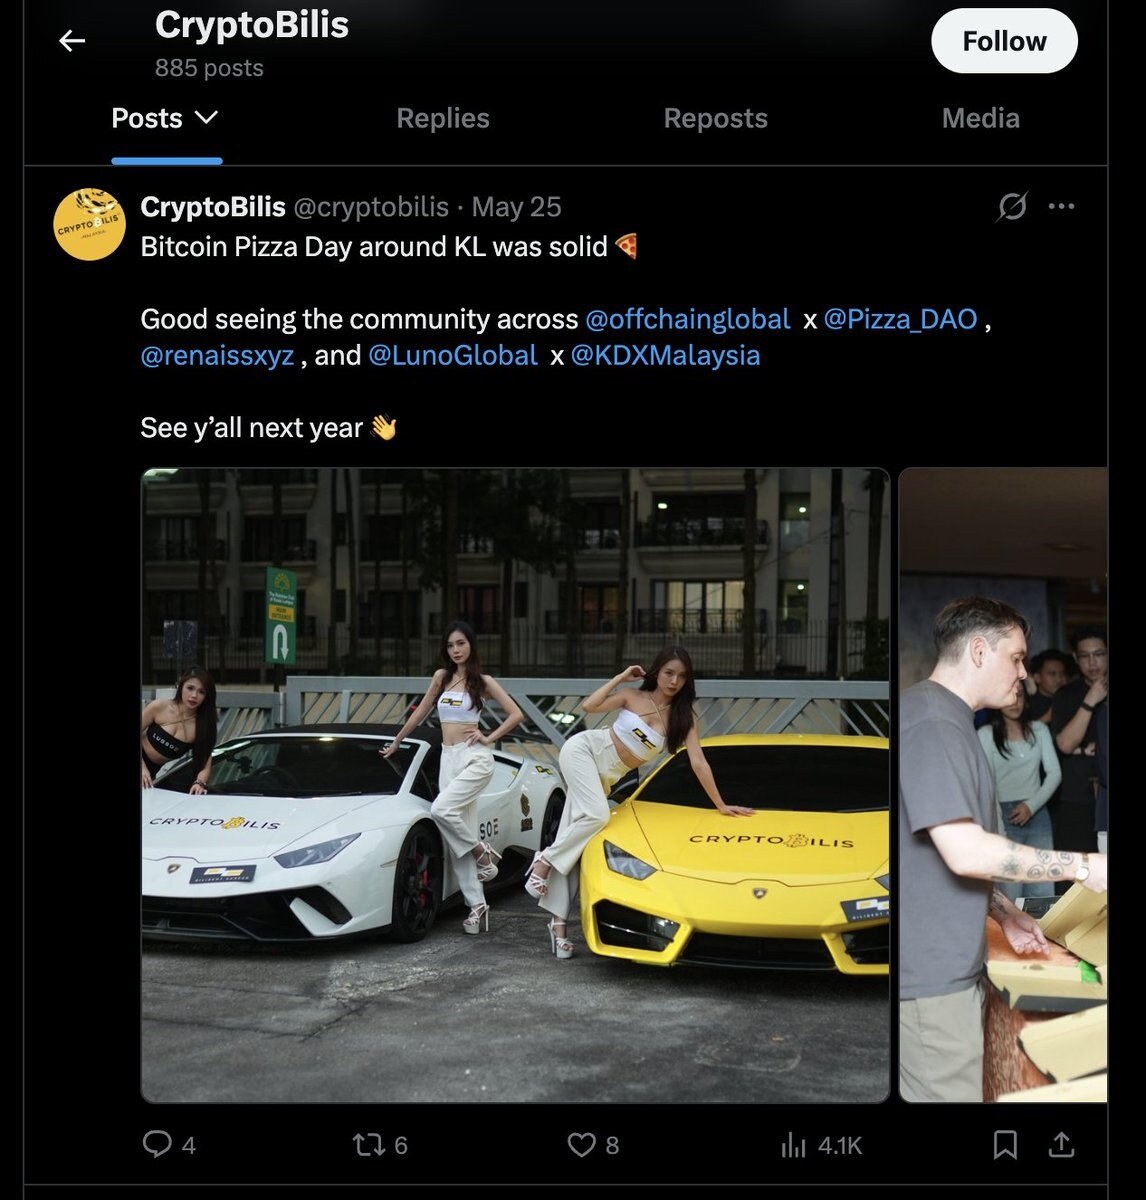
Пользователи сообщества сразу же продолжили задавать вопросы: если компания уже сменила владельца, почему ранее не было официального объявления, а последняя запись на аккаунте даже демонстрировала Ламборгини… На это Арравинд Прабу ответил, что данная запись была опубликована новой управленческой командой, а прежняя команда из-за условий конфиденциальности в контракте должна была дождаться 19 октября, чтобы официально объявить о сделке, и в настоящее время не имеет доступа к аккаунту компании, бэкенду и операционным системам.
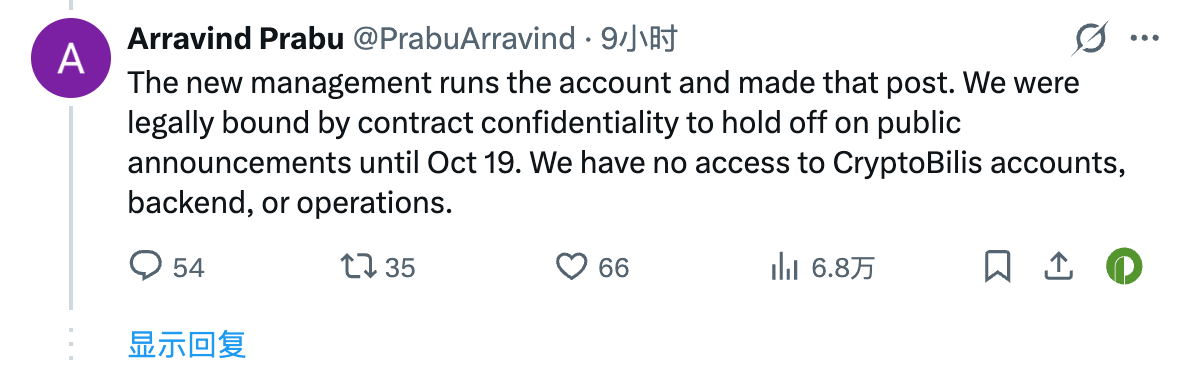
Прежняя управленческая команда вышла из операций — это публичное заявление бывшего CEO; что произошло внутри компании после передачи, пока нет независимой информации для проверки.
Еще одной более заметной подсказкой стали данные о доле компании. Bitcoin News после инцидента сообщила, что записи о передаче доли показывают, что некое лицо по имени JIAMING, зарегистрированное по адресу в провинции Хэйлунцзян, Китай, с 3 августа владеет 100% акций CryptoBilis.
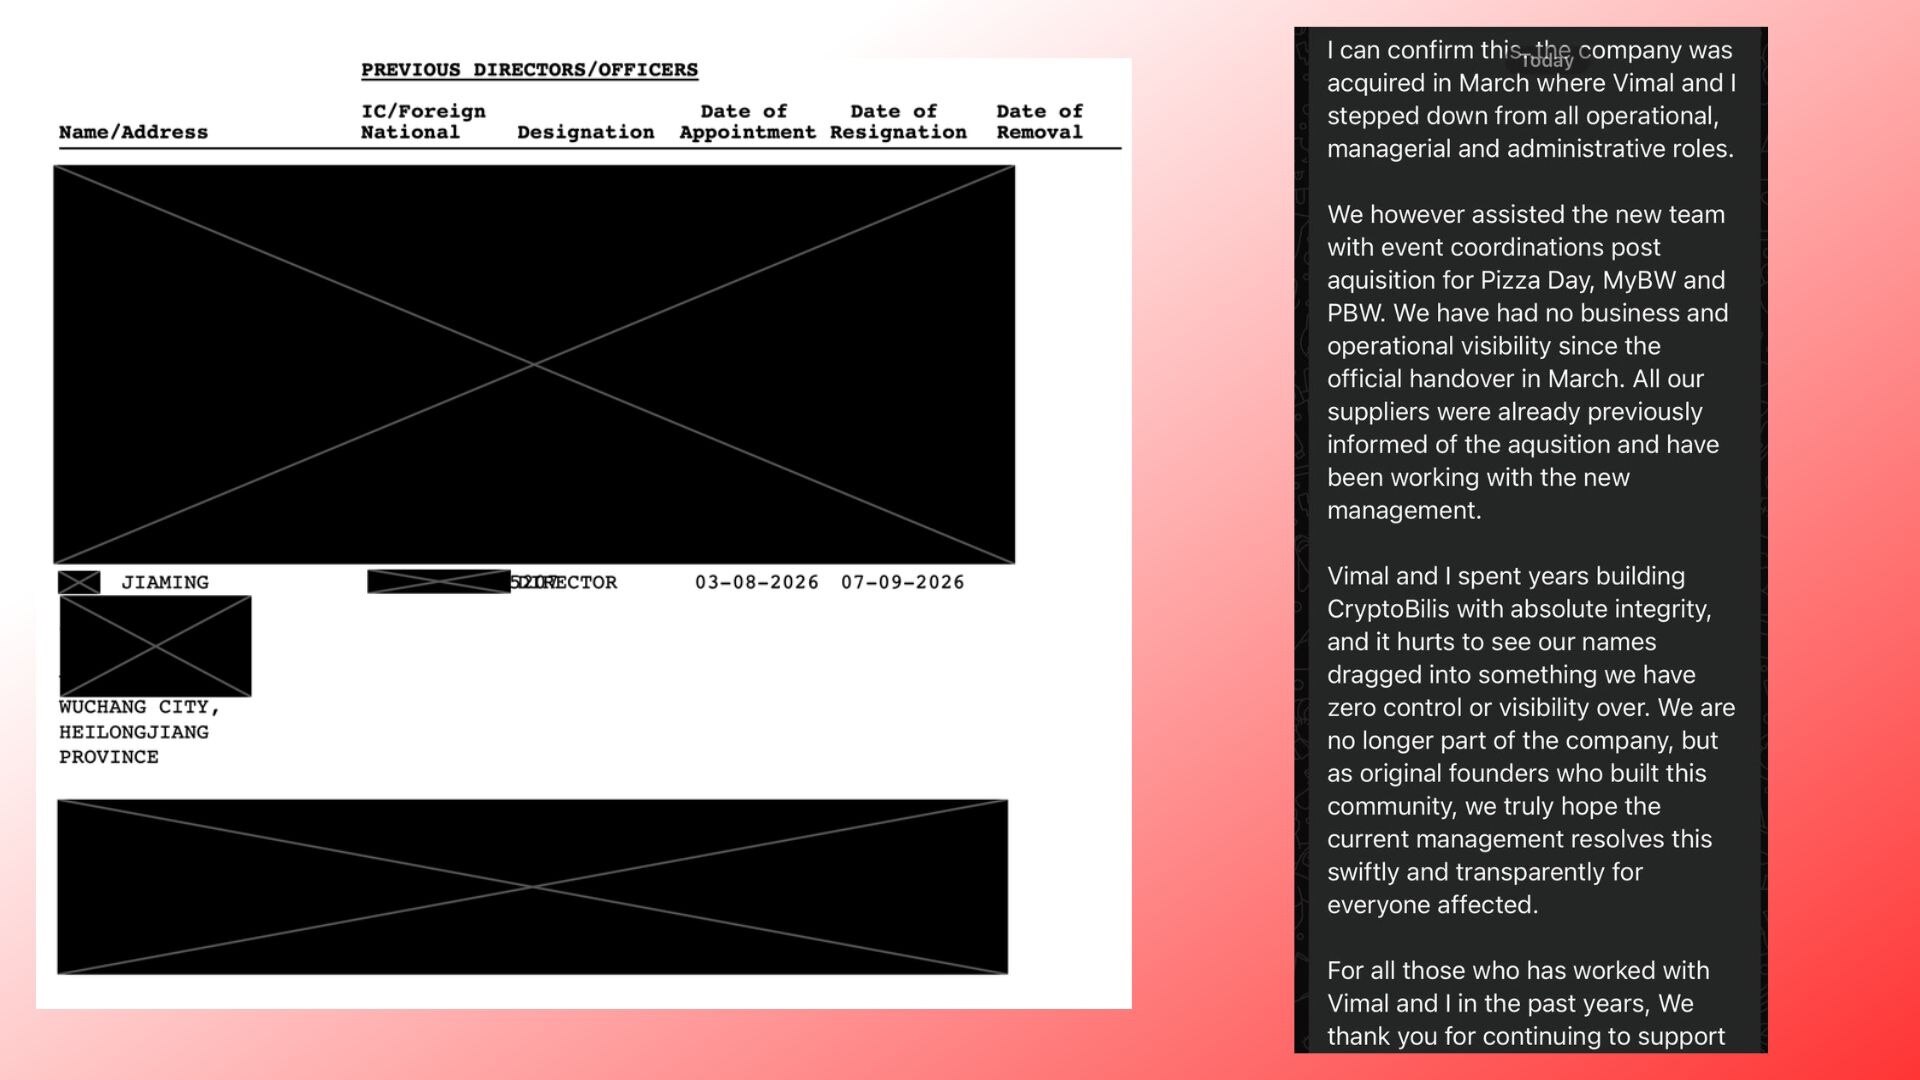
Это означает, что по крайней мере, исходя из открытой информации, CryptoBilis действительно сменила владельца за несколько месяцев до предполагаемой атаки на цепочку поставок. Однако конкретные условия сделки по изменению доли, фактическое состояние работы новой управленческой команды и связь нового акционера с подозреваемым оборудованием в настоящее время не имеют убедительных доказательств. Нельзя связывать нового акционера с кражей только на основании адреса регистрации или времени покупки.
В ответ на расследование CryptoBilis официально объявила через свой аккаунт на X о приостановке продаж и отгрузок аппаратных кошельков во всех магазинах и онлайн-каналах в Малайзии, Филиппинах и Индонезии, физические магазины временно закрыты. Компания заявила, что этот шаг направлен на сотрудничество с расследованием инцидента безопасности Ledger и принятие независимыми экспертами проверки внутренних процессов; незавершенные заказы будут обработаны службой поддержки, и дальнейшие обновления ожидаются в течение трех рабочих дней.
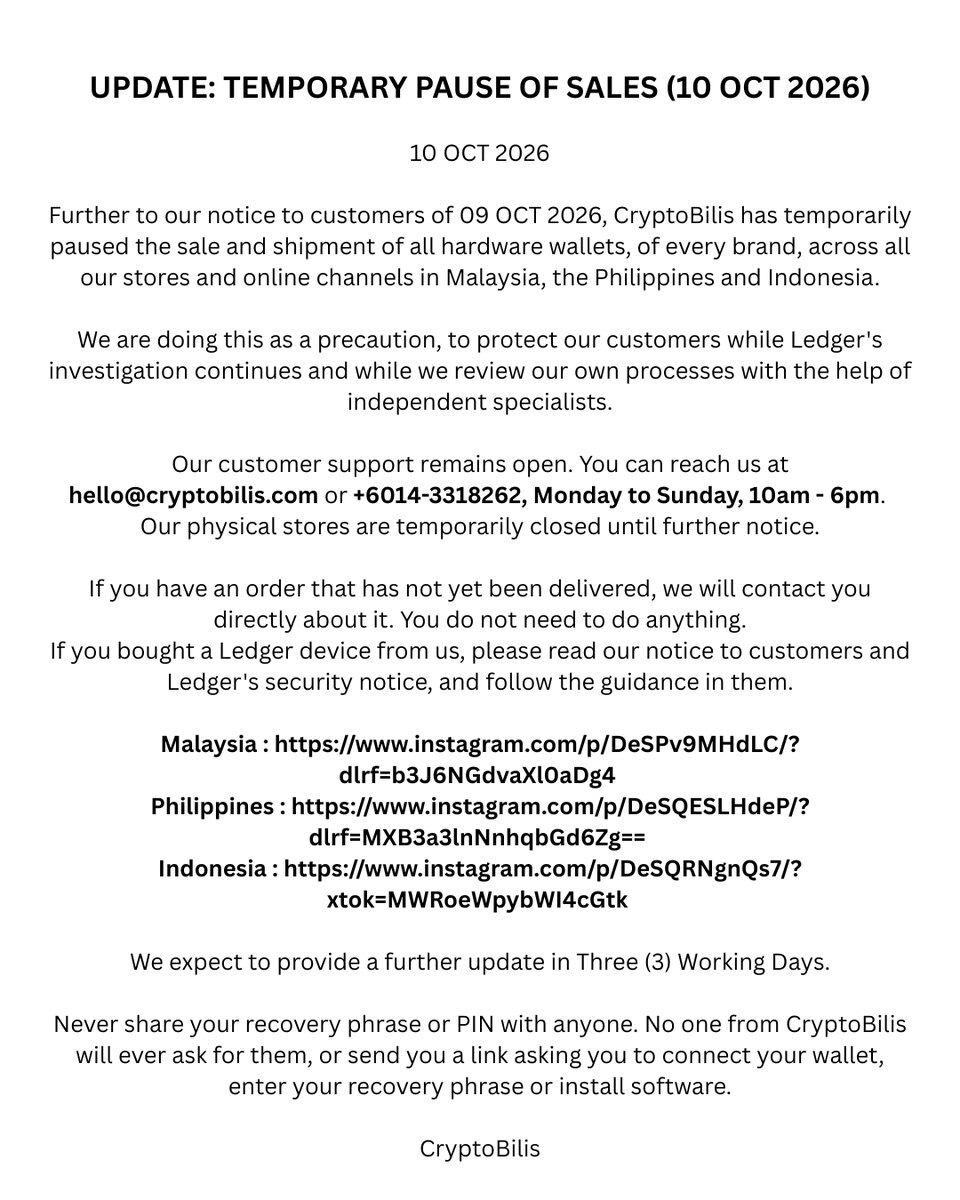
На момент публикации самый ключевой вопрос инцидента остается без ответа — на каком этапе устройство было модифицировано, была ли использована существующая цепочка поставок, и может ли нынешняя управленческая команда предоставить записи, достаточные для восстановления процесса доставки — на эти вопросы необходимо дождаться дальнейшего расследования и раскрытия.
Примеры индивидуальных потерь: один крупный инвестор купил кошелек всего неделю назад…
Согласно текущему отслеживанию на блокчейне, потери от данного инцидента не только огромны, но и потоки средств имеют различные характеристики.
Алекс Торн, руководитель исследований Galaxy, проанализировал и сообщил, что связанные с инцидентом потери биткойнов составляют 213.42 BTC, что по тогдашней цене эквивалентно примерно 17.7 миллиона долларов. При этом около 92% биткойнов были удержаны менее 90 дней во время их консолидирования. В настоящее время отслеживаемые BTC еще не были потрачены и сосредоточены на трех адресах.

Потери отдельных жертв еще более шокирующие. Мониторинг Lookonchain показал, что пользователь с адресом TY24Ya купил соответствующее устройство Ledger три недели назад, затем положил в кошелек 7 миллионов USDT, но эти средства были полностью переведены за примерно 10 часов; еще один пользователь купил 80 BTC за примерно 5.2 миллиона долларов четыре месяца назад, в какой-то момент получив прибыль около 1.38 миллиона долларов, но неделю назад, купив устройство Ledger через CryptoBilis, перевел все BTC в это устройство и в конечном итоге понес полные потери.
Можно ли вернуть средства?
Сразу после инцидента злоумышленники быстро начали процесс отмывания и смешивания средств.
Блокчейн-аналитическая компания Onchain Lens отслеживала и сообщила, что подозреваемые злоумышленники внесли 430.2 ETH, что эквивалентно примерно 1.07 миллиона долларов, на Tornado Cash через 4 кошелька, пытаясь разорвать цепочку происхождения на Ethereum.
В то же время в отрасли началась "блокировка" средств злоумышленников. Tether уже заморозила часть USDT, связанного с данным инцидентом, но хакеры также действовали хитро и профессионально, быстро использовав экосистему TRON SUN.io и механизм USDD PSM, чтобы мгновенно обменять незамороженные USDT на более устойчивую к цензуре децентрализованную стабильную монету USDD, некоторые переводы также касались горячего кошелька Binance (что может стать подсказкой для последующей идентификации хакера).
В настоящее время, ключ к возврату украденных средств заключается в том, удастся ли своевременно идентифицировать и перехватить средства, которые все еще находятся на централизованных платформах или на адресах замораживаемых стейблкоинов. Если активы уже попали в смешивающие протоколы, межсетевые транзакции или другие сложные пути, отслеживание и возврат могут стать еще более сложными.
На данный момент Ledger не опубликовал полного плана по возврату средств и не раскрыл схемы компенсации для жертв. По мере продвижения расследования, возможность возврата активов и кто понесет ответственность, все еще требует дальнейшего подтверждения.
Холодные кошельки больше не являются абсолютно безопасным решением
На протяжении долгого времени холодные кошельки считались одним из самых надежных решений для самообслуживания криптоактивов, а Ledger является одним из самых представительных брендов на этом рынке. В отличие от хранения на биржах, пользователи сами хранят свои приватные ключи, что изначально было сделано для уменьшения зависимости от третьих лиц. Однако этот инцидент поставил тревожный вопрос ------ если устройство, приобретенное пользователем, было физически подделано до его доставки, даже если упаковка цела и основные элементы безопасности не были скомпрометированы, активы все равно могут оказаться под угрозой.
Конечно, конкретные пути атаки в текущем инциденте еще не были окончательно подтверждены, и это не должно отрицать общую безопасность аппаратных кошельков, но это, по крайней мере, напоминает пользователям, что безопасность зависит не только от самого устройства, но и от канала покупки, процесса инициализации и способа хранения мнемонической фразы.
Когда риск может начинаться с самого источника цепочки поставок, даже самые безопасные решения для самообслуживания могут оказаться под угрозой. На этот раз действительно сложно было предугадать.
 Предупреждение о рисках Предупреждение о рисках
Популярные статьи





