








AI "thách thức" mật mã học? Web3 phải chuẩn bị trước, nhưng tuyệt đối không thể di chuyển vội vàng
 Quan điểm cốt lõi

 Giả thuyết an toàn lâu dài của mật mã học đang được xem xét lại, nhưng chuẩn bị trước và di chuyển vội vàng, chưa bao giờ là một chuyện.
Tác giả: imToken
Trong vài ngày qua, cuộc thảo luận về "AI có thể phá vỡ mật mã" đã thực sự gây ra một làn sóng hoảng loạn trong cộng đồng Crypto.
Sự việc bắt nguồn từ ngày 7 tháng 10, Justin Drake đã kêu gọi toàn bộ ngành công nghiệp blockchain bình tĩnh bắt đầu lập kế hoạch cho "Chế độ Bunker" để đối phó với những rủi ro mật mã có thể xảy ra trong tương lai.
Mối lo ngại chính của anh là, khi khả năng của AI trong nghiên cứu toán học ngày càng tiến bộ, việc áp dụng rộng rãi mật mã đường cong elip trong các mạng như Bitcoin, Ethereum có thể phải đối mặt với những phương pháp tấn công toán học mới trước khi máy tính lượng tử thực sự có khả năng phá mã xuất hiện.
Trong kịch bản tồi tệ nhất mà anh đề xuất, những đột phá liên quan thậm chí có thể được đo bằng "vài tháng thay vì vài năm", do đó anh khuyên các nhà đầu tư lớn và các tổ chức nên xem xét việc di chuyển tài sản một cách có trật tự để giảm thiểu rủi ro tiềm ẩn từ việc công khai khóa công khai.
Sau đó, Vitalik Buterin cũng tham gia vào cuộc thảo luận.
Điều thú vị là, Vitalik không phủ nhận rằng AI có thể tăng tốc nghiên cứu mật mã, thậm chí còn đề xuất rằng một số giải pháp mật mã được cho là có thể chống lại các cuộc tấn công lượng tử cũng có thể bị ảnh hưởng bởi những đột phá toán học trong tương lai.
Nhưng về vấn đề liệu người dùng thông thường có nên ngay lập tức di chuyển tài sản hay không, anh lại nhấn mạnh rằng những tổn thất thực tế do việc nâng cấp và di chuyển vội vàng có thể đáng lo ngại hơn so với các cuộc tấn công mật mã chưa xảy ra.
Điều này cũng dẫn đến một vấn đề lâu dài đang làm phiền toàn bộ ngành công nghiệp tiền điện tử: Khi các giả định mật mã cơ bản bảo vệ tài sản trên chuỗi bắt đầu phải đối mặt với những thách thức mới, các chuỗi công cộng cần chuẩn bị trước bao lâu, và người dùng thông thường nên hành động vào thời điểm nào?
I. Tại sao lại có rủi ro? Trước tiên hãy hiểu khoảng cách giữa "địa chỉ" và "khóa công khai"
Để hiểu được trọng tâm của cuộc thảo luận này, trước tiên cần quay lại cơ chế tài khoản và chữ ký cơ bản nhất của chuỗi công cộng.
Như chúng ta đã biết, trong ví không quản lý, khóa riêng là chứng từ chính để kiểm soát tài sản. Cụ thể về mặt kỹ thuật, ví sử dụng thuật toán chữ ký số để chứng minh một giao dịch thực sự đã nhận được sự ủy quyền của người nắm giữ khóa tương ứng mà không cần công khai khóa riêng.
Trong đó, điển hình nhất là mật mã đường cong elip (ECC).
Lấy Ethereum làm ví dụ, tài khoản bên ngoài thông thường (EOA) sử dụng ECDSA để tạo chữ ký giao dịch, trong khi hệ thống chữ ký truyền thống của Bitcoin cũng sử dụng ECDSA một cách rộng rãi, và Taproot thì sử dụng chữ ký Schnorr dựa trên cùng một đường cong elip.
Những giải pháp này có thể hoạt động đáng tin cậy trong thời gian dài, phụ thuộc vào một giả định toán học quan trọng: Việc tính toán khóa công khai từ khóa riêng là rất dễ dàng, nhưng việc suy diễn khóa riêng chỉ từ khóa công khai gần như không khả thi với các phương pháp tính toán cổ điển đã biết.
Chúng ta có thể hiểu điều này như một bài toán dễ xác minh nhưng rất khó để giải ngược, bất kỳ ai trên mạng cũng có thể sử dụng khóa công khai để xác minh chữ ký có hợp lệ hay không, nhưng không thể dễ dàng suy ra khóa riêng của người ký.
Chính sự không đối xứng này đã tạo thành nền tảng quan trọng cho quyền sở hữu tài sản blockchain hiện đại.
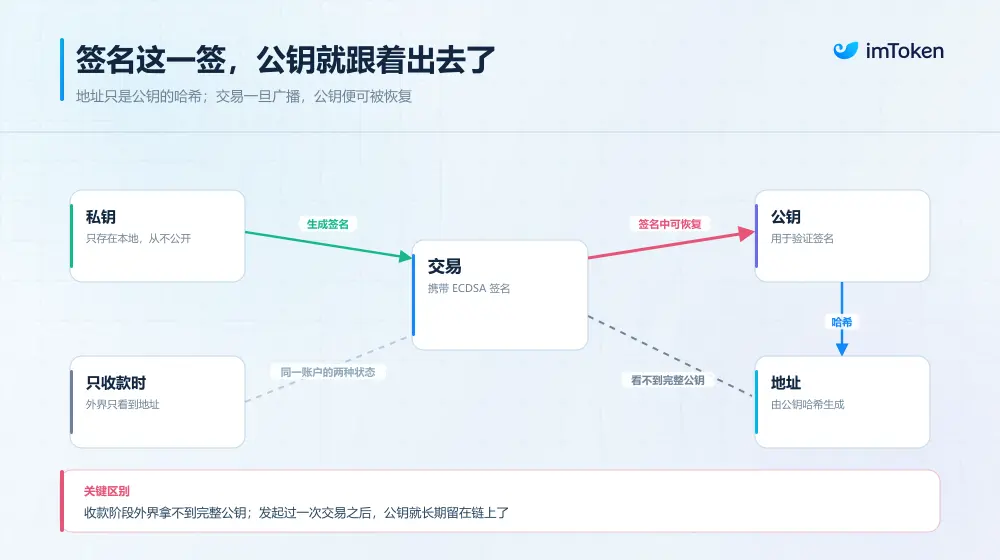
Nhưng còn một chi tiết dễ bị bỏ qua, đó là "địa chỉ ví" mà chúng ta thường thấy không phải lúc nào cũng là khóa công khai đầy đủ.
Lấy EOA thông thường của Ethereum làm ví dụ, địa chỉ ví được tạo ra từ khóa công khai thông qua phép toán băm Keccak-256, cắt một phần để tạo thành định danh, trong khi ở Bitcoin, các loại địa chỉ phổ biến như P2PKH, P2WPKH cũng sử dụng thiết kế dựa trên băm khóa công khai.
Điều này tạo ra một sự khác biệt an toàn rất thú vị.
Đối với một tài khoản Ethereum thông thường chưa bao giờ thực hiện giao dịch trên chuỗi và cũng không công khai thông tin khóa công khai qua các kênh khác, bên ngoài thường chỉ có thể thấy địa chỉ ví đã qua băm. Do các phương pháp tính toán hiện tại khó có thể suy ra khóa công khai đầy đủ từ băm địa chỉ, nên khóa công khai tương đương với việc có thêm một lớp bảo vệ.
Nhưng khi tài khoản này chủ động thực hiện giao dịch và gửi chữ ký ECDSA, các nút có thể phục hồi khóa công khai tương ứng dựa trên thông tin chữ ký. Do hồ sơ giao dịch trên chuỗi được công khai lâu dài, phần thông tin này cũng sẽ tiếp tục bị lộ ra ngoài.
Điều này có nghĩa là, đối với các tài khoản sử dụng địa chỉ băm khóa công khai, việc chưa công khai khóa công khai và việc đã công khai khóa công khai có thể có mức độ rủi ro khác nhau khi đối mặt với một số cuộc tấn công mật mã trong tương lai.
Cần nhấn mạnh rằng, điều này không có nghĩa là tất cả các chuỗi công cộng đều tuân theo cùng một quy tắc.
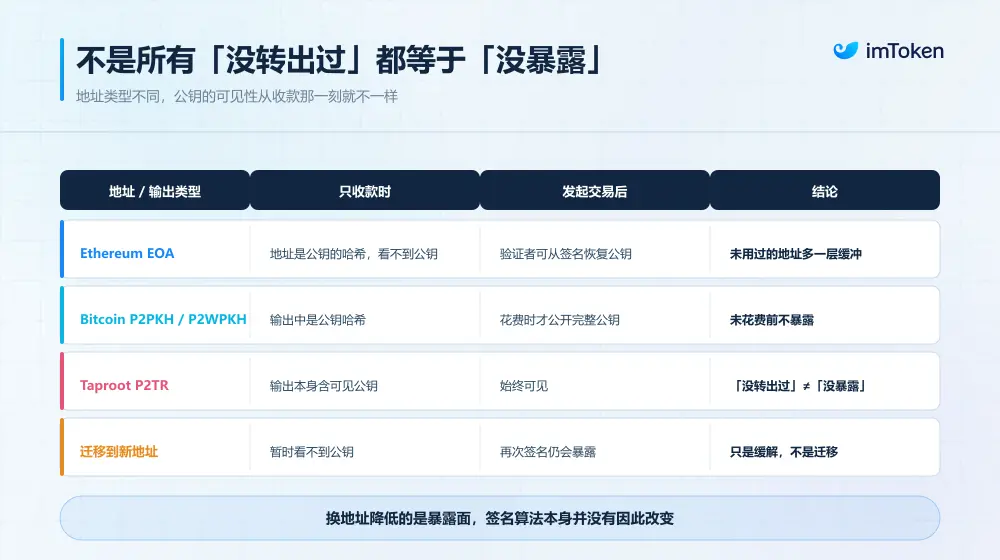
Ví dụ, đầu ra của Taproot trong Bitcoin đã bao gồm khóa công khai đường cong elip có thể nhìn thấy, vì vậy ngay cả khi một địa chỉ Taproot chưa bao giờ chủ động chi tiêu tiền, cũng không thể đơn giản cho rằng khóa công khai của nó vẫn ẩn sau hàm băm; ngoài ra, một số thông tin khóa công khai cũng có thể bị lộ trước thông qua việc tái sử dụng địa chỉ, chữ ký công khai, khóa công khai mở rộng hoặc các phương thức khác.
Vì vậy, "không chuyển tiền ra" không nhất thiết đồng nghĩa với "khóa công khai không bị lộ", và một địa chỉ mới cũng không tự nhiên có tính an toàn chống lại lượng tử.
Hiểu được sự khác biệt này, khi nhìn vào những thách thức từ máy tính lượng tử và AI, sẽ dễ dàng hơn nhiều.
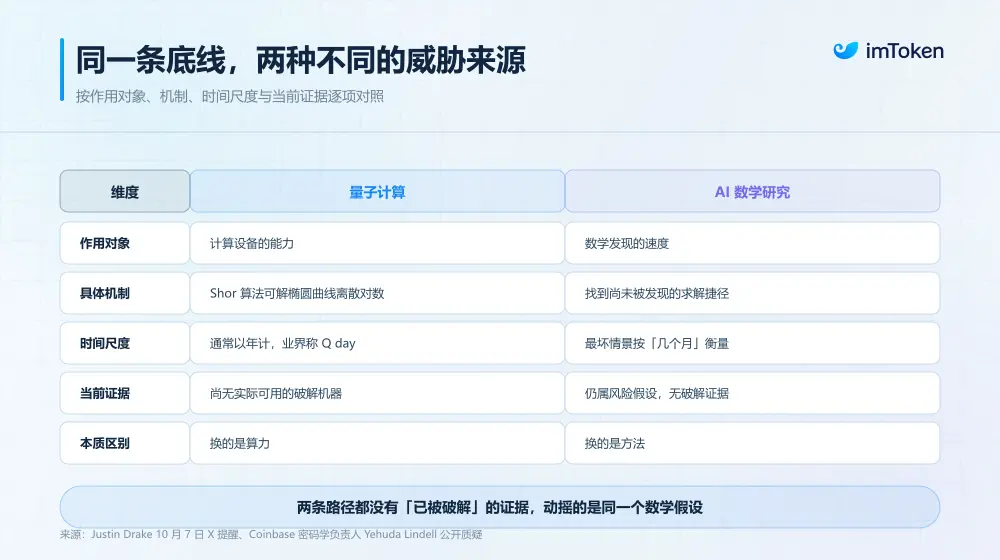
Về lý thuyết, một máy tính lượng tử có quy mô và khả năng sửa lỗi đủ lớn có thể sử dụng thuật toán này để giải quyết hiệu quả vấn đề logarit rời rạc của đường cong elip, từ khóa công khai suy ra khóa riêng, từ đó đe dọa các hệ thống chữ ký ECDSA, Schnorr.
Nhưng cho đến nay, chưa có bằng chứng cho thấy đã tồn tại máy tính lượng tử có thể thực sự phá vỡ các hệ thống chữ ký chính thống của Bitcoin hoặc Ethereum.
Mối lo ngại mà Justin Drake đưa ra lần này chính là, ngoài máy tính lượng tử, tập trung vào việc AI có thể giúp con người phát hiện ra những lối tắt giải quyết mà các thuật toán toán học hiện tại chưa tìm ra, đặc biệt là với những tiến bộ mà AI đã đạt được trong lĩnh vực suy luận toán học, tìm kiếm thuật toán và chứng minh hình thức trong năm qua, một số nhà nghiên cứu bắt đầu suy nghĩ lại rằng những vấn đề tính toán khó khăn đã được kiểm tra trong hàng thập kỷ có thể được đánh giá lại do những phát hiện toán học mới.
II. Justin và Vitalik không có sự khác biệt cơ bản
Khi đã làm rõ logic cơ bản, quay lại cuộc thảo luận giữa Justin và Vitalik, chúng ta sẽ thấy rằng đánh giá của hai người không hoàn toàn đối lập, chỉ là họ gán cho các rủi ro khác nhau một mức độ ưu tiên khác nhau.
Trước tiên hãy xem Justin Drake.
Theo truyền thống, sự thay đổi của hệ thống mật mã thường là một quá trình dài. Dù sao thì từ việc nhận diện rủi ro tiềm ẩn, xây dựng tiêu chuẩn mới, đến hoàn thành việc triển khai kỹ thuật, rồi đến sự tương thích và phối hợp giữa các chuỗi công cộng, ví, sàn giao dịch, tổ chức lưu ký và thiết bị phần cứng, thường mất hàng năm hoặc thậm chí lâu hơn.
Chưa kể đến các mạng phi tập trung lớn như Bitcoin, Ethereum, việc nâng cấp cơ sở thường không thể hoàn thành chỉ bằng một bản cập nhật phiên bản như phần mềm thông thường.
Justin lo ngại chính là, chu kỳ nâng cấp dài này có thể không theo kịp tốc độ đột phá trong nghiên cứu toán học trong tương lai.
Ví dụ, nếu AI thực sự giúp các nhà nghiên cứu tìm ra các phương pháp tấn công mật mã mới, thì ngay cả khi chưa đến lúc máy tính lượng tử có khả năng phá mã thực tiễn, hệ thống chữ ký đường cong elip hiện tại cũng có thể bị đe dọa sớm hơn.
Và một khi những đột phá này thực sự xuất hiện, khoảng thời gian di chuyển mà các chuỗi công cộng và hệ sinh thái ví có thể có có thể ngắn hơn nhiều so với những gì đã dự đoán trước đây.
Do đó, lập trường của anh là phòng ngừa trước, nhấn mạnh rằng các sàn giao dịch, tổ chức lớn và người dùng nắm giữ nhiều tài sản nên bắt đầu suy nghĩ về các con đường phòng ngừa trong tương lai ngay bây giờ.
Điều này bao gồm việc kiểm tra trước các địa chỉ đã công khai khóa công khai, chuyển một phần tài sản nắm giữ lâu dài một cách có trật tự đến các địa chỉ mới chưa công khai khóa công khai, và trong quá trình sử dụng sau này, cố gắng giảm thiểu các chữ ký và tái sử dụng địa chỉ không cần thiết.
Về mặt kỹ thuật, lời khuyên này thực sự có lý do của nó ------ nếu các cuộc tấn công trong tương lai phụ thuộc vào việc suy ra khóa riêng từ khóa công khai đã công khai, thì việc giảm thiểu khả năng công khai khóa công khai có thể giúp có thêm thời gian phòng thủ trong những điều kiện nhất định.
Nhưng vấn đề là, việc chuyển tiền vào địa chỉ mới chưa công khai khóa công khai không đồng nghĩa với việc đã hoàn thành việc di chuyển sang mật mã chống lượng tử thực sự.
Bởi vì chỉ cần địa chỉ mới vẫn sử dụng các phương pháp chữ ký truyền thống như ECDSA, giả định an toàn cơ bản của nó sẽ không thay đổi một cách căn bản, và một khi giao dịch được thực hiện từ địa chỉ đó, khóa công khai vẫn có thể bị công khai lại; nếu khả năng tấn công đủ mạnh, thậm chí khoảng thời gian ngắn sau khi giao dịch được phát sóng và trước khi xác nhận cũng có thể trở thành rủi ro mới.
Nói cách khác, đây là một biện pháp giảm thiểu rủi ro tạm thời, chứ không phải là giải pháp cuối cùng có thể giải quyết vấn đề một cách triệt để. Quan trọng hơn, việc giảm thiểu rủi ro tiềm ẩn từ góc độ mật mã không có nghĩa là từ góc độ quản lý tài sản thực tế cũng an toàn hơn.
Điều này cũng là điều Vitalik đặc biệt nhấn mạnh.
Trong các điều kiện kỹ thuật hiện tại, việc phục hồi khóa riêng ECDSA từ khóa công khai vẫn thiếu các phương pháp tấn công thực tế khả thi, nhưng trong quá trình di chuyển tài sản trên chuỗi, những tổn thất do lỗi địa chỉ, sai sót trong sao lưu khóa, ủy quyền độc hại hoặc các vấn đề thao tác khác lại là những rủi ro thực tế có thể xảy ra hàng ngày.
Vitalik thậm chí đã đề cập rằng, những tổn thất mà anh phải chịu do sai sót trong cấu hình di chuyển còn nhiều hơn cả tổn thất do hacker tấn công.
Đối với những người dùng chỉ nắm giữ một lượng nhỏ ETH, việc di chuyển tài sản có thể chỉ là tạo địa chỉ mới, sao lưu khóa và thực hiện vài giao dịch chuyển tiền; nhưng đối với những người tham gia lâu dài vào DeFi, staking, tương tác chuỗi chéo, thậm chí quản lý tài chính qua ví đa chữ ký, tình hình trở nên phức tạp hơn nhiều.
Tài sản có thể phân tán trên nhiều mạng khác nhau, một phần tiền vẫn có thể đang trong các giao thức staking hoặc cho vay, địa chỉ cũ có thể vẫn nắm giữ quyền quản trị hợp đồng thông minh, quyền rút tiền hoặc các quyền thao tác quan trọng khác.
Nếu chỉ vì thấy thông tin "AI có thể phá vỡ ví" mà tiến hành di chuyển tài sản quy mô lớn một cách tạm thời, thì có thể do chuyển nhầm mạng, sử dụng sai công cụ chuỗi chéo, ký kết giao dịch độc hại hoặc thao tác sai trong đa chữ ký, dẫn đến tổn thất không thể đảo ngược.
Chưa kể rằng, một khi thị trường bắt đầu lan truyền cảm xúc hoảng loạn "ví sắp bị phá vỡ", các liên kết nâng cấp chống lượng tử giả mạo, công cụ bảo vệ tài sản và các dịch vụ di chuyển tự xưng cũng có thể xuất hiện.
Cần lưu ý rằng, sự thận trọng của Vitalik không có nghĩa là anh có thái độ bảo thủ đối với việc nâng cấp mật mã cơ bản.
Ngược lại, anh cũng cho rằng những tiến bộ toán học do AI mang lại xứng đáng được nghiên cứu nghiêm túc, thậm chí nhắc nhở ngành công nghiệp xem xét lại một số giải pháp chống lượng tử dựa trên mật mã lưới, để tránh việc một thuật toán nào đó được gán nhãn "chống lượng tử" mà tự động cho rằng nó có thể chống lại mọi đột phá toán học trong tương lai.
Trong điều kiện cho phép, anh cũng có xu hướng xem xét nhiều hơn các cấu trúc mật mã dựa trên hàm băm và áp dụng các tham số an toàn bảo thủ hơn cho các giải pháp khác.
Do đó, thực sự không thể đơn giản phân loại Justin và Vitalik thành hai phái cấp tiến và bảo thủ, hai người không có mâu thuẫn sâu sắc về bản chất.
III. Từ nâng cấp chuỗi công cộng đến di chuyển ví: Chuẩn bị chống lượng tử thực sự đã đi đến đâu?
Nhiều người dùng có thể sẽ hỏi: Nếu mật mã cơ bản có rủi ro lâu dài, liệu ví có thể trực tiếp giúp tôi nâng cấp thành "ví chống lượng tử" không?
Chỉ dựa vào việc cập nhật ứng dụng ví là chưa đủ.
Bởi vì đối với blockchain, việc nâng cấp mật mã không chỉ liên quan đến cách tạo khóa riêng, cách ký giao dịch, mà còn liên quan đến việc toàn bộ mạng có thể nhận diện và xác minh chữ ký mới hay không, cũng như liệu các tài khoản hiện có có thể chuyển tiếp một cách suôn sẻ hay không.
Thực tế, ngay cả khi không có cuộc thảo luận do AI gây ra lần này, các chuỗi công cộng chính thống và các tổ chức nghiên cứu mật mã cũng đã bắt đầu chuẩn bị cho thời đại hậu lượng tử.
Vẫn lấy Ethereum làm ví dụ, sự chuẩn bị chống lượng tử của nó đã liên quan đến nhiều khía cạnh.
Ngoài ECDSA được sử dụng bởi các tài khoản thông thường, chữ ký BLS được sử dụng trong đồng thuận xác thực, cam kết KZG liên quan đến khả năng dữ liệu, cũng như một số hệ thống chứng minh không kiến thức, đều liên quan đến các cấu trúc mật mã cần được đánh giá lại hoặc nâng cấp trong tương lai.
Quỹ Ethereum đã thành lập một đội ngũ nghiên cứu chuyên biệt về An ninh Hậu lượng tử, và đang khám phá các công nghệ như leanXMSS, leanVM để cung cấp các giải pháp ký và chứng minh mới cho lớp đồng thuận.
Ở cấp độ tài khoản của người dùng thông thường, trừu tượng tài khoản cung cấp một con đường đáng chú ý khác, khác với cơ chế xác thực ký truyền thống của EOA gắn chặt với giao thức nền tảng, trừu tượng tài khoản và cơ chế xác thực ký thay thế có thể cho phép người dùng áp dụng các thuật toán ký khác nhau trong tương lai, từ đó giữ lại không gian linh hoạt hơn cho việc nâng cấp hậu lượng tử.
Ví dụ, EIP-8141 hiện đang được thảo luận liên quan đến trừu tượng tài khoản gốc của Ethereum, có khả năng trở thành nền tảng quan trọng hỗ trợ xác thực ký linh hoạt hơn trong tương lai, tuy nhiên thời gian triển khai cụ thể và cách thức thực hiện cuối cùng vẫn cần cộng đồng thảo luận và kiểm tra thêm.
So với đó, thách thức mà Bitcoin phải đối mặt lại khác.
Do sử dụng mô hình UTXO, cộng với loại địa chỉ lịch sử phức tạp và một số tài sản sớm đã ngủ đông lâu dài, Bitcoin không chỉ cần xem xét các thuật toán ký và cấu trúc đầu ra mới, mà còn phải giải quyết vấn đề làm thế nào để di chuyển một lượng lớn tài sản tồn đọng, hiện tại các dự thảo liên quan trong cộng đồng vẫn đang ở giai đoạn đề xuất và điều phối.
Ngoài ra, một số chuỗi công khai khác cũng đã bắt đầu thử nghiệm việc triển khai kỹ thuật trực tiếp hơn. Chẳng hạn, NEAR đã thông báo vào tháng 7 năm 2026 rằng, việc nâng cấp mạng chính của họ đã hỗ trợ chữ ký hậu lượng tử ML-DSA dựa trên FIPS 204, cung cấp khả năng tăng cường khóa an toàn lượng tử cho tài khoản.
Tất nhiên, việc hỗ trợ một loại chữ ký hậu lượng tử không có nghĩa là toàn bộ chuỗi công khai và tất cả tài khoản, ứng dụng và cơ sở hạ tầng của nó đã hoàn thành việc di chuyển chống lại lượng tử.
Khi đặt những tiến bộ này lại với nhau, ta sẽ thấy rằng những thách thức thực sự mà ngành công nghiệp phải đối mặt là đa dạng, không chỉ bao gồm các giải pháp mật mã mới phải đủ an toàn về lý thuyết, mà còn phải cân nhắc kích thước chữ ký, chi phí xác thực trên chuỗi, hiệu suất nút, khả năng tương thích phần cứng, và liệu hàng triệu tài khoản tồn đọng có thể chuyển tiếp một cách suôn sẻ hay không.
Và những thay đổi ở tầng giao thức này cuối cùng sẽ ảnh hưởng đến ví mà người dùng sử dụng hàng ngày.
Đối với ví phi tập trung đa chuỗi như imToken, việc nâng cấp mật mã trong tương lai cũng không thể chỉ là một bản cập nhật đơn giản:
- Một mặt, ví cần dần dần thích ứng với các loại tài khoản và địa chỉ mới, phương thức quản lý khóa, chữ ký giao dịch và cơ chế xác thực khi các chuỗi công khai khác nhau nâng cấp, và có thể liên quan đến khả năng tương thích với ví phần cứng, tài khoản hợp đồng thông minh, hệ thống đa chữ ký;
- Mặt khác, ví cũng cần chuyển đổi những thay đổi công nghệ nền tảng phức tạp thành các thao tác mà người dùng thông thường có thể hiểu, giả sử một chuỗi công khai nào đó chính thức hỗ trợ giải pháp chữ ký hậu lượng tử mới, điều mà người dùng thực sự quan tâm chỉ là liệu địa chỉ cũ có thể tiếp tục sử dụng hay không, có cần tạo tài khoản mới không, liệu cụm từ khôi phục và thiết bị phần cứng có tương thích hay không, và các Token, NFT, tài sản đặt cọc và vị thế DeFi đã nắm giữ sẽ được xử lý như thế nào;
Một số vấn đề trong số đó có thể được giải quyết dần dần thông qua khả năng của sản phẩm ví, trong khi một số khác phải chờ đợi sự hỗ trợ từ giao thức chuỗi công khai, hợp đồng thông minh và toàn bộ hệ sinh thái.
Đó cũng là lý do tại sao, càng phức tạp việc nâng cấp an ninh nền tảng, quy trình di chuyển ở phía người dùng càng cần được kiểm tra đầy đủ, thay vì chỉ đơn giản là tung ra một cái gọi là "nút một chạm chống lượng tử".
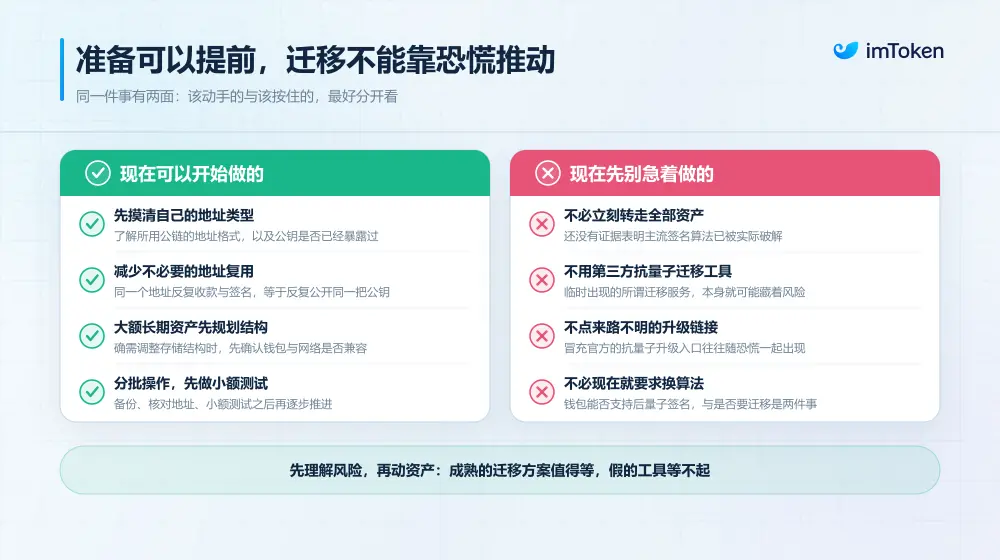
Vậy ở giai đoạn hiện tại, người dùng thông thường nên làm gì?
- Đầu tiên, không cần phải ngay lập tức chuyển tất cả tài sản chỉ vì cuộc thảo luận này, hiện tại không có bằng chứng cho thấy thuật toán ký của các chuỗi công khai chính đã bị tấn công thực sự, đặc biệt cần cảnh giác với các liên kết và công cụ di chuyển lạ được phát tán dưới danh nghĩa "nâng cấp chống lượng tử", bất kỳ thao tác nào yêu cầu nhập cụm từ khôi phục, khóa riêng hoặc dẫn dắt ký các giao dịch không rõ ràng đều cần được cảnh giác cao độ;
- Thứ hai, đối với các tài sản lớn, nắm giữ lâu dài, có thể bắt đầu cải thiện thói quen quản lý địa chỉ một cách có ý thức. Ví dụ, hiểu rõ chuỗi công khai và loại địa chỉ mà mình đang sử dụng, giảm thiểu việc sử dụng lại và thao tác ký không cần thiết cho các địa chỉ tài sản có giá trị cao, nếu thực sự cần điều chỉnh cấu trúc lưu trữ tài sản, cũng nên xác nhận khả năng tương thích của ví và mạng, sao lưu khóa cẩn thận, kiểm tra địa chỉ nhận, và giảm thiểu rủi ro di chuyển thông qua các thử nghiệm nhỏ và thao tác từng phần;
- Cuối cùng, cũng là điểm dễ bị bỏ qua nhất: việc ví có thể hỗ trợ chữ ký hậu lượng tử trong tương lai hay không, và việc người dùng hôm nay có cần di chuyển tài sản hay không, là hai vấn đề khác nhau;
Viết ở cuối
Trong thế giới blockchain, chúng ta dựa vào toán học và mã để xây dựng niềm tin.
Từ góc độ này, đối với một mạng tài chính mở mong muốn lâu dài chứa hàng nghìn tỷ đô la tài sản, không ai có thể đảm bảo rằng các giải pháp mật mã đủ an toàn hôm nay sẽ không cần điều chỉnh trong vài thập kỷ tới.
Nhưng điều này không có nghĩa là mỗi khi một nghiên cứu tiên tiến đạt được đột phá, người dùng thông thường cần ngay lập tức sắp xếp lại tài sản của mình.
Các nhà nghiên cứu mật mã cần chú ý đến những khả năng tồi tệ nhất, các nhà phát triển chuỗi công khai cần thiết kế trước các cơ chế an toàn mới, đội ngũ ví cần cung cấp hỗ trợ đáng tin cậy cho các nâng cấp và di chuyển trong tương lai, trong khi người dùng thông thường cần tránh đưa ra quyết định vội vàng do những thông tin chưa được xác minh, trên cơ sở thực sự hiểu rõ rủi ro.
Không cần phải giả định rằng khủng hoảng đã ở ngay trước mắt, cũng không cần phải đánh giá thấp sự tiến triển là điều tất yếu, hãy giữ tỉnh táo và hành động cẩn thận.
Đối với mỗi người nắm giữ tiền điện tử, đây là cách tốt nhất để đối mặt với những điều chưa biết.
 Cảnh báo rủi ro
Bài viết nổi bật





