BTC $62,273.63 -3.21%
ETH $1,761.17 -2.23%
BNB $577.22 -2.15%
XRP $0.9658 -0.01%
SOL $72.95 -0.36%
TRX $0.3086 +0.44%
DOGE $0.0583 -1.33%
ADA $0.1501 -2.29%
BCH $206.04 -1.36%
LINK $9.00 -1.60%
HYPE $66.12 -3.50%
AAVE $107.59 -2.77%
SUI $0.7134 -1.61%
XLM $0.1369 -1.19%
ZEC $910.42 -2.08%
AAPL $352.01 +0.76%
AMZN $267.83 +4.07%
GOOGL $283.42 +0.73%
MSFT $508.15 +0.44%
META $615.47 -0.46%
NVDA $150.78 -4.96%
TSLA $382.51 +0.40%
SNDK $769.24 -6.20%
INTC $54.40 -1.93%
SPCX $143.18 +0.58%
MU $702.46 -3.35%
AMD $525.91 +2.98%
BTC $62,273.63 -3.21%
ETH $1,761.17 -2.23%
BNB $577.22 -2.15%
XRP $0.9658 -0.01%
SOL $72.95 -0.36%
TRX $0.3086 +0.44%
DOGE $0.0583 -1.33%
ADA $0.1501 -2.29%
BCH $206.04 -1.36%
LINK $9.00 -1.60%
HYPE $66.12 -3.50%
AAVE $107.59 -2.77%
SUI $0.7134 -1.61%
XLM $0.1369 -1.19%
ZEC $910.42 -2.08%
AAPL $352.01 +0.76%
AMZN $267.83 +4.07%
GOOGL $283.42 +0.73%
MSFT $508.15 +0.44%
META $615.47 -0.46%
NVDA $150.78 -4.96%
TSLA $382.51 +0.40%
SNDK $769.24 -6.20%
INTC $54.40 -1.93%
SPCX $143.18 +0.58%
MU $702.46 -3.35%
AMD $525.91 +2.98%

熱錢包

全部
文章
快訊

first_img CertiK 建議交易所為熱錢包設置美元上限

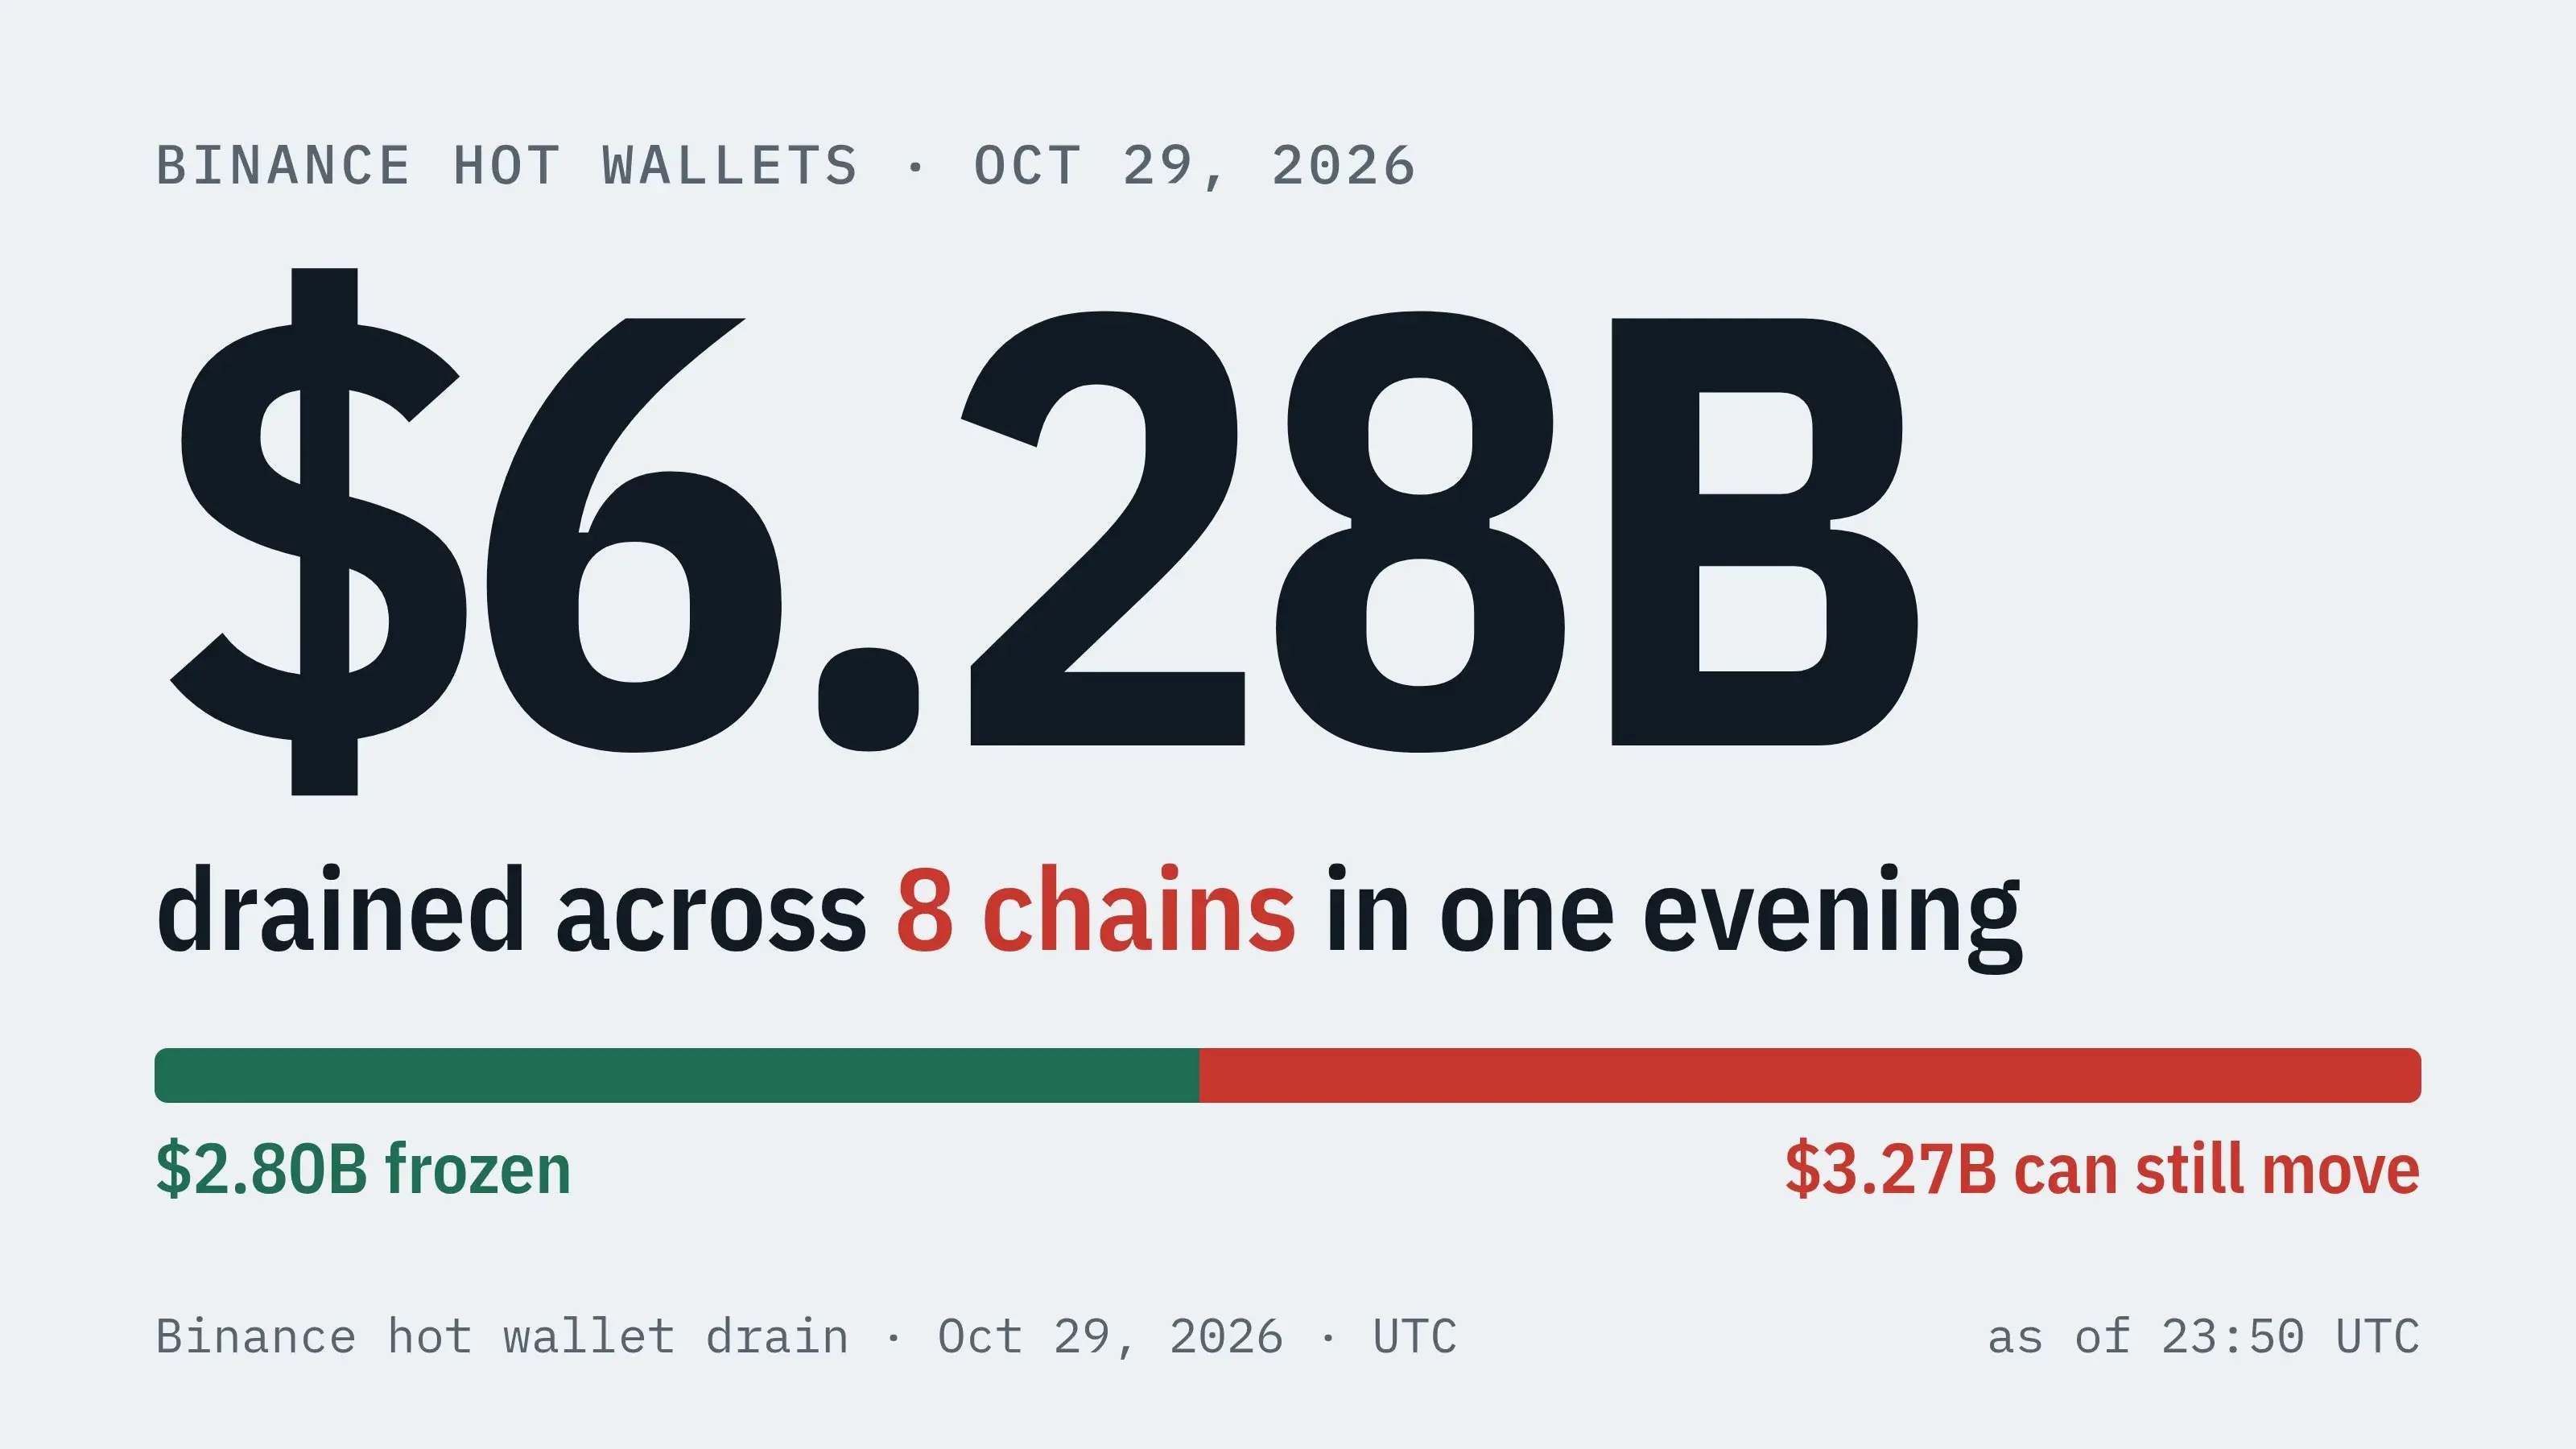
ChainCatcher 消息,網路安全公司 CertiK 建議加密貨幣交易所對熱錢包持倉設置硬性美元上限,而非僅依靠冷存儲比例來衡量安全性。該建議提出之際,多家交易所近期相繼披露冷錢包持倉比例以安撫客戶,此前幣安熱錢包遭遇創紀錄的黑客攻擊。Gate 報告稱其總資產的 88.26% 存放於冷存儲,Coinbase 則表示超過 99% 的客戶資產離線保存。CertiK 研究團隊向 Cointelegraph 表示,冷存儲是衡量線上風險敞口的有效指標,但並非獨立的安全評分。目前韓國要求加密服務商將客戶加密資產價值的至少 80% 存放於冷存儲,新加坡指引要求至少 90%,日本框架要求至少 95%,香港持牌加密交易平台的基準為 98%。CertiK 指出,更高的冷存儲水平通常能降低線上風險敞口,但在極高水平下收益遞減,僵化的存儲比例還可能拖慢提現、迫使倉促轉帳,並將風險集中於密鑰管理系統。CertiK 建議交易所按三種限制中最嚴格的一項,為每種資產和區塊鏈設定熱錢包上限:客戶負債的百分比、預估提現需求,以及基於交易所財務資源與恢復能力的絕對損失上限。此外,幣安上週表示已在黑客攻擊後補充約 98% 的受影響代幣並自行承擔損失,剩餘代幣流動性較低、獲取時間更長。Elliptic 稱,與朝鮮有關聯的黑客通過發行 memecoin 洗錢,借助 NEAR 上六個新發代幣轉移約 43 萬美元。

BTCPay Server:舊版漏洞致熱錢包資金被盜,建議用戶立即遷移

ChainCatcher 消息,開源比特幣支付處理工具 BTCPay Server 收到多起報告,稱其平台上的比特幣和萊特幣熱錢包遭到未經授權的資金盜取。專案團隊發布調查更新,確認攻擊針對運行 BTCPay Server 2.4.1 版本或更早版本的伺服器。攻擊者利用了已於 8 月 7 日在 2.4.2 版本中修復的漏洞,通過不同方法獲取伺服器管理員權限並清空熱錢包資金。BTCPay Server 創始人 Nicolas Dorier 確認,只有運行 2.4.2 之前版本,尤其是 2.4.1 版本的伺服器受到影響;運行最新 2.4.7 版本的用戶尚未出現可信的損失報告。部分受影響的服務商,包括 LunaNode,已自動關閉存在風險的舊版實例。官方建議仍使用 2.4.1 或更早版本的用戶立即將舊熱錢包中的剩餘資金轉移至使用全新助記詞創建的新錢包,將舊伺服器下線並保留相關日誌,隨後在全新虛擬機上安裝最新版本並連接新錢包,切勿將舊伺服器整體恢復至新機器。僅更新軟體版本不足以消除風險,因為攻擊者可能已在舊伺服器上獲得持久訪問權限。存放在伺服器之外的資金,例如硬體錢包中的資金,未受到此次事件影響。該漏洞與今年 8 月修復的漏洞相關,當時攻擊者曾通過獲取 LND 管理憑證操控節點。截至目前,該漏洞尚未被分配 CVE 編號,也不在 CISA 已知被利用漏洞目錄中。
app_icon
ChainCatcher 與創新者共建Web3世界