逆に北朝鮮のハッカー装置をハッキングした後、私は彼らの「作業」モードを見ました。
 あるハッカーはメモの中で「仕事の要求が理解できず、何をすべきかわからない」と不満を述べており、それに対する解決策は「心を込めて取り組み、倍の努力をすること」だった……
著者:ZachXBT
翻訳:Azuma,Odaily 星球日报
編集者の注
北朝鮮のハッカーは、暗号通貨市場において大きな脅威となっています。これまで、被害者や業界のセキュリティ専門家は、関連するセキュリティ事件を逆に推測することで北朝鮮のハッカーの行動パターンを推測するしかありませんでしたが、昨日、著名なオンチェーン探偵 ZachXBT が最新のツイートで、あるホワイトハットハッカーが北朝鮮のハッカーを逆にハッキングした調査分析を引用し、初めて能動的な視点から北朝鮮のハッカーの「仕事」方法を明らかにしました。これは業界のプロジェクトに対する事前のセキュリティ対策に一定の積極的意義を持つかもしれません。
以下は ZachXBT の全文内容で、Odaily 星球日报が翻訳しました。

ある匿名のハッカーが最近、ある北朝鮮のIT作業者のデバイスに侵入し、5人の技術チームがどのように30以上の偽の身分を使って活動しているかの内幕を暴露しました。このチームは政府発行の偽の身分証明書を持っているだけでなく、UpworkやLinkedInのアカウントを購入してさまざまな開発プロジェクトに浸透しています。


調査員は、彼らのGoogleドライブデータ、Chromeブラウザのプロファイル、デバイスのスクリーンショットを取得しました。データによると、このチームはGoogleのツールを使って仕事のスケジュール、タスクの割り当て、予算管理を調整しており、すべてのコミュニケーションは英語で行われています。

2025年内のある週報ファイルは、このハッカーチームの作業方法とその間に直面した困難を明らかにしています。例えば、あるメンバーは「仕事の要求が理解できず、何をすべきかわからない」と不満を述べており、対応する解決策欄には「心を込めて取り組み、倍の努力をする」と記載されていました……


支出明細記録には、彼らの支出項目には社会保障番号(SSN)の購入、UpworkやLinkedInアカウントの取引、電話番号のレンタル、AIサービスのサブスクリプション、コンピュータのレンタル、VPN/プロキシサービスの購入などが含まれています。
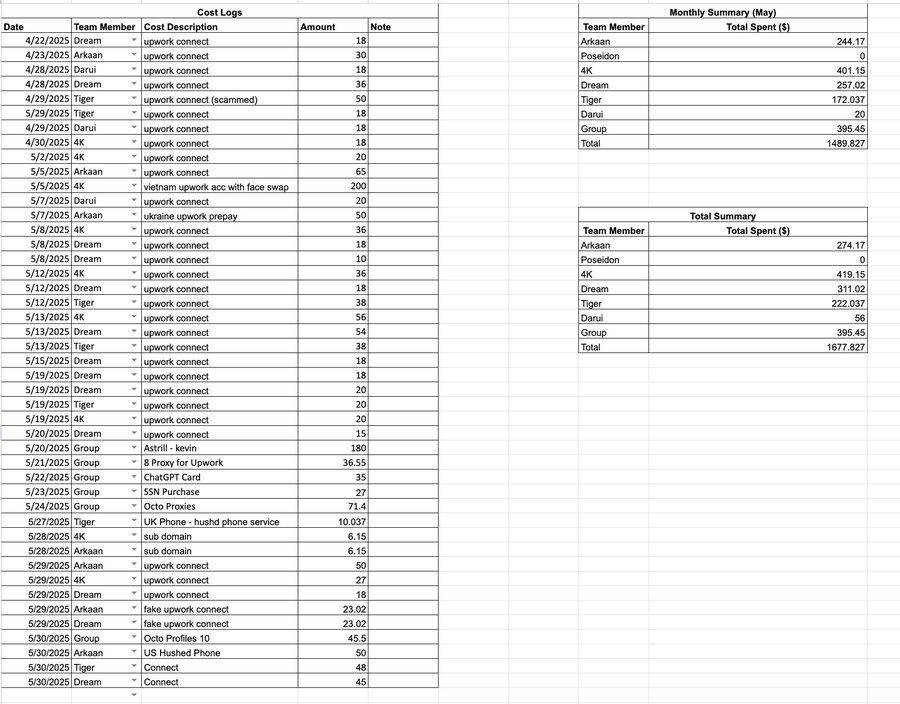
その中の1つの電子表計算書には、偽の身分「Henry Zhang」として会議に参加するための時間割とスクリプトが詳細に記録されています。操作フローは、これらの北朝鮮のIT作業者がまずUpworkとLinkedInのアカウントを購入し、コンピュータ機器をレンタルし、その後AnyDeskのリモートコントロールツールを使用して外注作業を完了することを示しています。


彼らが送金に使用しているウォレットアドレスの1つは:0x78e1a4781d184e7ce6a124dd96e765e2bea96f2c;


このアドレスは、2025年6月に発生した68万ドルのFavrrプロトコル攻撃事件と密接なオンチェーンの関連性があり、事後にそのCTOおよび他の開発者が偽の身分証明書を持つ北朝鮮のIT作業者であることが確認されました。このアドレスを通じて、他の浸透プロジェクトの北朝鮮のIT人員も特定されました。

このチームの検索記録とブラウザの履歴には、以下の重要な証拠も発見されました。


「彼らが北朝鮮から来ていることをどうやって確認するのか?」と疑問に思う人もいるかもしれません。上記のすべての詐欺的な文書に加えて、彼らの検索履歴は、彼らが頻繁にGoogle翻訳を使用し、ロシアのIPを使って韓国語に翻訳していることを示しています。


現在、企業が北朝鮮のIT作業者に対して防御する際の主な課題は以下の点に集中しています:
- システム的な協力の欠如:プラットフォームサービスプロバイダーと民間企業の間に効果的な情報共有と協力メカニズムが欠けている;
- 雇用者の不注意:雇用チームはリスク警告を受け取った後、防御的な態度を示し、調査に協力しないことが多い;
- 数量的優位性の影響:技術的手法はそれほど複雑ではありませんが、大規模な求職者基盤を利用して世界の雇用市場に浸透し続けています;
- 資金の変換チャネル:Payoneerなどの決済プラットフォームが、開発作業の所得を法定通貨から暗号通貨に変換するために頻繁に使用されています;
注意すべき指標については何度も紹介してきましたので、興味のある方は私の過去のツイートを参照してください。ここでは繰り返しません。
原文リンク
 リスク警告
ChainCatcherは、広大な読者の皆様に対し、ブロックチェーンを理性的に見るよう呼びかけ、リスク意識を向上させ、各種仮想トークンの発行や投機に注意することを提唱します。当サイト内の全てのコンテンツは市場情報や関係者の見解であり、何らかの投資助言として扱われるものではありません。万が一不適切な内容が含まれていた場合はすることができます。私たちは迅速に対処いたします。