BTC $64,871.56 +0.59%
ETH $1,817.84 +0.28%
BNB $588.61 -0.35%
XRP $0.9539 +0.43%
SOL $71.26 -0.09%
TRX $0.3066 +0.52%
DOGE $0.0591 +1.00%
ADA $0.1526 -0.32%
BCH $207.45 -0.09%
LINK $9.17 -0.27%
HYPE $66.58 +0.47%
AAVE $107.17 +0.72%
SUI $0.7184 -0.09%
XLM $0.1374 -0.34%
ZEC $883.80 -1.25%
AAPL $353.89 -0.74%
AMZN $258.72 -1.78%
GOOGL $287.33 -1.45%
MSFT $522.36 +0.46%
META $626.66 -1.02%
NVDA $156.16 -2.41%
TSLA $379.68 -1.92%
SNDK $816.49 -4.58%
INTC $55.52 -3.71%
SPCX $136.47 -1.69%
MU $724.26 -4.29%
AMD $506.36 -2.71%
BTC $64,871.56 +0.59%
ETH $1,817.84 +0.28%
BNB $588.61 -0.35%
XRP $0.9539 +0.43%
SOL $71.26 -0.09%
TRX $0.3066 +0.52%
DOGE $0.0591 +1.00%
ADA $0.1526 -0.32%
BCH $207.45 -0.09%
LINK $9.17 -0.27%
HYPE $66.58 +0.47%
AAVE $107.17 +0.72%
SUI $0.7184 -0.09%
XLM $0.1374 -0.34%
ZEC $883.80 -1.25%
AAPL $353.89 -0.74%
AMZN $258.72 -1.78%
GOOGL $287.33 -1.45%
MSFT $522.36 +0.46%
META $626.66 -1.02%
NVDA $156.16 -2.41%
TSLA $379.68 -1.92%
SNDK $816.49 -4.58%
INTC $55.52 -3.71%
SPCX $136.47 -1.69%
MU $724.26 -4.29%
AMD $506.36 -2.71%

北朝鮮のハッカー

すべて
記事
速報

北朝鮮のハッカーがFaceDealer詐欺で暗号業者を攻撃:18ヶ月で4億ドル以上を盗む

市場の情報によると、北朝鮮のハッカーが「FaceDealer」手法を用いて暗号業界の関係者を攻撃し、18か月で4億ドル以上を盗んだ。攻撃者はターゲットがよく知っている業界の人々のTelegramまたはLinkedInアカウントをハイジャックし、なりすましの会議招待を送信して、ターゲットを自ら構築し制御する偽のZoomまたはTeams会議に誘導した。攻撃者はターゲットのカメラを秘密裏に録画し、後にその身分を悪用するために利用した。会議中の「招待者」の映像は実際には前の被害者の録画であり、攻撃者は偽の参加者や「相手があなたの声を聞こえない」などの言葉で圧力をかけた。その後、攻撃者は偽のエラーメッセージを表示し、ターゲットにいわゆる更新プログラムを実行させて悪意のあるプログラムを植え込み、ターゲットのコンピュータ、暗号ウォレット、ソーシャルアカウントを失わせた。FBIは900人以上の被害者に関連する録画を発見し、阻止したと述べており、被害者はすべて暗号、Web3、ネットワークセキュリティ分野のベテラン専門家である。FBIはまた、先月のバイナンスで約630億ドルが盗まれた事件を北朝鮮の「TraderTraitor」作戦に帰属させている;北朝鮮側は関連する非難を否定し、それを「ばかげた発言」と称している。

first_img 米国司法省:北朝鮮のハッカーがディープフェイクのビデオ通話を利用して4億ドル以上の暗号資産を盗む

アメリカ合衆国司法省は木曜日、北朝鮮のハッカーが過去18ヶ月間にわたり、秘密録画されたビデオとAIによるディープフェイクを基にした社会工学的手法を通じて、4億ドル以上の暗号資産を盗んだと発表し、その活動に依存するインフラを押収したと発表しました。FBIはこの手法を「FaceStealer」と呼び、その核心はビデオ会議通話を罠に変えることです:ハッカーは以前に被害者から盗まれたアカウントを利用してターゲットを会議に誘い、信頼できる連絡先の事前録画されたカメラ映像を再生してその場にいるかのように見せかけ、ターゲットの信頼を得ます。このグループはまた、AIを利用して暗号および関連業界の著名人のディープフェイクビデオを生成し、詐欺をより説得力のあるものにします。ターゲットが警戒を緩めると、攻撃者は偽の技術的障害を作り出し、例えば相手が音声を聞こえないと主張し、いわゆる「修正」リンクを提供しますが、実際には悪意のあるソフトウェアを植え付けるためのものです。その後、ハッカーは被害者のウォレットを空にしたり、そのシステム権限を利用したりすることができ、時には数ヶ月から1年以上潜伏してから攻撃を行います。FBIは連邦捜査令状に基づき、900以上のFaceStealer被害者のカメラ映像を押収したと述べています。司法省はこの活動をSapphire Sleet、BlueNoroff、APT38などの北朝鮮関連組織と関連付け、これらのハッカーがオープンソースソフトウェア開発者をますます標的にしており、サプライチェーン攻撃の準備をしている可能性があると警告しました。同日、司法省はバイナンスの盗難事件の進展についても報告し、裁判所の許可を得て約64億ドルの盗まれた資産のうち、12億ドル以上を押収または制限したと述べ、これは現在凍結されている27億ドル以上の一部にあたります。FBIはこの盗難を北朝鮮の組織TraderTraitorに帰属させ、彼らが約25秒ごとに新しいウォレットを作成する速度でマネーロンダリングを行っていると述べました。北朝鮮は関与を否定し、FBIの結論は政治的挑発であると主張しています。
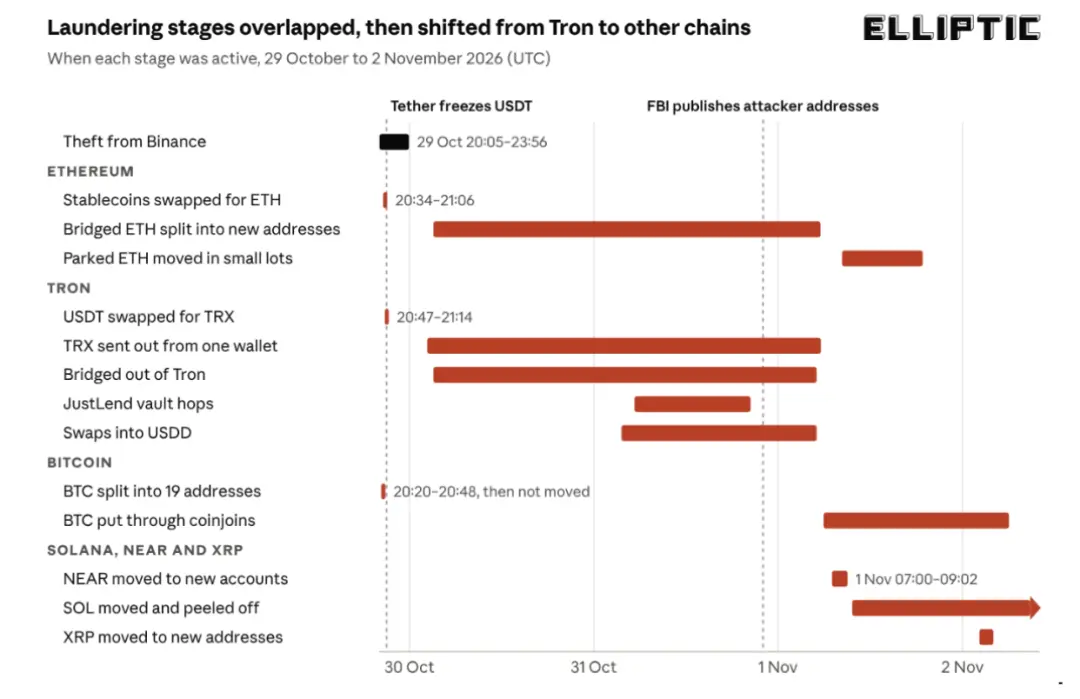
北朝鮮のハッカーがバイナンスの盗まれた資金を洗浄し、RUNEの24時間の上昇幅が約10%に達する。

CoinDesk の報道によると、北朝鮮のハッカー組織 TraderTraitor は、分散型クロスチェーンプロトコル THORChain を通じて、バイナンスの 630 億ドルのハッキング事件の不正資金を移転しており、イーサリアムをビットコインに交換し、THORChain のネイティブトークン RUNE を過去 24 時間で約 10% 上昇させています。攻撃者はまず、盗まれた SOL を複数のウォレットに分散させ、USDC に交換してイーサリアムネットワークに転送し、その後 ETH を購入し、THORChain を通じて BTC にクロスチェーン交換しました。以前、攻撃者は一部の資金をトロンネットワークから THORChain に移転していました。オンチェーン調査機関 SomaXBT は、11 月 1 日時点で、攻撃者がこのプロトコルを通じて約 4830 万ドルを交換し、最終的に約 4270 万ドルを受け取り、手数料およびスリッページ損失が約 12% であると推定しています。アメリカの FBI は、10 月 29 日のバイナンスへの攻撃事件を TraderTraitor に帰属させ、THORChain のノードオペレーターおよび他の暗号サービスプロバイダーに関連するアドレスと資金をブロックするよう呼びかけています。BTC と ETH は USDT や USDC のように発行者によって凍結されることができないため、クロスチェーン交換は不正資金を回収する難易度を高めています。バイナンスは火曜日に、約 285 億ドルの盗まれた資金を凍結し、会社の資金を通じて影響を受けたトークンの約 98% を補填したと発表しました。オンチェーン分析機関 Elliptic は、現在不正資金は主に異なるアドレス間で移転しており、大規模に現金化されていない可能性があると考えており、攻撃者は今後、OTC 取引チャネルを通じて分割して現金化する可能性があります。

分析:疑わしい北朝鮮のハッカーがJupiter LendとCircleのクロスチェーンブリッジを通じて約146万ドルを移転した。Jupiterは資金の出所が切断されていないと述べている。

オンチェーンアナリスト @FabianoSolana が投稿したところによると、疑わしい北朝鮮のハッカーが Jupiter Lend と Circle のクロスチェーンブリッジを通じて約146万ドルの資金を移動させたとのことです。彼の分析によれば、資金は最初にFBIにマークされたSolanaウォレットアドレス(AffzFDで始まる)から出金され、中継ウォレットを経由して約35の一時的なアドレスに分散された後、再集約され、Jupiter Lendに預け入れられました。数分後、別の新しいウォレットから同額に近い金額が引き出されました。その後、資金はUSDCに交換され、Circleのクロスチェーンブリッジを通じてSolanaから出金され、Noble、dYdXを経由してSolanaネットワークの新しいアドレスに戻されました。関連する資金は16回の取引を通じて約146.34万ドルが出金され、さらに19回の取引を経て戻され、出金と戻しの金額は約10ドルの差がありました。このアナリストによれば、関連する資金は凍結されていないとのことです。これに対し、Jupiterの最高執行責任者Kash Dhandaは、現在の調査結果に基づいて、攻撃者はJupiter Lendを通じてのみ入金と出金の操作を行ったと述べ、以前のAave事件で盗まれたステーブルコインを利用して凍結できない資産を借り出したのとは異なるとしています。関連する資金の流れはLPトークンを通じて完全に追跡可能であり、資金の関連関係は切断されていないため、攻撃者がJupiter Lendを利用して資金の出所を洗浄したとは考えられないとしています。Jupiterのセキュリティチームは関連する資金の流れをリアルタイムで監視しています。記事執筆時点では、Circleが上述の資金移動および未凍結の理由について公に応答した形跡はありません。

first_img バイナンスは2023年以来初めて月次LUNCの焼却を実行しなかった

Decrypt の報道によると、バイナンスは 2023 年 3 月以来ほぼ毎月初めに Luna Classic トークンを焼却していますが、11 月の焼却はまだ行われていません。StatsBin のデータによれば、今月は焼却の記録がまだありません。LUNC は Terra ブロックチェーンの元々のネイティブトークンで、Terraform Labs の創設者 Do Kwon が 2022 年のプロジェクト崩壊後にフォークし、このネットワークを残しました。コミュニティメンバーは、オンチェーンの焼却を通じてその運営を維持し続けています。一部の投資家は、焼却の遅れを先週バイナンスが遭遇した記録的な 630 億ドルのハッキング事件と関連付けています。FBI はこの事件を北朝鮮のハッカー組織 TraderTraitor に起因するとし、この組織は Bybit の盗難事件とも関連があるとされています。この損失は Bybit の 15 億ドルの盗難事件の 4 倍と推定され、暗号史上最大規模のハッキング事件と呼ばれています。バイナンスは段階的に出金を再開しており、月曜日の遅い時間には数十種類のイーサリアムとソラナトークンの出金を再開しました。Terra Classic のエコシステム貢献者 Dawid Skinder は、月次の焼却はコミュニティを支える重要なシグナルであり、遅延は史上最大のハッキング攻撃後の運営問題である可能性があると述べています。著名なコミュニティメンバーの Pedro(Vegas)は、バイナンスがセキュリティメンテナンスを行っており、焼却を再開する前に LUNC をより安全なウォレットに移していると述べていますが、バイナンスはこの主張を確認しておらず、Decrypt のコメントリクエストにも応じていません。Decrypt のデータによれば、LUNC は過去一週間で 7.9% 下落し 0.0000417 ドルとなり、119.18 ドルの歴史的高値から 99.99% 下落しています。
マイクロソフト:3つの北朝鮮のハッカー組織がAIを攻撃プロセスに完全に統合しました

韓国聯合ニュースによると、マイクロソフトの脅威インテリジェンスチームは、8つの北朝鮮ハッカー組織のAI応用レベルを分析しました。そのうち3つは「運用固化」段階に入り、これは4段階の中で最高レベルです。さらに4つの組織は「加速」段階にあり、1つは「拡張」段階にあります。1つの組織は8月から9月にかけて、韓国のユーザーを対象に100以上のカスタマイズされたPDFフィッシング文書を生成し、一部の文書は数分で数十件を一括で作成できました。韓国のセキュリティ企業Geniansによると、北朝鮮のハッカー組織Kimsukyは今年の8月にローカルの大規模言語モデルとRAG環境を構築し、AIコードエディタCursorの大量の使用記録を残しています。マイクロソフトの報告書では、これらの組織がインテリジェントAI浸透テストツールARTEXを使用している可能性があることも言及されています。マイクロソフトは同時に、これらの組織は完全な自律攻撃の段階には達しておらず、AIが攻撃の成功率やコストに与える実際の影響についても結論が出ていないと評価しています。アメリカのセキュリティ会社TRM Labsの分析によると、バイナンスの10のブロックチェーンウォレットから約63.6億ドルの資金が約20分で盗まれたとされ、この背後には北朝鮮の組織TraderTraitorがいると考えられています。この攻撃がAIを使用したかどうかはまだ確認されていません。

マイクロソフト:北朝鮮のハッカーがAIを用いてフィッシング文書を大量生成し、偽の求人と悪意のあるコードの開発が実現した

韓国聯合ニュースの報道によると、マイクロソフトの脅威インテリジェンスが29日に発表した報告書は、北朝鮮のハッカー組織が人工知能を利用して韓国のユーザーに対するサイバー攻撃を加速させていることを示しています。カスタマイズされたフィッシング文書、偽の求人、身分の偽装から、悪意のあるコードの開発やソフトウェアサプライチェーン攻撃にまで拡大しています。マイクロソフトは、8つの北朝鮮関連のハッカー組織のAIの採用レベルを評価しました。その中で3つは、四段階の中で最高の「運用定型」段階に達しており、AIを日常の攻撃プロセスに組み込んでいます。さらに4つは「加速」段階にあり、1つは「拡張」段階にあります。報告書によると、組織は今年の8月から9月にかけて、異なるターゲットに対して100以上のPDFフィッシング文書をカスタマイズして生成し、数分以内に数十件を大量に生産する事例が見られました。今年の6月8日から12日には、3社の偽装会社を利用して、AI、ブロックチェーン、サイバーセキュリティの専門家に対して偽の求人を発信するケースも発生しました。さらに、マイクロソフトは北朝鮮のハッカーがCursorなどのAIプログラミングツールを利用してコード生成、デバッグ、検出回避を支援している可能性があると分析しています。北朝鮮の情報総局傘下の「Onyx Sleet」(韓国側では安達利尔と呼ばれる)と「Pearl Sleet」は、10月下旬から実戦でオープンソースのAIペネトレーションテストフレームワークARTEXを使用しています。マイクロソフトは、上記の組織はAIを利用して攻撃の速度と効率を向上させているものの、完全に自律的な攻撃段階には達しておらず、企業に対して求職者の身分確認、フィッシング防止、悪意のあるコード検出を強化することを推奨しています。

first_img 北朝鮮のハッカーがHyperliquidで数千万ドルを移転、トランプがプラットフォームのアメリカ進出を推進

Arkham のブロックチェーンデータによると、北朝鮮国家支援のハッカー組織 Lazarus Group に関連するウォレットが、過去三週間で分散型永続契約取引プラットフォーム Hyperliquid 上で 3000 万ドル以上のビットコインを売却し、その資金をイーサリアムやソラナの購入に使用し、その後 Kraken、LBank、KuCoin などの中央集権取引所に移転した。Kraken は、業界をリードするコンプライアンスプログラムを維持し、制裁対象のウォレットに関連する資産を特定し阻止するためにオンチェーン活動を継続的に監視していると述べた。LBank と KuCoin は、関連するリスクは業界全体が直面する継続的な課題であり、公開されたオンチェーンデータが必ずしもプラットフォームレベルのコンプライアンス措置を反映しているわけではないと強調した。この事態が発生する中、トランプ政権は Hyperliquid を規制されたアメリカの金融システムに組み込むことを模索している。トランプは今月初めのホワイトハウスのイベントで、アメリカ商品先物取引委員会の委員長 Mike Selig が Hyperliquid をアメリカに完全にコンプライアンスを持って導入するための道筋を策定していると述べた。ブルームバーグの報道によれば、Kraken の親会社 Payward は Hyperliquid Labs とアメリカのトレーダーに永続契約を提供するための詳細な交渉を行っている。Hyperliquid は分散型永続契約分野の主導プラットフォームであり、ユーザーは従来のブローカーアカウントや KYC チェックなしで暗号ウォレットを直接接続して取引できる。DefiLlama のデータによると、その累積永続契約取引量は 5 兆ドルを超え、現在の未決済契約は約 133 億ドルである。

Rustの基本ライブラリarrayrefがサプライチェーン攻撃を受け、北朝鮮のハッカーによるものと疑われている

Cryptopolitan の報道によると、攻撃者はサプライチェーン攻撃を通じて、広く使用されている Rust コードパッケージの悪意のあるバージョンを 3 つ公開しました。その中で、arrayref というライブラリは約 4 分の 3 の Rust 開発環境で使用されています。悪意のある更新は、ユーザーがプロジェクトをコンパイルする際に自動的にログイン情報を盗むバックドアを隠しており、影響を受けたバージョンをコンパイルしたユーザーは、コンピュータやキーが露出している可能性があります。Wiz の研究者は、arrayref 攻撃のコマンドと制御のパスが、北朝鮮のハッカー組織 Sapphire Sleet および UNC1069 が使用している Mastra 行動と重なっていることを指摘しています。IP アドレスは同じセキュリティ証明書を共有し、同じホスティング業者 Hostwinds を使用しています。攻撃者は、人気のある proc-macro2 を模倣したスペルミスの proc-macro1 依存関係を追加しただけで、元のコードを変更せず、テストとビルドを通過させました。攻撃は公開から 86 分後に削除されましたが、大量にダウンロードされていました。影響を受けたパッケージは Solana および Ethereum ツールで広く使用されています。Rust チームは、メンテナが悪意のない行動をしていると考えており、そのデバイスや資格情報が侵害された可能性があります。
app_icon
ChainCatcher Building the Web3 world with innovations.

