BTC $64,638.53 +0.47%
ETH $1,812.35 +0.10%
BNB $591.65 +0.30%
XRP $0.9973 +4.67%
SOL $74.86 +3.41%
TRX $0.3086 +0.95%
DOGE $0.0597 +2.00%
ADA $0.1548 +1.65%
BCH $209.30 +0.21%
LINK $9.22 +1.12%
HYPE $68.77 +0.29%
AAVE $111.88 -0.06%
SUI $0.7317 +1.61%
XLM $0.1409 +2.82%
ZEC $948.20 +3.51%
AAPL $351.18 -0.23%
AMZN $260.57 +1.57%
GOOGL $283.07 +0.56%
MSFT $508.93 -1.35%
META $622.91 +0.33%
NVDA $161.29 +3.78%
TSLA $385.64 +2.62%
SNDK $831.52 +5.33%
INTC $56.38 +5.19%
SPCX $142.94 +4.83%
MU $738.79 +4.14%
AMD $520.07 +3.79%
BTC $64,638.53 +0.47%
ETH $1,812.35 +0.10%
BNB $591.65 +0.30%
XRP $0.9973 +4.67%
SOL $74.86 +3.41%
TRX $0.3086 +0.95%
DOGE $0.0597 +2.00%
ADA $0.1548 +1.65%
BCH $209.30 +0.21%
LINK $9.22 +1.12%
HYPE $68.77 +0.29%
AAVE $111.88 -0.06%
SUI $0.7317 +1.61%
XLM $0.1409 +2.82%
ZEC $948.20 +3.51%
AAPL $351.18 -0.23%
AMZN $260.57 +1.57%
GOOGL $283.07 +0.56%
MSFT $508.93 -1.35%
META $622.91 +0.33%
NVDA $161.29 +3.78%
TSLA $385.64 +2.62%
SNDK $831.52 +5.33%
INTC $56.38 +5.19%
SPCX $142.94 +4.83%
MU $738.79 +4.14%
AMD $520.07 +3.79%

暗号盗難

すべて
記事
速報

北朝鮮のハッカーがFaceDealer詐欺で暗号業者を攻撃:18ヶ月で4億ドル以上を盗む

市場の情報によると、北朝鮮のハッカーが「FaceDealer」手法を用いて暗号業界の関係者を攻撃し、18か月で4億ドル以上を盗んだ。攻撃者はターゲットがよく知っている業界の人々のTelegramまたはLinkedInアカウントをハイジャックし、なりすましの会議招待を送信して、ターゲットを自ら構築し制御する偽のZoomまたはTeams会議に誘導した。攻撃者はターゲットのカメラを秘密裏に録画し、後にその身分を悪用するために利用した。会議中の「招待者」の映像は実際には前の被害者の録画であり、攻撃者は偽の参加者や「相手があなたの声を聞こえない」などの言葉で圧力をかけた。その後、攻撃者は偽のエラーメッセージを表示し、ターゲットにいわゆる更新プログラムを実行させて悪意のあるプログラムを植え込み、ターゲットのコンピュータ、暗号ウォレット、ソーシャルアカウントを失わせた。FBIは900人以上の被害者に関連する録画を発見し、阻止したと述べており、被害者はすべて暗号、Web3、ネットワークセキュリティ分野のベテラン専門家である。FBIはまた、先月のバイナンスで約630億ドルが盗まれた事件を北朝鮮の「TraderTraitor」作戦に帰属させている;北朝鮮側は関連する非難を否定し、それを「ばかげた発言」と称している。

first_img スコットランドの男性、刑務所で270万ドルの暗号盗難を計画し、8年の刑を受ける

スコットランド高等法院は、29歳のロバート・バーに8年の懲役を言い渡しました。彼は、刑務所内で暗号通貨を盗む計画を立てたとして告発されており、関与した金額は最大200万ポンド(約270万ドル)に達します。同じ事件の被告であるショーン・ファビエ(26歳)とイアン・ドイル(37歳)は、いずれも重大な組織犯罪に関与したことを認め、それぞれ4年と5年の刑を言い渡されました。裁判官のロード・キュービーは、この事件が21世紀のコンピュータ技術と古典的な侵入盗に結びついていると述べました。裁判所の発表によると、バーの計画はファビエとドイルにエディンバラ近郊のミドロシアンにある住宅に侵入させ、被害者にコンピュータにリモートコントロールソフトウェアAnyDeskをインストールさせることでした。これにより、当時HMPエディンバラで21ヶ月の詐欺刑に服していたバーがコンピュータを遠隔操作し、暗号通貨を自分の管理するウォレットに転送できるようにするものでした。2024年4月17日の夜11時30分頃、2人はその住宅に到着しましたが、家主の夫婦はドアベルのカメラを通じて彼らを発見し、ドアを開けることを拒否したため、計画は失敗に終わりました。捜査官は、バーが2024年6月に押収された携帯電話から数ヶ月にわたる準備作業を復元しました。これには、被害者の特定、住宅の写真収集、下見が含まれており、携帯電話の情報には脅迫や暴力に関する明確な言及がありました。被害者は暗号スタートアップ企業の共同創設者であり、彼の仲間は2024年1月に侵入して暗号ウォレットを盗みましたが、PINコードが不足していたため資金を引き出すことができませんでした。検察はバーを「熟練したサイバー犯罪者」と呼びました。裁判官は11月17日に彼に対する重大犯罪予防命令を発令することを検討しており、バーは現在、潜在的な引き渡し問題のために拘留されています。Chainalysisの報告によると、2026年上半期にこの種の「レンチ攻撃」によって盗まれた金額は3000万ドルを超えています。

ZachXBT:アメリカの18歳のハッカーDritanが1900万ドルの暗号盗難とマネーロンダリング活動に関与している疑いがある

オンチェーン探偵のZachXBTは、アメリカの脅威行為者Dritan Kapllani Jrを暴露し、彼が約1900万ドルの暗号ユーザーを対象としたソーシャルエンジニアリングによる盗難活動に関与していると主張しています。ZachXBTは、Dritanが長期間にわたりソーシャルメディアで高級車、名品時計、プライベートジェット、ナイトクラブでの生活を自慢していると述べています。2026年4月23日、彼はDiscordの「Band 4 Band(B4B)」の音声チャットで、別のハッカーよりも裕福であることを証明するために、368万ドルの資産を持つExodusウォレットを公開しました。関連するETHアドレスは:0x4487db847db2fc99372a985743a26f46e0b2bba6です。ZachXBTは追跡を行い、このアドレスが2026年3月14日に発生した185BTC(約1300万ドル)のソーシャルエンジニアリングによる盗難事件と関連していることを発見しました。翌日、DritanのExodusウォレットにはそのうち約530万ドルの資金が送金されました。6週間後のB4B通話時点で、そのうち約160万ドルが使われたり、マネーロンダリングされたりしていました。アメリカ司法省は5月11日にTrenton Johnsonに対する刑事起訴状を解除し、彼が上述の185BTC盗難事件に関与したとして、最大40年の懲役を科される可能性があります。起訴状に記載された「共謀者1号(CC-1)」はDritanであるとされており、彼はまだ正式に起訴されていません。ZachXBTはさらに、Dritanが以前にアメリカ政府から4600万ドルを盗んだとして逮捕されたハッカーJohn Daghita(Lick)と関係があることを指摘しており、JohnはTelegramでDritanの古いウォレットアドレスを暴露していました。オンチェーン分析によると、このアドレスは2025年に発生した複数の高信頼度のソーシャルエンジニアリングによる盗難事件に関連しており、累計で585万ドル以上の金額が関与しています。ZachXBTは、Dritanが「The Com」ハッカーグループで長期間活動しており、未成年であったために以前は正式に起訴されていなかった可能性があると述べています。現在、彼は18歳になり、「借りた時間はついに終わるかもしれない」とのことです。

北朝鮮は暗号盗難の指控を否定し、今年中に5.7億ドル以上の盗難に関連していると指摘された。

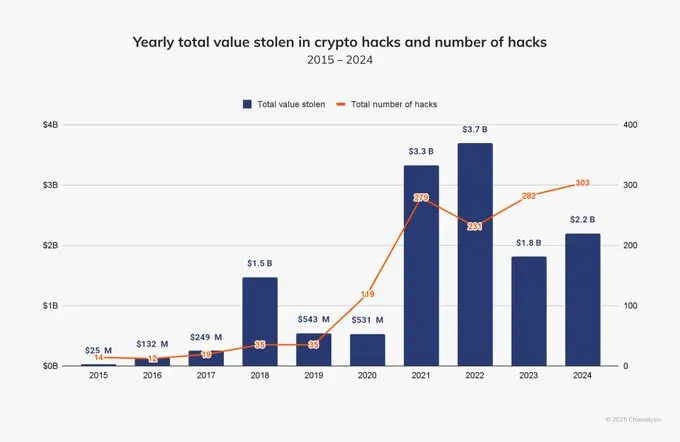
The Blockの報道によると、北朝鮮は外部からの暗号資産盗難への関与に関する非難を否定し、関連する主張を「荒唐無稽な中傷」および「政治的道具」と表現した。この声明は公式メディアによって発表され、国家利益を守るために必要な措置を講じることを強調している。しかし、ブロックチェーン分析機関TRM Labsのデータによると、北朝鮮に関連するハッカーグループは約5.77億ドルを盗んでおり、これは同期間の世界的な暗号盗難損失の約76%を占めている。その中にはKelpDAO(約2.92億ドル)とDrift Protocol(約2.85億ドル)に対する2件の重大な攻撃事件が含まれている。TRMは、関連する攻撃が主にLazarus Groupおよびその子組織に関連していると指摘している。2017年以降、北朝鮮に関連する暗号盗難の累計規模は60億ドルを超えている。アメリカおよび国際機関は、このような資金が軍事およびミサイルプロジェクトの支援に使用されていると広く考えている。一方、アメリカ財務省は最近、関連する個人および団体に対して制裁を実施しており、2024年に約8億ドルの違法資金の流出に関与している。

シンガポール政府は国民に対し、暗号通貨の盗難事件に対する警戒を呼びかけています。

ChainCatcher のメッセージによると、8world の報道では、シンガポール警察とサイバーセキュリティ局が共同声明を発表し、最近、不法者がさまざまな手段を用いて被害者の暗号通貨ウォレットから暗号通貨を盗む事例が観察されていると述べています。彼らがよく使う手段には以下が含まれます:ソーシャルメディア上で合法的な実体を装い、ギフトやプロモーション活動を餌にして、被害者にログイン情報などの個人情報を「確認」するよう求める。不法者は、暗号通貨会社のオーナーを装い、被害者のブロックチェーン分野での能力を評価する名目で、悪意のあるリンクを送信し、クリックすると自動的に被害者のウォレットから暗号通貨が移動される可能性があります。さらに、不法者はフィッシングサイト、ソフトウェアの脆弱性、スマートコントラクトなどを利用して、被害者のウォレットに侵入し、暗号通貨を転送することもあります。シンガポール政府は、一般市民に対して、ウォレットを保護するための予防措置を講じるよう呼びかけています。例えば:ハードウェアウォレットなどの安全性の高いオフラインストレージデバイスを使用すること;強力なパスワードと二段階認証を使用すること;定期的にアカウントを確認することなどです。自分が被害者になった疑いがある場合は、すぐに暗号通貨取引所に連絡し、可能な限り取引を停止またはアカウントを凍結すること;疑わしいトークンの承認を確認し、取り消すこと;影響を受けたウォレットの残りの暗号通貨を別のウォレットに移すこと;および関連当局に通報することが推奨されます。
app_icon
ChainCatcher Building the Web3 world with innovations.