BTC $64,143.92 -0.82%
ETH $1,804.33 -0.27%
BNB $584.20 -1.05%
XRP $0.9454 -1.21%
SOL $70.14 -1.57%
TRX $0.3044 -0.49%
DOGE $0.0582 -0.48%
ADA $0.1512 -1.36%
BCH $204.60 -1.66%
LINK $9.02 -1.94%
HYPE $66.16 -1.58%
AAVE $107.71 +1.17%
SUI $0.7097 -1.44%
XLM $0.1361 -1.93%
ZEC $852.33 -4.44%
AAPL $354.72 -0.48%
AMZN $261.19 -0.81%
GOOGL $288.27 -1.18%
MSFT $520.95 +0.24%
META $627.29 -0.90%
NVDA $159.30 -0.52%
TSLA $379.79 -1.84%
SNDK $813.20 -4.55%
INTC $55.77 -3.14%
SPCX $137.04 -1.03%
MU $728.12 -3.69%
AMD $507.06 -2.37%
BTC $64,143.92 -0.82%
ETH $1,804.33 -0.27%
BNB $584.20 -1.05%
XRP $0.9454 -1.21%
SOL $70.14 -1.57%
TRX $0.3044 -0.49%
DOGE $0.0582 -0.48%
ADA $0.1512 -1.36%
BCH $204.60 -1.66%
LINK $9.02 -1.94%
HYPE $66.16 -1.58%
AAVE $107.71 +1.17%
SUI $0.7097 -1.44%
XLM $0.1361 -1.93%
ZEC $852.33 -4.44%
AAPL $354.72 -0.48%
AMZN $261.19 -0.81%
GOOGL $288.27 -1.18%
MSFT $520.95 +0.24%
META $627.29 -0.90%
NVDA $159.30 -0.52%
TSLA $379.79 -1.84%
SNDK $813.20 -4.55%
INTC $55.77 -3.14%
SPCX $137.04 -1.03%
MU $728.12 -3.69%
AMD $507.06 -2.37%

朝鮮

すべて
記事
速報

北朝鮮のハッカーがFaceDealer詐欺で暗号業者を攻撃:18ヶ月で4億ドル以上を盗む

市場の情報によると、北朝鮮のハッカーが「FaceDealer」手法を用いて暗号業界の関係者を攻撃し、18か月で4億ドル以上を盗んだ。攻撃者はターゲットがよく知っている業界の人々のTelegramまたはLinkedInアカウントをハイジャックし、なりすましの会議招待を送信して、ターゲットを自ら構築し制御する偽のZoomまたはTeams会議に誘導した。攻撃者はターゲットのカメラを秘密裏に録画し、後にその身分を悪用するために利用した。会議中の「招待者」の映像は実際には前の被害者の録画であり、攻撃者は偽の参加者や「相手があなたの声を聞こえない」などの言葉で圧力をかけた。その後、攻撃者は偽のエラーメッセージを表示し、ターゲットにいわゆる更新プログラムを実行させて悪意のあるプログラムを植え込み、ターゲットのコンピュータ、暗号ウォレット、ソーシャルアカウントを失わせた。FBIは900人以上の被害者に関連する録画を発見し、阻止したと述べており、被害者はすべて暗号、Web3、ネットワークセキュリティ分野のベテラン専門家である。FBIはまた、先月のバイナンスで約630億ドルが盗まれた事件を北朝鮮の「TraderTraitor」作戦に帰属させている;北朝鮮側は関連する非難を否定し、それを「ばかげた発言」と称している。

first_img 米国司法省:北朝鮮のハッカーがディープフェイクのビデオ通話を利用して4億ドル以上の暗号資産を盗む

アメリカ合衆国司法省は木曜日、北朝鮮のハッカーが過去18ヶ月間にわたり、秘密録画されたビデオとAIによるディープフェイクを基にした社会工学的手法を通じて、4億ドル以上の暗号資産を盗んだと発表し、その活動に依存するインフラを押収したと発表しました。FBIはこの手法を「FaceStealer」と呼び、その核心はビデオ会議通話を罠に変えることです:ハッカーは以前に被害者から盗まれたアカウントを利用してターゲットを会議に誘い、信頼できる連絡先の事前録画されたカメラ映像を再生してその場にいるかのように見せかけ、ターゲットの信頼を得ます。このグループはまた、AIを利用して暗号および関連業界の著名人のディープフェイクビデオを生成し、詐欺をより説得力のあるものにします。ターゲットが警戒を緩めると、攻撃者は偽の技術的障害を作り出し、例えば相手が音声を聞こえないと主張し、いわゆる「修正」リンクを提供しますが、実際には悪意のあるソフトウェアを植え付けるためのものです。その後、ハッカーは被害者のウォレットを空にしたり、そのシステム権限を利用したりすることができ、時には数ヶ月から1年以上潜伏してから攻撃を行います。FBIは連邦捜査令状に基づき、900以上のFaceStealer被害者のカメラ映像を押収したと述べています。司法省はこの活動をSapphire Sleet、BlueNoroff、APT38などの北朝鮮関連組織と関連付け、これらのハッカーがオープンソースソフトウェア開発者をますます標的にしており、サプライチェーン攻撃の準備をしている可能性があると警告しました。同日、司法省はバイナンスの盗難事件の進展についても報告し、裁判所の許可を得て約64億ドルの盗まれた資産のうち、12億ドル以上を押収または制限したと述べ、これは現在凍結されている27億ドル以上の一部にあたります。FBIはこの盗難を北朝鮮の組織TraderTraitorに帰属させ、彼らが約25秒ごとに新しいウォレットを作成する速度でマネーロンダリングを行っていると述べました。北朝鮮は関与を否定し、FBIの結論は政治的挑発であると主張しています。

北朝鮮のハッカーがバイナンスの盗まれた資金を洗浄し、RUNEの24時間の上昇幅が約10%に達する。

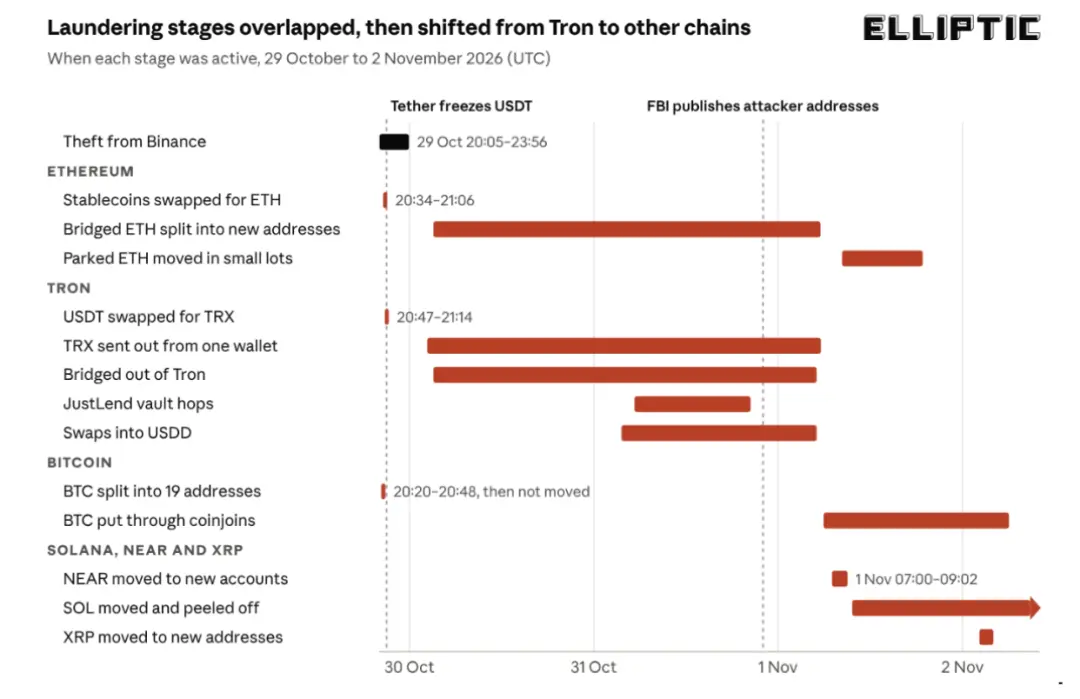
CoinDesk の報道によると、北朝鮮のハッカー組織 TraderTraitor は、分散型クロスチェーンプロトコル THORChain を通じて、バイナンスの 630 億ドルのハッキング事件の不正資金を移転しており、イーサリアムをビットコインに交換し、THORChain のネイティブトークン RUNE を過去 24 時間で約 10% 上昇させています。攻撃者はまず、盗まれた SOL を複数のウォレットに分散させ、USDC に交換してイーサリアムネットワークに転送し、その後 ETH を購入し、THORChain を通じて BTC にクロスチェーン交換しました。以前、攻撃者は一部の資金をトロンネットワークから THORChain に移転していました。オンチェーン調査機関 SomaXBT は、11 月 1 日時点で、攻撃者がこのプロトコルを通じて約 4830 万ドルを交換し、最終的に約 4270 万ドルを受け取り、手数料およびスリッページ損失が約 12% であると推定しています。アメリカの FBI は、10 月 29 日のバイナンスへの攻撃事件を TraderTraitor に帰属させ、THORChain のノードオペレーターおよび他の暗号サービスプロバイダーに関連するアドレスと資金をブロックするよう呼びかけています。BTC と ETH は USDT や USDC のように発行者によって凍結されることができないため、クロスチェーン交換は不正資金を回収する難易度を高めています。バイナンスは火曜日に、約 285 億ドルの盗まれた資金を凍結し、会社の資金を通じて影響を受けたトークンの約 98% を補填したと発表しました。オンチェーン分析機関 Elliptic は、現在不正資金は主に異なるアドレス間で移転しており、大規模に現金化されていない可能性があると考えており、攻撃者は今後、OTC 取引チャネルを通じて分割して現金化する可能性があります。

分析:疑わしい北朝鮮のハッカーがJupiter LendとCircleのクロスチェーンブリッジを通じて約146万ドルを移転した。Jupiterは資金の出所が切断されていないと述べている。
オンチェーンアナリスト @FabianoSolana が投稿したところによると、疑わしい北朝鮮のハッカーが Jupiter Lend と Circle のクロスチェーンブリッジを通じて約146万ドルの資金を移動させたとのことです。彼の分析によれば、資金は最初にFBIにマークされたSolanaウォレットアドレス(AffzFDで始まる)から出金され、中継ウォレットを経由して約35の一時的なアドレスに分散された後、再集約され、Jupiter Lendに預け入れられました。数分後、別の新しいウォレットから同額に近い金額が引き出されました。その後、資金はUSDCに交換され、Circleのクロスチェーンブリッジを通じてSolanaから出金され、Noble、dYdXを経由してSolanaネットワークの新しいアドレスに戻されました。関連する資金は16回の取引を通じて約146.34万ドルが出金され、さらに19回の取引を経て戻され、出金と戻しの金額は約10ドルの差がありました。このアナリストによれば、関連する資金は凍結されていないとのことです。これに対し、Jupiterの最高執行責任者Kash Dhandaは、現在の調査結果に基づいて、攻撃者はJupiter Lendを通じてのみ入金と出金の操作を行ったと述べ、以前のAave事件で盗まれたステーブルコインを利用して凍結できない資産を借り出したのとは異なるとしています。関連する資金の流れはLPトークンを通じて完全に追跡可能であり、資金の関連関係は切断されていないため、攻撃者がJupiter Lendを利用して資金の出所を洗浄したとは考えられないとしています。Jupiterのセキュリティチームは関連する資金の流れをリアルタイムで監視しています。記事執筆時点では、Circleが上述の資金移動および未凍結の理由について公に応答した形跡はありません。

北朝鮮は昨年のBybitの盗難に関与していることを否定し、アメリカが世論を誤導していると述べた。

朝中社によると、北朝鮮側はBinanceの盗難に関する声明を否定する中で、昨年アメリカが暗号通貨取引所Bybitで発生したハッキング事件の責任を北朝鮮に結びつけたことにも言及した。朝中社は、アメリカが国際世論を誤導し、世界各地で発生しているネット詐欺行為がすべて北朝鮮によるものであるという偽の印象を作り出していると述べ、これは北朝鮮に対する深刻な政治的挑発であるとした。北朝鮮は、ネット問題を政治化し、他国の内政に干渉する手段として利用しようとするあらゆる試みに断固反対し、これは北朝鮮民主主義人民共和国政府の一貫した政策立場であると述べた。朝中社はまた、国際社会が昨年アメリカの現政府が発足早々に違法に盗まれた暗号通貨資産を押収し、国家戦略備蓄として活用することを発表した事実を再考する必要があると述べた。朝中社は、盗まれた巨額の暗号通貨資金が回収された場合、誰の手に渡るのかを想像してみると、今回のハッキング事件の背後にある手がかりが見つかるかもしれないと指摘した。2025年2月21日、Bybitは大規模な盗難事件に遭い、総額約15億ドルに達した。アメリカのFBIおよび複数のオンチェーン分析機関は、その後、この事件を北朝鮮のLazarusグループ(TraderTraitor)に帰属させた。
app_icon
ChainCatcher Building the Web3 world with innovations.