BTC $63,659.35 -0.73%
ETH $1,801.53 +0.19%
BNB $591.08 +0.39%
XRP $0.9819 -1.23%
SOL $74.41 -0.09%
TRX $0.3124 +1.14%
DOGE $0.0593 -0.00%
ADA $0.1535 +0.69%
BCH $209.00 +0.61%
LINK $9.18 +0.33%
HYPE $68.26 -0.22%
AAVE $109.34 -1.29%
SUI $0.7274 +0.55%
XLM $0.1380 -1.78%
ZEC $947.25 +1.67%
AAPL $354.38 +1.02%
AMZN $274.51 +5.54%
GOOGL $294.91 +4.20%
MSFT $516.01 +1.62%
META $626.10 +1.02%
NVDA $154.10 -3.74%
TSLA $390.38 +1.64%
SNDK $818.93 -0.24%
INTC $57.27 +2.58%
SPCX $147.01 +3.30%
MU $743.62 +1.68%
AMD $548.02 +6.49%
BTC $63,659.35 -0.73%
ETH $1,801.53 +0.19%
BNB $591.08 +0.39%
XRP $0.9819 -1.23%
SOL $74.41 -0.09%
TRX $0.3124 +1.14%
DOGE $0.0593 -0.00%
ADA $0.1535 +0.69%
BCH $209.00 +0.61%
LINK $9.18 +0.33%
HYPE $68.26 -0.22%
AAVE $109.34 -1.29%
SUI $0.7274 +0.55%
XLM $0.1380 -1.78%
ZEC $947.25 +1.67%
AAPL $354.38 +1.02%
AMZN $274.51 +5.54%
GOOGL $294.91 +4.20%
MSFT $516.01 +1.62%
META $626.10 +1.02%
NVDA $154.10 -3.74%
TSLA $390.38 +1.64%
SNDK $818.93 -0.24%
INTC $57.27 +2.58%
SPCX $147.01 +3.30%
MU $743.62 +1.68%
AMD $548.02 +6.49%

北朝鮮ハッカー

すべて
記事
速報

北朝鮮のハッカーがバイナンスの盗まれた資金を洗浄し、RUNEの24時間の上昇幅が約10%に達する。

CoinDesk の報道によると、北朝鮮のハッカー組織 TraderTraitor は、分散型クロスチェーンプロトコル THORChain を通じて、バイナンスの 630 億ドルのハッキング事件の不正資金を移転しており、イーサリアムをビットコインに交換し、THORChain のネイティブトークン RUNE を過去 24 時間で約 10% 上昇させています。攻撃者はまず、盗まれた SOL を複数のウォレットに分散させ、USDC に交換してイーサリアムネットワークに転送し、その後 ETH を購入し、THORChain を通じて BTC にクロスチェーン交換しました。以前、攻撃者は一部の資金をトロンネットワークから THORChain に移転していました。オンチェーン調査機関 SomaXBT は、11 月 1 日時点で、攻撃者がこのプロトコルを通じて約 4830 万ドルを交換し、最終的に約 4270 万ドルを受け取り、手数料およびスリッページ損失が約 12% であると推定しています。アメリカの FBI は、10 月 29 日のバイナンスへの攻撃事件を TraderTraitor に帰属させ、THORChain のノードオペレーターおよび他の暗号サービスプロバイダーに関連するアドレスと資金をブロックするよう呼びかけています。BTC と ETH は USDT や USDC のように発行者によって凍結されることができないため、クロスチェーン交換は不正資金を回収する難易度を高めています。バイナンスは火曜日に、約 285 億ドルの盗まれた資金を凍結し、会社の資金を通じて影響を受けたトークンの約 98% を補填したと発表しました。オンチェーン分析機関 Elliptic は、現在不正資金は主に異なるアドレス間で移転しており、大規模に現金化されていない可能性があると考えており、攻撃者は今後、OTC 取引チャネルを通じて分割して現金化する可能性があります。

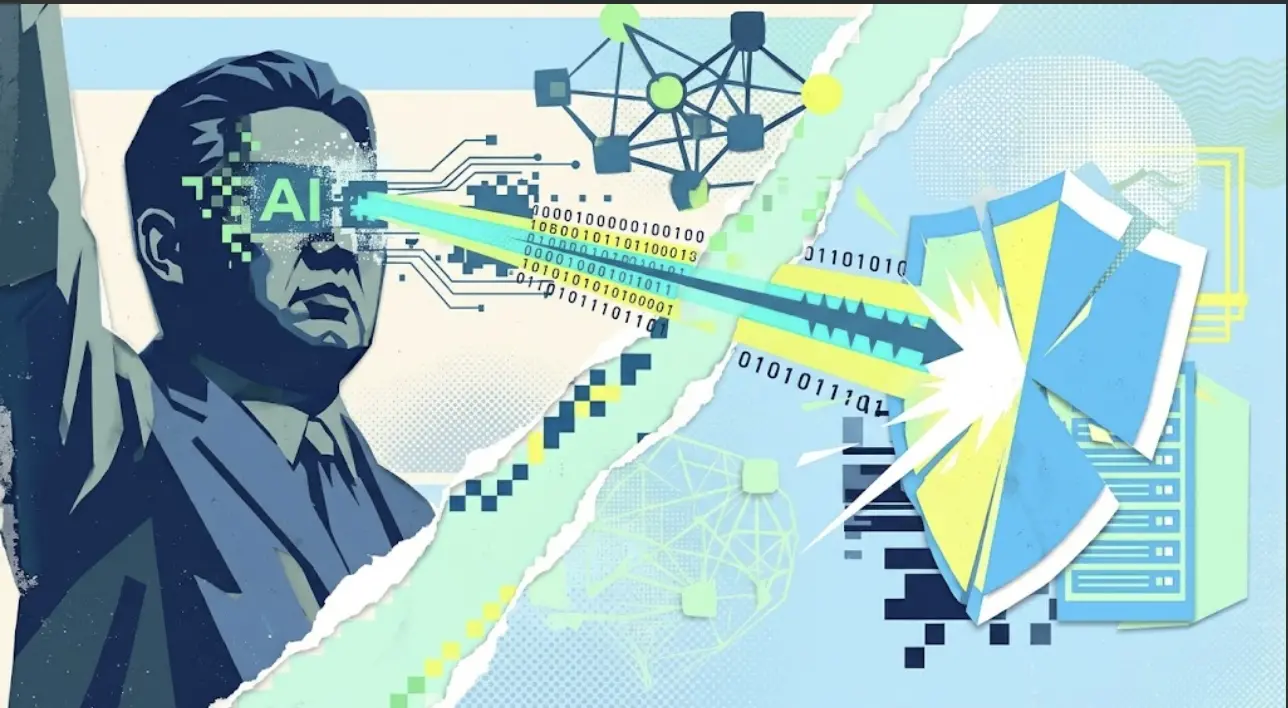
マイクロソフト:北朝鮮のハッカーがAIを用いてフィッシング文書を大量生成し、偽の求人と悪意のあるコードの開発が実現した

韓国聯合ニュースの報道によると、マイクロソフトの脅威インテリジェンスが29日に発表した報告書は、北朝鮮のハッカー組織が人工知能を利用して韓国のユーザーに対するサイバー攻撃を加速させていることを示しています。カスタマイズされたフィッシング文書、偽の求人、身分の偽装から、悪意のあるコードの開発やソフトウェアサプライチェーン攻撃にまで拡大しています。マイクロソフトは、8つの北朝鮮関連のハッカー組織のAIの採用レベルを評価しました。その中で3つは、四段階の中で最高の「運用定型」段階に達しており、AIを日常の攻撃プロセスに組み込んでいます。さらに4つは「加速」段階にあり、1つは「拡張」段階にあります。報告書によると、組織は今年の8月から9月にかけて、異なるターゲットに対して100以上のPDFフィッシング文書をカスタマイズして生成し、数分以内に数十件を大量に生産する事例が見られました。今年の6月8日から12日には、3社の偽装会社を利用して、AI、ブロックチェーン、サイバーセキュリティの専門家に対して偽の求人を発信するケースも発生しました。さらに、マイクロソフトは北朝鮮のハッカーがCursorなどのAIプログラミングツールを利用してコード生成、デバッグ、検出回避を支援している可能性があると分析しています。北朝鮮の情報総局傘下の「Onyx Sleet」(韓国側では安達利尔と呼ばれる)と「Pearl Sleet」は、10月下旬から実戦でオープンソースのAIペネトレーションテストフレームワークARTEXを使用しています。マイクロソフトは、上記の組織はAIを利用して攻撃の速度と効率を向上させているものの、完全に自律的な攻撃段階には達しておらず、企業に対して求職者の身分確認、フィッシング防止、悪意のあるコード検出を強化することを推奨しています。

first_img 北朝鮮のハッカーがHyperliquidで数千万ドルを移転、トランプがプラットフォームのアメリカ進出を推進

Arkham のブロックチェーンデータによると、北朝鮮国家支援のハッカー組織 Lazarus Group に関連するウォレットが、過去三週間で分散型永続契約取引プラットフォーム Hyperliquid 上で 3000 万ドル以上のビットコインを売却し、その資金をイーサリアムやソラナの購入に使用し、その後 Kraken、LBank、KuCoin などの中央集権取引所に移転した。Kraken は、業界をリードするコンプライアンスプログラムを維持し、制裁対象のウォレットに関連する資産を特定し阻止するためにオンチェーン活動を継続的に監視していると述べた。LBank と KuCoin は、関連するリスクは業界全体が直面する継続的な課題であり、公開されたオンチェーンデータが必ずしもプラットフォームレベルのコンプライアンス措置を反映しているわけではないと強調した。この事態が発生する中、トランプ政権は Hyperliquid を規制されたアメリカの金融システムに組み込むことを模索している。トランプは今月初めのホワイトハウスのイベントで、アメリカ商品先物取引委員会の委員長 Mike Selig が Hyperliquid をアメリカに完全にコンプライアンスを持って導入するための道筋を策定していると述べた。ブルームバーグの報道によれば、Kraken の親会社 Payward は Hyperliquid Labs とアメリカのトレーダーに永続契約を提供するための詳細な交渉を行っている。Hyperliquid は分散型永続契約分野の主導プラットフォームであり、ユーザーは従来のブローカーアカウントや KYC チェックなしで暗号ウォレットを直接接続して取引できる。DefiLlama のデータによると、その累積永続契約取引量は 5 兆ドルを超え、現在の未決済契約は約 133 億ドルである。

人類は安全事件調査報告を発表しました:メインネットブリッジは影響を受けておらず、攻撃ツールと手段は北朝鮮のハッカーの特徴を持っています。
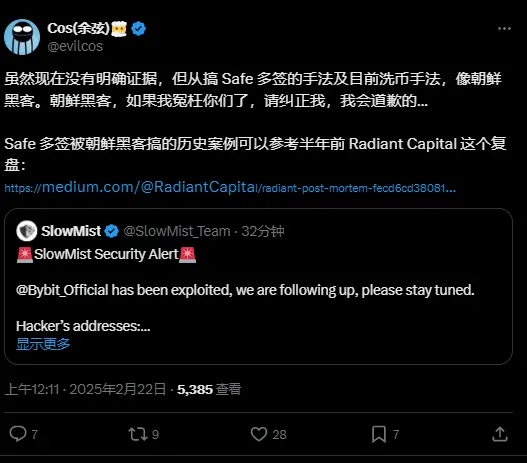
HumanityはQuantstampの独立調査報告を発表し、その中でHトークンのセキュリティ事件において攻撃者が北朝鮮のハッカーの特徴を持つツールと手法を使用し、フィッシングメールでBithumb取引所を装ってコミュニケーションを行い、プロジェクトの取締役に悪意のある添付ファイルをクリックさせ、そのデバイスにリモートコントロールのトロイの木馬を展開し、最終的に完全なデスクトップ制御権限とウォレットの秘密鍵を取得したことが明らかになりました。その後、イーサリアムとBNBチェーン上でオンチェーン攻撃を行い、イーサリアム側では秘密鍵を盗んで契約をアップグレードし、約1.4118億枚のHを移転し、BSC側ではProxyAdmin契約を乗っ取り、新たなトークンを鋳造しました。盗まれた資産はその後、UniswapとPancakeSwapで約8時間にわたり継続的に売却され、流動性と市場価格に明らかな影響を与えました。現在、イーサリアム側のHトークン契約は凍結されており、メインネットブリッジには影響がありませんが、BSCのデプロイは攻撃者に制御されており、依然として鋳造権限を持っています。チームは取引所およびセキュリティ関係者と協力して、今後の処置と復旧計画を進めており、ユーザーには偽の「補償/受け取り」リンクに注意するよう警告しています。また、今後の進展については公式チャンネルを通じて発表することを示しています。以前、Humanity Protocolは攻撃を受け、Humanity財団のメンバーの秘密鍵が漏洩し、3100万ドル以上の資金が盗まれました。

Radiant Capitalの攻撃事件の更新、北朝鮮のハッカーが元請負業者を装ってマルウェアを送信し攻撃を実施

ChainCatcher のメッセージによると、Cointelegraph の報道で、Radiant Capital は 12 月 6 日に更新された調査報告書で、サイバーセキュリティ会社 Mandiant が評価した結果、今回の攻撃は北朝鮮(DPRK)に関連する脅威行為者によるものであると高度に確信していると述べています。このプラットフォームによると、Radiant の開発者の一人が 9 月 11 日に、"信頼できる前の請負業者" からの圧縮ファイルを含む Telegram メッセージを受け取り、彼らが計画している新しい仕事についてフィードバックを求められました。調査の結果、このメッセージは前の請負業者を装った北朝鮮と結びついた脅威行為者からのものである疑いがあります。"この ZIP ファイルは、他の開発者にフィードバックを求める際に共有され、最終的にマルウェアを送信し、その後の侵入を容易にしました"。Radiant Capital は、この事件に関与した脅威行為者を "UNC4736" と呼び、北朝鮮の主要な情報機関である情報総局(RGB)に関連しているとされ、ハッカーグループ Lazarus Group の一派であると推測されています。以前の報道によると、クロスチェーン貸付プロトコル Radiant Capital はサイバー攻撃を受け、5000 万ドル以上の損失を被りました。
app_icon
ChainCatcher Building the Web3 world with innovations.