BTC $62,928.03 -0.23%
ETH $1,779.88 +0.69%
BNB $586.79 +0.50%
XRP $0.9731 -0.70%
SOL $74.15 +0.47%
TRX $0.3101 +0.58%
DOGE $0.0588 -0.35%
ADA $0.1535 +0.72%
BCH $208.27 -0.04%
LINK $9.07 -0.38%
HYPE $68.90 +2.19%
AAVE $105.29 -2.32%
SUI $0.7178 -0.13%
XLM $0.1340 -3.53%
ZEC $914.76 -0.68%
AAPL $349.66 -1.24%
AMZN $259.67 -2.89%
GOOGL $279.41 -1.61%
MSFT $503.03 -1.48%
META $601.11 -2.63%
NVDA $148.52 -2.58%
TSLA $377.55 -2.21%
SNDK $770.74 -0.56%
INTC $56.31 +3.21%
SPCX $137.84 -4.60%
MU $700.91 -0.29%
AMD $481.00 -7.92%
BTC $62,928.03 -0.23%
ETH $1,779.88 +0.69%
BNB $586.79 +0.50%
XRP $0.9731 -0.70%
SOL $74.15 +0.47%
TRX $0.3101 +0.58%
DOGE $0.0588 -0.35%
ADA $0.1535 +0.72%
BCH $208.27 -0.04%
LINK $9.07 -0.38%
HYPE $68.90 +2.19%
AAVE $105.29 -2.32%
SUI $0.7178 -0.13%
XLM $0.1340 -3.53%
ZEC $914.76 -0.68%
AAPL $349.66 -1.24%
AMZN $259.67 -2.89%
GOOGL $279.41 -1.61%
MSFT $503.03 -1.48%
META $601.11 -2.63%
NVDA $148.52 -2.58%
TSLA $377.55 -2.21%
SNDK $770.74 -0.56%
INTC $56.31 +3.21%
SPCX $137.84 -4.60%
MU $700.91 -0.29%
AMD $481.00 -7.92%

マルウェア攻撃

すべて
記事
速報

ブラジルのWhatsAppマルウェア攻撃は暗号財布と銀行口座を標的にしています。

据 Cointelegraph 报道,Trustwave のサイバーセキュリティ研究チーム SpiderLabs の最新レポートによると、「Eternidade Stealer」と呼ばれる銀行トロイの木馬が WhatsApp を通じてブラジルで大規模に拡散しています。攻撃者は、偽の政府プログラム通知、宅配情報、投資グループなどのソーシャルエンジニアリング手法を利用して、ユーザーに悪意のあるリンクをクリックさせるように仕向けています。一度クリックされると、マルウェアはデバイスに感染し、WhatsApp アカウントを乗っ取り、自動的に被害者の連絡先リストに拡散します。このトロイの木馬は、ブラジルの複数の銀行、フィンテック企業、暗号通貨取引所のログイン資格情報をスキャンして盗むことができます。検出を避けるために、このマルウェアは固定サーバーアドレスではなく、プリセットの Gmail アカウントを使用して指示を受け取ります。セキュリティ専門家は、信頼できる連絡先からのものであっても、すべてのリンクに対して警戒を怠らず、ソフトウェアを更新してこのような攻撃から身を守ることを推奨しています。

北朝鮮のハッカーがNimを利用してMACデバイスに対するマルウェア攻撃を行い、暗号ウォレットとTelegramデータを狙っている。

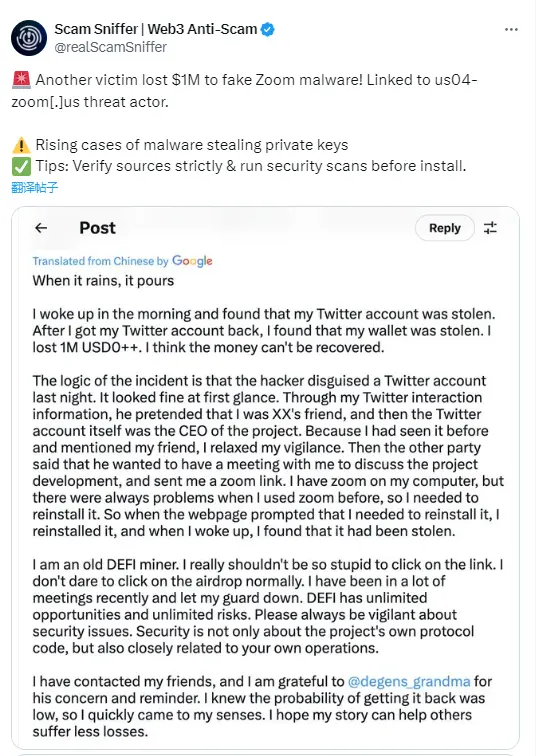
ChainCatcher のメッセージによると、ネットセキュリティ会社 Sentinel Labs が水曜日に発表した報告書では、北朝鮮のハッカーが Apple デバイスを対象とした新型マルウェアを使用して暗号通貨会社を攻撃していることが示されています。ハッカーは、Telegram などのインスタントメッセージングアプリで信頼できる人物を装い、偽の Zoom 更新ファイルを送信し、実際には「NimDoor」と呼ばれるマルウェアをインストールさせています。このマルウェアは、珍しい Nim プログラミング言語で書かれており、Apple のメモリ保護機構を回避し、暗号通貨ウォレットやブラウザのパスワードを狙った情報窃取プログラムを展開することができます。Nim 言語は、Windows、Mac、Linux 上で変更なしに実行でき、コンパイル速度が速く、検出が難しいため、サイバー犯罪者の新たな好物となっています。マルウェアには、Telegram の暗号化されたローカルデータベースおよび復号鍵を盗むスクリプトも含まれており、セキュリティスキャンを回避するために、アクティベーション前に 10 分間待機します。

macOSの新型マルウェア攻撃に警戒:偽装アプリがパスワードや暗号財布データを盗む

ChainCatcher のメッセージによると、Forbes の報道で、研究者たちは macOS ユーザーを対象としたマルウェア攻撃が4ヶ月間活発であることを確認しました。この攻撃は、ビデオ会議アプリに偽装したマルウェアを通じて、Keychain 内のパスワードや Google Chrome、Brave、Opera などのブラウザのセッションクッキー、暗号通貨ウォレットの情報を盗みます。Cado Security Labs のタラ・グールドによれば、攻撃者は AI 生成のコンテンツを利用して偽のウェブサイトやソーシャルメディアアカウントを作成し、信頼できる企業に偽装しています。被害者は、Telegram などのプラットフォームを通じて接触し、ブロックチェーンや暗号通貨のビジネスチャンスについて話し合います。ファイルがインストールされた後、ユーザーに macOS のパスワードを入力するように促し、データの窃取をさらに実施します。セキュリティ専門家は、特にビジネス関連の不審なリンクに対して警戒を高めるようユーザーに勧めています。Intego VirusBarrier などの防護ツールを使用することで、このような脅威に効果的に対抗できます。
app_icon
ChainCatcher Building the Web3 world with innovations.