QRコードをスキャンしてダウンロードしてください。
ホームページ
速報
深さ
カレンダー
データ
発見する
BTC
$64,545.83
-0.09%
ETH
$1,810.16
-0.28%
BNB
$593.50
+0.46%
XRP
$0.9740
+2.17%
SOL
$74.44
+4.13%
TRX
$0.3076
+0.81%
DOGE
$0.0593
+1.19%
ADA
$0.1530
+0.79%
BCH
$209.85
+1.09%
LINK
$9.22
+1.40%
HYPE
$68.95
+0.09%
AAVE
$111.72
+2.57%
SUI
$0.7291
+2.14%
XLM
$0.1402
+2.53%
ZEC
$959.71
+6.07%
AAPL
$350.24
-0.97%
AMZN
$259.52
+0.12%
GOOGL
$283.55
-0.42%
MSFT
$509.26
-2.10%
META
$621.10
-0.83%
NVDA
$160.81
+2.52%
TSLA
$384.37
+1.00%
SNDK
$827.60
+1.34%
INTC
$56.17
+3.56%
SPCX
$142.82
+3.62%
MU
$736.25
+1.29%
AMD
$516.19
+0.93%
BTC
$64,545.83
-0.09%
ETH
$1,810.16
-0.28%
BNB
$593.50
+0.46%
XRP
$0.9740
+2.17%
SOL
$74.44
+4.13%
TRX
$0.3076
+0.81%
DOGE
$0.0593
+1.19%
ADA
$0.1530
+0.79%
BCH
$209.85
+1.09%
LINK
$9.22
+1.40%
HYPE
$68.95
+0.09%
AAVE
$111.72
+2.57%
SUI
$0.7291
+2.14%
XLM
$0.1402
+2.53%
ZEC
$959.71
+6.07%
AAPL
$350.24
-0.97%
AMZN
$259.52
+0.12%
GOOGL
$283.55
-0.42%
MSFT
$509.26
-2.10%
META
$621.10
-0.83%
NVDA
$160.81
+2.52%
TSLA
$384.37
+1.00%
SNDK
$827.60
+1.34%
INTC
$56.17
+3.56%
SPCX
$142.82
+3.62%
MU
$736.25
+1.29%
AMD
$516.19
+0.93%
ホームページ
記事
速報
専題
専門コラム
ナレッジベース
カレンダー
市場
チャート
イベント
ツールナビゲーション
ラザルス
すべて
記事
速報
クアイ・ドン:ZachXBTは、バイナンスが盗まれたのは北朝鮮のラザルスによるものではないかと推測しています。
暗号 KOL Kuai Dong(2016 年に業界入り)によると、オンチェーン追跡者 ZachXBT は、今回の攻撃でバイナンスから 58.75 億ドルを盗んだのは、北朝鮮人民軍総参謀部情報局に属する Lazarus Group であると推測しています。Kuai Dong はまた、この組織の過去の関連盗難結果を挙げています。日本の DMM 取引所から約 3 億ドル、インドの WazirX 取引所から約 2.3 億ドル、Bybit から約 15 億ドル、オンチェーンプロトコル Kelp DAO から約 2.92 億ドル、そして Bitget から約 3.8 億ドルです。彼はさらに、バイナンスはそのうち約半分の資産を回収したが、ビットコインやイーサリアムなどの回収は難易度が高いと述べ、ハッカーの最終目標は資産を北朝鮮に流入させることであるとしています。ZachXBT は関連する議論の中で、この件は北朝鮮の Lazarus Group に関係している可能性が高いと返信しました。公開情報によると、10 月 30 日前後にバイナンスの関連ホットウォレットで大規模な資産流出が発生し、クロスチェーンでの統計は約 55 億から 62 億ドルに達しています。赵长鹏は、確かにハッキングされたように見えると述べ、実際の純損失は若干 10 億ドルを超える可能性があるが、全額を補償するつもりであると述べました。
2026-10-30
Kuai Dong
ZachXBT
Lazarus
Binance
ハッカー
データ:ハッカー組織ラザルスグループが262.2枚のBTCを移転し、1664万ドルの価値。
チェーン上のアナリスト Ai 姨の監視によると、ハッカー組織 Lazarus Group は2時間前に262.2枚のBTCを新しいアドレスに移転し、価値は1,664万ドルで、洗浄を計画している可能性があります。現在、この組織はチェーン上で7,306万ドルを超える資産を保有しており、主にBTC、USDT、ETHが含まれています。
2026-08-13
BTC
USDT
ETH
上院議員ルミスがCLARITY法案を推進し、ラザルスグループなどの暗号犯罪活動に対抗する
Bitcoin.com の報道によると、アメリカの上院議員シンシア・ルミスは、CLARITY 法案が国会の休会前に上院投票を完了するよう強く推進しています。この法案の第 303 条は、財務省に対して外国の司法管轄区域にデジタル資産に関する特別制裁を実施する権限を与え、第 305 条は取引所に対して疑わしい取引に対して最長 180 日間の凍結を実施することを許可しています。オンチェーンデータによると、北朝鮮のラザルスグループは2026年上半期に約6.43億ドルを盗み、これは同期間の世界の暗号資産盗難総額(9.72億ドル)の3分の2を占めています。これには4月にDrift Protocolに対して行った2.85億ドルの攻撃や、KelpDAOのクロスチェーンブリッジに対する2.92億ドルの攻撃が含まれています。この組織は2019年以降、累計で67.5億ドルを盗んでいます。現在、Galaxy ResearchはCLARITY法案が2026年内に通過する確率を30%に引き下げています。この法案は60票を獲得する必要があり、つまり少なくとも7人の民主党議員が党を超えて支持する必要があります。
2026-07-27
CLARITY法案
ラザルスグループ
デジタル資産制裁
研究:北朝鮮のハッカー組織LazarusがGit Hooksを利用してマルウェアを隠蔽
OpenSourceMalwareの研究によると、北朝鮮のハッカー集団Lazarusは「感染性面接」や「TaskJacker」などの開発者を狙った悪意のある活動に新しい手法を採用し、第二段階のローダーをGit Hooksのpre-commitスクリプトに隠しています。「感染性面接」は、この組織が偽の暗号通貨/DeFi分野の採用プロセスを通じて、開発者を悪意のあるコードリポジトリをクローンさせる一連の攻撃活動であり、最終的に暗号資産や資格情報を盗みます。研究者は、面接プロセスの一環としてコードリポジトリをクローンするよう求められた開発者に対し、このようなリスクに警戒するように勧めており、個人のブラウザ設定、SSHキー、暗号ウォレットをマウントしないように、隔離された環境で実行することを推奨しています。
2026-05-09
オープンソースマルウェア
ラザルス
悪意のある活動
北朝鮮のハッカー組織Lazarusが過去一年で最も多く使用した攻撃手法は標的型フィッシングです。
AhnLab が発表した『2025年ネットワーク脅威トレンドと2026年セキュリティ展望』レポートによると、北朝鮮背景のハッカー組織 Lazarus が過去12ヶ月で最も多く言及されており、主に「標的型フィッシング」を利用して攻撃を実施し、講演会の招待や面接のリクエストなどのメールに偽装してターゲットを誘導しています。レポートでは、Lazarus が今年2月21日の Bybit のハッキング事件(損失14億ドル)や最近の韓国取引所 Upbit の3000万ドルの脆弱性攻撃など、複数の重大な攻撃の主要な容疑者と見なされていると述べています。AhnLab は、セキュリティを向上させるために、企業は定期的なセキュリティ監査、迅速なパッチ更新、従業員教育の強化を含む多層防御システムを構築する必要があると述べています。同社はまた、個人ユーザーに対して多要素認証の使用、未知のリンクや添付ファイルの慎重な取り扱い、個人情報の過度な露出の回避、公式チャネルからのみコンテンツをダウンロードすることを推奨しています。AhnLab は、AI アプリケーションの普及に伴い、攻撃者が識別が難しいフィッシングメール、偽装ページ、ディープフェイクコンテンツを生成しやすくなるため、今後関連する脅威がさらに複雑化する可能性があると指摘しています。(Cointelegraph)
2025-12-01
ハッカー組織
ラザルス
サイバーセキュリティ
標的型フィッシング
北朝鮮の組織LazarusがLykkeから2280万ドルの暗号通貨を盗んだとされ、プラットフォームが倒産した。
ChainCatcher のメッセージによると、The Telegraph の報道では、英国に登録された暗号通貨プラットフォーム Lykke がハッカーによって約 1700 万ポンド(約 2280 万ドル)のビットコインとイーサリアムを盗まれ、運営を停止し、今年 3 月に清算を余儀なくされたとのことです。英国財務省傘下の OFSI の報告によれば、ハッカーは北朝鮮の Lazarus 組織に属しており、資金は軍事および核プロジェクトに使用されているとのことです。Lykke の創設者リチャード・オルセンは破産を宣告され、事件は現在も調査中です。
2025-08-18
ラザルス
リッケ
暗号通貨
ハッカー
北朝鮮
北朝鮮のハッカー組織ラザルスグループが攻撃対象を個人投資家にシフトし、ある商人から520万ドル以上を盗みました。
ChainCatcher のメッセージによると、Finance Feeds が報じたところによれば、北朝鮮のハッカー組織 Lazarus Group は最近、攻撃対象を個人投資家にシフトし、5 月 24 日に悪意のあるソフトウェアを通じてある商人から 520 万ドル以上を盗みました。盗まれた資金は、取引所のウォレット、マルチシグウォレット、外部アカウントなど、複数のウォレットタイプに関与しています。ブロックチェーンアナリストの ZackXBT は、ハッカーがミキサー Tornado Cash を通じて約 1000 ETH を移転したことを追跡しました。セキュリティ専門家は、個人投資家に対して防護措置を講じることを推奨しています:ハードウェアウォレットを使用して大額の資産を保管する、二要素認証を有効にする、定期的にソフトウェアのパッチを更新する、疑わしいリンクに注意する、定期的に取引記録を確認する。この攻撃は、同組織が機関を対象とする戦略から個人投資家にシフトしたことを示しています。
2025-05-29
ラザルスグループ
ETH
Manta Networkの創設者が、LazarusがZoomを利用してフィッシング攻撃を仕掛けた疑いを暴露しました。
ChainCatcher のメッセージによると、Cointelegraph が報じたところでは、Manta Network の共同創設者 Kenny Li が高度に複雑なフィッシング攻撃を明らかにしました。攻撃者は Zoom のビデオ通話中に実際のチームメンバーの映像を使用し、悪意のあるソフトウェアをダウンロードさせようとしました。Li は、ビデオ通話中に相手のカメラがオンで顔の映像がリアルであったが、音声が聞こえず、システムが Zoom の更新とスクリプトファイルのダウンロードを促すメッセージを表示したため、警戒を強めたと述べています。彼は、この攻撃が北朝鮮国家に支援されたハッカー集団 Lazarus によって行われた可能性があると考えています。攻撃者は Telegram で身分証明を求められた後、すぐにすべてのメッセージを削除し、ブロックしました。
2025-04-18
マンタネットワーク
ラザルス
ズーム
北朝鮮のハッカー組織ラザルスグループは、13562枚のBTCを保有しており、その保有量はエルサルバドルやブータンを超えています。
ChainCatcher のメッセージによると、Bitcoin.com News が報じたところによれば、北朝鮮のハッカーグループ Lazarus Group は Bybit を攻撃した後、一部の盗難資産をビットコインに換金し始めた。データによると、このグループは現在 13562 BTC を保有しており、価値は約 11.4 億ドルである。これにより、北朝鮮のビットコイン保有量は増加し続けており、現在はエルサルバドル(6117 BTC)やブータン(10635 BTC)を超え、世界でビットコインを最も保有する政府機関の中で第3位となっている。アメリカ(198109 BTC)とイギリス(61245 BTC)に次ぐ。
2025-03-16
北朝鮮のハッカー
ラザルスグループ
Bitcoin
データ:LazarusはTHORChainを通じて2.4億ドル以上をマネーロンダリングし、THORChainの首席開発者は辞任を余儀なくされた。
ChainCatcher のメッセージによると、Arkham のデータによれば、現在までに Lazarus Group としてマークされたウォレットは、THORChain を通じて 2.4 億ドル以上の ETH を移転しています。これらの資金は主にネイティブ BTC に交換されています。さらに、THORChain のチーフデベロッパー @Pluto9r が退職を発表しました(在任 4 年)。THORChain ネットワークのコアバリデーター TCB(@1984_is_today)は、THORChain の活動の大部分が人類史上最大の金融盗難事件に起因しており、北朝鮮のハッカーによるマネーロンダリング活動から来ていることを明らかにしました。これは国家安全保障の問題になるでしょう。以前の報道によれば、現在 THORChain は債務超過の危機に直面しており、貯蓄と貸付機能は停止されており、2 億ドルの債務危機に対処するために株式トークンを発行する計画があります。
2025-02-28
ラザルス
THORChain
マネーロンダリング
ETH
BTC
Cyvers:北朝鮮のハッカー組織ラザルスグループがビットコインETFを新たな攻撃対象にする可能性
ChainCatcher のメッセージによると、Cointelegraph が報じたところによれば、サイバーセキュリティの専門家は、悪名高い北朝鮮のハッカー組織「Lazarus Group」がアメリカのビットコイン ETF を新たな攻撃対象として狙っている可能性があると警告しています。Cyvers 社のGTM 戦略副社長 Michael Pearl は、潜在的な巨額のリターンのために、ハッカーがアメリカのビットコイン ETF に注意を向ける可能性があると述べています。Dune のデータによると、アメリカの ETF は現在、521 億ドル相当のビットコインを保有しており、これはハッカーにとって魅力的なターゲットです。Pearl は、ETF 提供者だけでなく、それに関連するすべての企業も攻撃のリスクにさらされる可能性があると警告しており、したがって ETF の脆弱性は迅速に解決する必要がある問題であり、さもなければ「スーパー ハッカー」事件が発生する可能性があるとしています。
2024-09-11
ビットコイン ETF
ラザルスグループ
サイバーズ
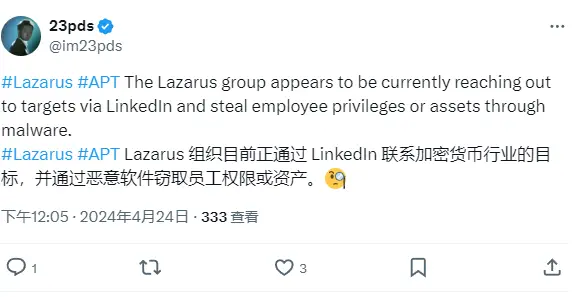
慢雾 CISO:Lazarus は LinkedIn を通じて暗号業界のターゲットに接触し、マルウェアを使って従業員の権限や資産を盗んでいます。
ChainCatcher のメッセージによると、SlowMist の最高情報セキュリティ責任者(CISO)23pds は、Lazarus 組織が現在 LinkedIn を通じて暗号通貨業界のターゲットに接触し、マルウェアを使用して従業員の権限や資産を盗んでいると述べています。まず、彼らは LinkedIn を通じてターゲット企業の管理者や人事担当者に接触し、React/ブロックチェーン開発者としての求職を偽って申し出ます。次に、攻撃者は経験豊富な求職者を名乗り、自分のリポジトリへのアクセスを招待し、関連コードを実行してそのレベルを確認させますが、実際にはそのリポジトリには悪意のあるコードスニペットが含まれています。
2024-04-24
慢雾
ラザルス
北朝鮮のハッカー集団ラザルスグループ、6年間で30億を盗む
暗号通貨を盗むことに加えて、北朝鮮のハッカーは暗号通貨のマイニングも学びました。
2023-12-04
ラザルスグループ
北朝鮮のハッカー
SWIFT
暗号通貨マイニング
北朝鮮のハッカー集団ラザルスグループ、6年間で30億ドルの暗号通貨を盗む
防犯意識を高め、資産の安全に注意してください。
2023-12-02
暗号化セキュリティ
Lazarus Group
韓国市場
ハッカー事件
北朝鮮のハッカー組織ラザルスグループは、過去1年間で暗号通貨のクロスチェーンブリッジを通じて9億ドル以上をマネーロンダリングした。
ChainCatcher のメッセージによると、韓国聯合ニュースの報道では、過去1年間に北朝鮮のハッカー組織 Lazarus Group がクロスチェーンブリッジを通じて9億ドル(約1.2兆ウォン)以上の暗号通貨をマネーロンダリングしており、これは過去1年間にクロスチェーンブリッジを通じて行われたマネーロンダリングの総額(70億ドル)の約7分の1に相当します。
2023-10-07
ラザルスグループ
クロスチェーンブリッジマネーロンダリング
Balancerのフロントエンド攻撃者は、北朝鮮のハッカー組織Lazarusに関連している。
ChainCatcher のメッセージによると、PeckShield の監視により、Balancer のフロントエンド攻撃者が THORChain を通じて約 14.5 枚のイーサリアムを約 0.868 枚のビットコインに交換したことが確認されました。ビットコインを受け取った bc1qt8 で始まるアドレスは、ビットコインを bc1q2h で始まるアドレスに転送しましたが、bc1q2h で始まるアドレスは、以前の Stake.com 攻撃者が資産を移転する際に使用した bc1q94 で始まるビットコインアドレスと相互作用があります。以前、アメリカ連邦捜査局(FBI)は、Lazarus Group が Stake.com 攻撃事件に責任があると認定しました。
2023-09-20
バランサー
ラザルス
慢雾:北朝鮮のLazarusグループが使用しているドメイン名とマルウェアサンプルを発見しました。
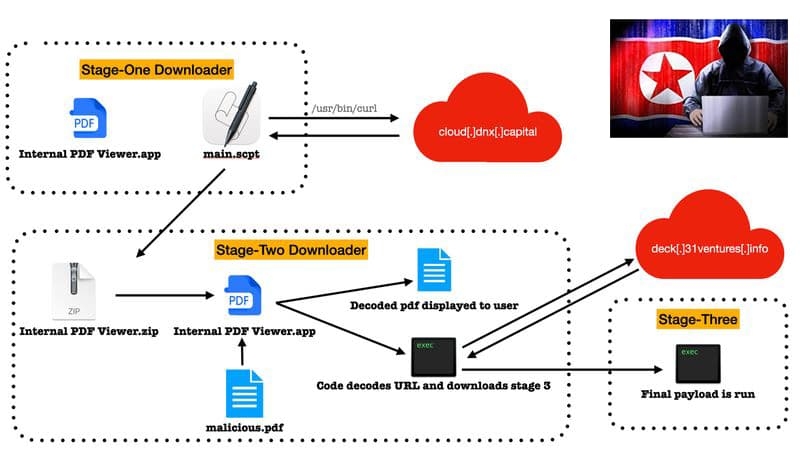
ChainCatcher のメッセージ、最近、SlowMist はパートナーと共同で、北朝鮮の Lazarus グループが暗号通貨業界に対して行っている大規模な APT 攻撃活動を発見しました。報告によると、その攻撃手法は以下の通りです:まず、身分を偽装し、実人認証を通じて審査担当者を欺き、真の顧客となります。その後、実際に入金を行います。この顧客の身分を隠れ蓑にして、その後、複数の公式担当者や顧客(攻撃者)とのコミュニケーションのタイミングで、公式担当者に対して Mac または Windows 用のカスタマイズされたトロイの木馬を精密に投入します。権限を取得した後、内部ネットワーク内で横移動を行い、長期間潜伏することで資金を盗む目的を達成します。
2023-09-12
ラザルス
北朝鮮
APT
ラザルスグループが社会工学攻撃を通じてCoinsPaidから3700万ドルを盗んだ
ChainCatcher のメッセージによると、ハッカー組織 Lazarus Group は、エストニアに本社を置く暗号決済プロバイダー CoinsPaid から 3700 万ドルを盗むために 6 ヶ月間のソーシャルエンジニアリング攻撃を行いました。CoinsPaid は、今年の 3 月に、CoinsPaid のエンジニアが「ウクライナの暗号処理スタートアップ」と称される企業から技術インフラに関する問題リストを受け取ったと述べています。6 月と 7 月の間に、エンジニアたちは偽の仕事のオファーを受け取りました。CoinsPaid の報告によると、7 月 22 日、ある従業員は高収入の仕事の面接を受けていると思い込み、いわゆる技術テストの一環としてマルウェアをダウンロードしました。ハッカー組織は、CoinsPaid のチームメンバーや会社の構造など、考えられるすべての詳細を理解するために 6 ヶ月を費やしました。その従業員が悪意のあるコードをダウンロードしたとき、ハッカーは CoinsPaid のシステムにアクセスできるようになり、ソフトウェアの脆弱性を利用して承認リクエストを偽造し、CoinsPaid のホットウォレットから資金を引き出すことに成功しました。
2023-08-08
ラザルスグループ
コインズペイド
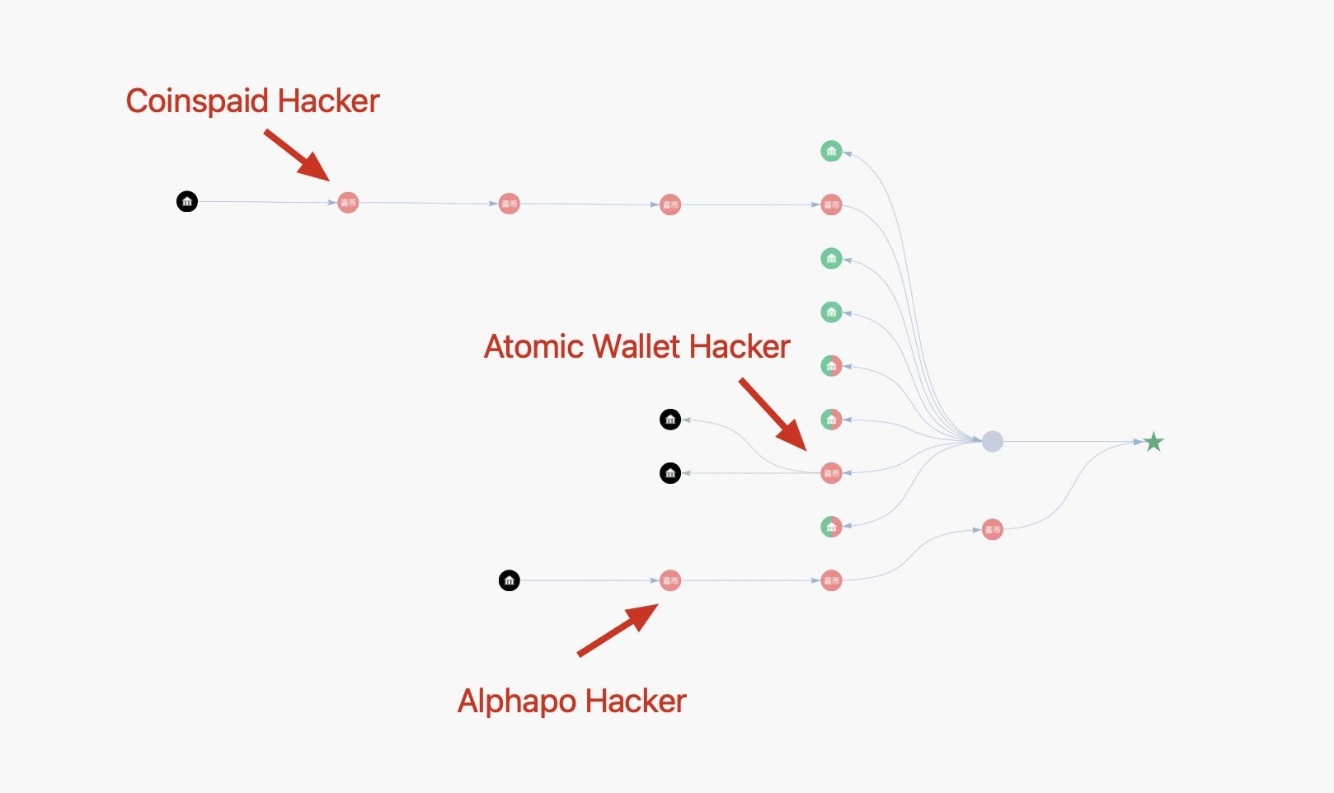
慢雾:CoinsPaid、Atomic と Alphapo の攻撃者は、いずれも北朝鮮のハッカー組織ラザルスグループである。
ChainCatcher のメッセージによると、SlowMist は、CoinsPaid、Atomic、Alphapo の攻撃者が北朝鮮のハッカー組織 Lazarus Group である可能性があると発表しました。SlowMist は、TGGMvM で始まるアドレスが Alphapo の事件に関連する TJF7md で始まるアドレスから約 1.2 億 TRX を受け取ったと述べています。また、TGGMvM で始まるアドレスは 7 月 22 日に TNMW5i で始まるアドレスと TJ6k7a で始まるアドレスから Coinspaid のホットウォレットからの資金を受け取ったこともあります。そして、TNMW5i で始まるアドレスは Atomic の攻撃者が使用したアドレスからの資金を受け取ったことがあります。(出典リンク)
2023-07-26
CoinsPaid
Atomic
Alphapo
Lazarus Group
ハッキング
アメリカ財務省は、北朝鮮のハッカー集団ラザルスグループを支援した3人の北朝鮮人に制裁を課しました。
ChainCatcher のメッセージによると、CoinDesk が報じたところでは、アメリカ財務省の制裁監視機関が、Lazarus Group を支持する3人の北朝鮮人を禁止しました。Lazarus Group は、暗号通貨を盗むことで知られる北朝鮮のハッカーグループです。財務省によると、制裁を受けた2人の Cheng Hung Man と Wu Huihui は、Lazarus に暗号通貨取引の便宜を提供する店頭取引業者であり、3人目の Sim Hyon Sop は他の財務支援を提供していました。(出典リンク)
2023-04-24
アメリカ
ハッカー
ChainCatcher
Building the Web3 world with innovations.
Launch App