BTC $62,931.49 -2.42%
ETH $1,779.02 -1.52%
BNB $580.82 -1.93%
XRP $0.9624 -1.63%
SOL $73.67 -1.71%
TRX $0.3101 +0.86%
DOGE $0.0586 -1.16%
ADA $0.1514 -1.33%
BCH $205.37 -1.88%
LINK $9.06 -1.82%
HYPE $66.81 -2.77%
AAVE $109.33 -1.96%
SUI $0.7208 -1.29%
XLM $0.1363 -2.91%
ZEC $907.97 -4.67%
AAPL $354.08 +0.95%
AMZN $269.70 +4.04%
GOOGL $285.60 +1.16%
MSFT $511.77 +0.84%
META $618.10 -0.32%
NVDA $151.91 -3.48%
TSLA $385.56 +0.69%
SNDK $787.58 -3.04%
INTC $55.60 -0.16%
SPCX $144.77 +1.99%
MU $718.68 -0.82%
AMD $535.16 +4.55%
BTC $62,931.49 -2.42%
ETH $1,779.02 -1.52%
BNB $580.82 -1.93%
XRP $0.9624 -1.63%
SOL $73.67 -1.71%
TRX $0.3101 +0.86%
DOGE $0.0586 -1.16%
ADA $0.1514 -1.33%
BCH $205.37 -1.88%
LINK $9.06 -1.82%
HYPE $66.81 -2.77%
AAVE $109.33 -1.96%
SUI $0.7208 -1.29%
XLM $0.1363 -2.91%
ZEC $907.97 -4.67%
AAPL $354.08 +0.95%
AMZN $269.70 +4.04%
GOOGL $285.60 +1.16%
MSFT $511.77 +0.84%
META $618.10 -0.32%
NVDA $151.91 -3.48%
TSLA $385.56 +0.69%
SNDK $787.58 -3.04%
INTC $55.60 -0.16%
SPCX $144.77 +1.99%
MU $718.68 -0.82%
AMD $535.16 +4.55%

攻撃手法

すべて
記事
速報

バイナンスのセキュリティ責任者:数ヶ月後に63億ドルの盗難事件が発生することを警告していた偽の面接コード攻撃手法

バイナンスの最高セキュリティ責任者Jimmy Suは、7月のインタビューで、偽の求人面接が従業員を誘導し、会社のデバイス上で悪意のあるコードを実行させる可能性があり、それによってデバイスが制御され、認証情報が盗まれ、内部ネットワークへの侵入に使用されると述べました。9月、バイナンスのソフトウェアエンジニアが偽の面接で悪意のあるプログラミング作業を仕事用のコンピュータにダウンロードしました。バイナンスの初期調査によると、この事件は10月の盗難事件の多段階攻撃の一環となりました。Jimmy Suは、攻撃者が一見正常な技術評価のステップを利用してアンチウイルスツールを回避する可能性があることも指摘しました。バイナンスのその後の調査によると、悪意のある作業のインストーラーは、難読化などの回避手段を通じてエンドポイントセキュリティツールを回避しました。バイナンスは、今年これまでに57件の北朝鮮に関連する疑わしいサイバー脅威を阻止したと述べており、約5日ごとに1件の割合です。10月の攻撃発生後、バイナンスはデバイスとアクセス制御を強化し、影響を受けたウォレットシステムと内部AIツールを再構築し、エンドポイント保護と開発環境のセキュリティへの投資を増加させたと述べています。

北朝鮮のハッカー組織Lazarusが過去一年で最も多く使用した攻撃手法は標的型フィッシングです。

AhnLab が発表した『2025年ネットワーク脅威トレンドと2026年セキュリティ展望』レポートによると、北朝鮮背景のハッカー組織 Lazarus が過去12ヶ月で最も多く言及されており、主に「標的型フィッシング」を利用して攻撃を実施し、講演会の招待や面接のリクエストなどのメールに偽装してターゲットを誘導しています。レポートでは、Lazarus が今年2月21日の Bybit のハッキング事件(損失14億ドル)や最近の韓国取引所 Upbit の3000万ドルの脆弱性攻撃など、複数の重大な攻撃の主要な容疑者と見なされていると述べています。AhnLab は、セキュリティを向上させるために、企業は定期的なセキュリティ監査、迅速なパッチ更新、従業員教育の強化を含む多層防御システムを構築する必要があると述べています。同社はまた、個人ユーザーに対して多要素認証の使用、未知のリンクや添付ファイルの慎重な取り扱い、個人情報の過度な露出の回避、公式チャネルからのみコンテンツをダウンロードすることを推奨しています。AhnLab は、AI アプリケーションの普及に伴い、攻撃者が識別が難しいフィッシングメール、偽装ページ、ディープフェイクコンテンツを生成しやすくなるため、今後関連する脅威がさらに複雑化する可能性があると指摘しています。(Cointelegraph)

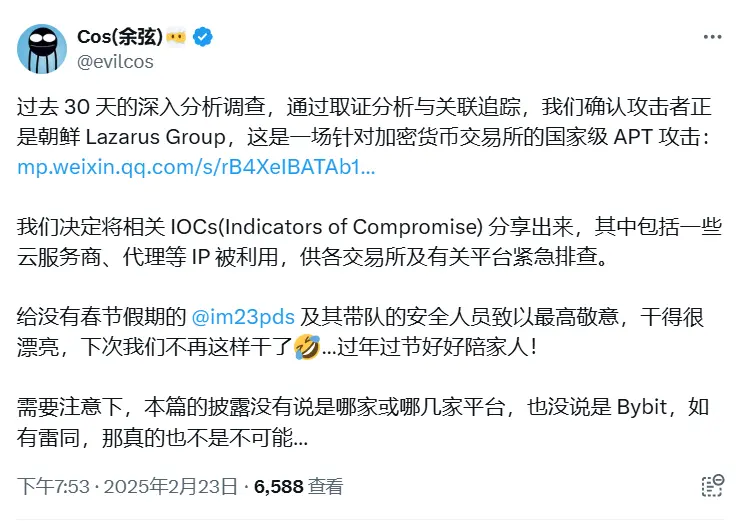
慢雾余弦:CEXの盗難事件の攻撃者が北朝鮮のハッカーLazarus Groupであることを確認し、その攻撃手法を明らかにしました。

ChainCatcher のメッセージによると、SlowMist の創設者である余弦はソーシャルプラットフォームで次のように述べています。「証拠分析と関連追跡を通じて、CEX の盗難事件の攻撃者が北朝鮮のハッカー組織 Lazarus Group であることを確認しました。これは暗号通貨取引プラットフォームに対する国家レベルの APT 攻撃です。関連する IOC(Indicators of Compromise)を共有することに決定しました。その中にはいくつかのクラウドサービスプロバイダーやプロキシなどの IP が利用されています。注意が必要なのは、本記事の開示ではどのプラットフォームであるかは言及されておらず、Bybit であるとも言っていません。もし類似の事例があれば、それは本当に不可能ではありません。」攻撃者は pyyaml を利用して RCE(リモートコード実行)を行い、悪意のあるコードを配信し、ターゲットのコンピュータやサーバーを制御しました。この方法はほとんどのウイルス対策ソフトウェアの検出を回避しました。パートナーと情報を同期した後、さらに複数の類似の悪意のあるサンプルを取得しました。攻撃者の主な目標は、暗号通貨取引プラットフォームのインフラを侵入し、ウォレットの制御を取得し、その結果としてウォレット内の大量の暗号資産を不正に移転することです。SlowMist は Lazarus Group の攻撃方法を明らかにするまとめ記事を発表し、社会工学、脆弱性の悪用、権限の昇格、内部ネットワークへの侵入、資金移転などの一連の戦術を分析しました。また、実際のケースに基づいて APT 攻撃に対する防御の提案をまとめ、業界に参考を提供し、より多くの機関がセキュリティ防護能力を向上させ、潜在的な脅威の影響を減少させることを願っています。
慢雾余弦:CEXの盗難事件の攻撃者が北朝鮮のハッカーLazarus Groupであることを確認し、その攻撃手法を明らかにしました。
app_icon
ChainCatcher Building the Web3 world with innovations.