BTC $64,173.23 -1.03%
ETH $1,798.79 -1.06%
BNB $589.32 -0.59%
XRP $0.9881 +2.10%
SOL $74.42 +1.52%
TRX $0.3095 +1.31%
DOGE $0.0593 +0.25%
ADA $0.1530 -1.01%
BCH $208.12 -1.38%
LINK $9.16 -0.75%
HYPE $68.63 -0.87%
AAVE $111.44 -1.40%
SUI $0.7254 -1.18%
XLM $0.1404 +0.77%
ZEC $938.01 -0.73%
AAPL $351.19 -0.14%
AMZN $260.02 +0.31%
GOOGL $283.07 -0.37%
MSFT $507.88 -1.90%
META $618.34 -1.07%
NVDA $160.31 +1.53%
TSLA $384.11 +0.71%
SNDK $822.96 -0.02%
INTC $55.86 +1.18%
SPCX $142.44 +2.39%
MU $731.67 -0.34%
AMD $514.53 -0.95%
BTC $64,173.23 -1.03%
ETH $1,798.79 -1.06%
BNB $589.32 -0.59%
XRP $0.9881 +2.10%
SOL $74.42 +1.52%
TRX $0.3095 +1.31%
DOGE $0.0593 +0.25%
ADA $0.1530 -1.01%
BCH $208.12 -1.38%
LINK $9.16 -0.75%
HYPE $68.63 -0.87%
AAVE $111.44 -1.40%
SUI $0.7254 -1.18%
XLM $0.1404 +0.77%
ZEC $938.01 -0.73%
AAPL $351.19 -0.14%
AMZN $260.02 +0.31%
GOOGL $283.07 -0.37%
MSFT $507.88 -1.90%
META $618.34 -1.07%
NVDA $160.31 +1.53%
TSLA $384.11 +0.71%
SNDK $822.96 -0.02%
INTC $55.86 +1.18%
SPCX $142.44 +2.39%
MU $731.67 -0.34%
AMD $514.53 -0.95%

助記詞

全部
文章
快訊

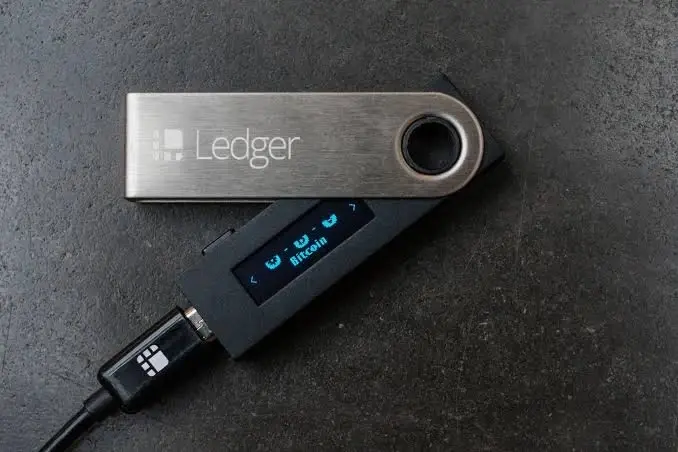
硬體錢包經銷商 CryptoBilis 宣布暫停 Ledger 設備銷售,配合資金損失調查

ChainCatcher 消息,硬體錢包經銷商 CryptoBilis 發佈通知稱,由於 Ledger 正在調查一起涉及東南亞用戶的資金損失事件,該公司已暫停所有 Ledger 設備的銷售與發貨,並正配合 Ledger 的調查。Ledger 此前表示,正調查從該經銷商處購買產品的東南亞用戶報告的資金損失,作為預防措施已要求 CryptoBilis 暫停相關設備的銷售與發貨,並建議過去 90 天內從其購買設備的用戶,若尚未完成初始化則暫不要設置。CryptoBilis 提醒,已完成設置的用戶應遵循 Ledger 建議,將資產轉移至使用新助記詞生成的新 Ledger 簽名設備。其強調,助記詞須由設備在初始化時自行生成並由用戶親手抄寫;若設備附帶已印好或寫好的助記詞卡片或紙張,或助記詞曾被他人看到,應將該錢包視為不安全,且不要向任何人透露助記詞或 PIN 碼。通知還提示警惕聲稱可協助追回損失資金的第三方,此類提議多為騙局。對於已發生資金損失的用戶,CryptoBilis 建議通過其官方客服渠道聯繫,並提供訂單編號、購買時間與地點、設備序列號、受影響錢包地址及交易 ID,同時保留設備與包裝,不要重置或丟棄,並建議向警方報案。該公司稱不會向用戶發送要求連接錢包、輸入助記詞或安裝軟體的鏈接。

first_img Socket 曝光 77 個 Firefox 惡意錢包擴展,40 個確認竊取助記詞

ChainCatcher 消息,据 Decrypt 報導,安全公司 Socket 發布研究結果,將 77 個 Firefox 擴展身份關聯到其稱為"越位錢包盜竊工廠"的惡意活動,其中 40 個已確認存在惡意行為。這些擴展偽裝成 OKX、Rabby Wallet、TronLink 等 Web3 產品,通過偽造錢包介面誘導用戶導入錢包,或使用修改版真實錢包代碼,在用戶輸入時竊取助記詞和私鑰。Mozilla 簽名記錄顯示該活動從 3 月 9 日持續至 8 月 3 日,Socket 報告時仍有多個擴展在線。其中約半數擴展展示逼真的錢包介面並要求用戶導入現有錢包,從而截獲輸入的助記詞或私鑰;另有 13 個是 Rabby 的修改版本,在正常運作的同時將錢包存儲的帳戶數據發送至外部伺服器;還有 5 個專門收集已保存的憑證和剪貼板內容。此外,37 個擴展偽裝成密碼生成器、暗黑模式切換、VPN、貨幣轉換器和筆記工具,實際運行共享同一硬編碼憑證的體育比分應用。9 個已確認的惡意擴展最初以足球、籃球等比分應用形式發布,後續更新才替換為錢包竊取代碼。Socket 將該活動命名為"越位錢包盜竊工廠",但提醒尚未確認所有擴展背後由同一操作者控制。Socket 團隊表示,任何在這些擴展中輸入過助記詞或私鑰的用戶都應視為"永久洩露",並立即將資金轉移至新錢包,因為卸載擴展無法撤銷已發送到別處的助記詞。
app_icon
ChainCatcher 與創新者共建Web3世界