8600万ドルの蒸発の背後:Ledgerのサプライチェーンの危機とハードウェアウォレットの最も脆弱な部分
 核心的な視点

 しかし、安全の境界がチップから自宅の玄関先の配送にまで拡大すると、ユーザーが最後にできる防御線は、実際には「お金を急いで入れないこと」だけかもしれません。
著者:谷昱,ChainCatcher
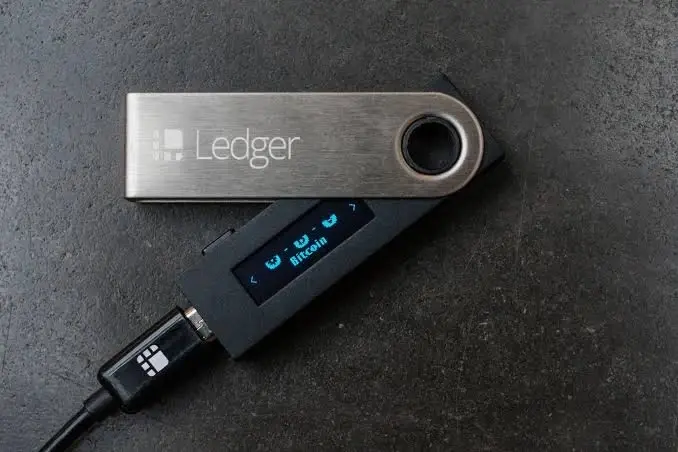
ある人が80枚のビットコインを新しく購入したLedgerに転送しました。デバイスは公式認定のディーラーから購入され、リカバリーフレーズは手書きで金庫に保管されています。このビットコインは9月29日に入金され、購入コストは約520万ドルで、一時的に138万ドルの利益が出ました。10月9日05:54(UTC)、80枚のBTCが一度の取引で全て転送されました。
彼は教科書が要求するすべてのことを正しく行いました。
同じ日の午前中、XとReddit上で類似の報告が続出しました:あるユーザーのLedger Staxが約10万USDT転送され、リカバリーフレーズも同様に手書きで金庫に保管されていました。これらのユーザーの共通点はただ一つ------デバイスはすべて東南アジアのディーラーCryptoBilisから購入されたことです。
10月9日13:32(UTC)、Ledgerは調査中であることを確認し、CryptoBilisに対してすべてのLedgerデバイスの販売と出荷を一時停止するよう要求しました;90日以内にこのルートからデバイスを購入したユーザーは、まだ初期化していない場合は初期化せず、すでに初期化した場合は直ちに新しいリカバリーフレーズで生成した新しいデバイスに資産を移動するべきです。
一、損失規模は9000万ドルを超える可能性
損失がどれほど大きいかは、現在のところオンチェーンでの推定のみです。
オンチェーン調査員Specterは12:24に最初に10の集約アドレスを公開し、ビットコイン、イーサリアム、トロンをカバーし、損失は8600万ドルを超えると推定しました;別の調査員tanuki42はそのうち8つのアドレスを挙げ、7200万ドルを超えると示しました;SlowMistのMistTrackはデジタルが「9000万ドルに近づいている」と述べました;Bitqueryは311のウォレットをカバーし、約9290万ドルを推定し、そのうちイーサリアムは約4200万、ビットコインは約1760万、USDTは約1650万です。Arkhamはこれらのアドレスを「Ledger Theft」としてマークし、金曜日の午後までに、マークされたアドレスには約7150万ドルが残っており、最大のポジションには約2940万ドルのETH、1750万ドルのBTC、1360万ドルのUSDD、1080万ドルのUSDTが含まれています。
総額よりも注目すべきは被害者のプロファイルです。Lookonchainは、あるアドレスが3週間前にデバイスを購入し、700万USDTを入金した後、報告の10時間前に全て転送されたことを監視しました。これは今回の最大の単一取引かもしれません;他の3つのマークされたビットコインアドレスは13:44(UTC)に合計約211枚のBTCを保有しており、その時点で転出はありませんでした。Chain INKの統計によると、今回の事件には約98のウォレットが関与し、平均して各ウォレットは約89万ドルです。
これは小口投資家が数百ドルを失ったわけではありません。これは誰かが貯蓄を入れたタイプのウォレットです。
これを今年の別の事件と一緒に見ると、分布の違いが総額よりも問題を示しています。7月、Coldcardはファームウェアの乱数欠陥によりリカバリーフレーズが推測可能になり、約1.11億ドルの損失が発生しましたが、5200以上のウォレットに分散しており、平均して各ウォレットは約2.1万ドルでした;一方、CryptoBilisのこの事件は1日も経たずに第2位(約8700万ドル)にランクインしましたが、約98のウォレットにしか関与しておらず、平均は89万ドルに近いです。
Coldcardの事件は広く撒かれた網でしたが、今回は精密な収穫です。この分布自体が「埋め込まれたモジュール」の推測を支持しています:攻撃者は改造された各デバイスで生成されたリカバリーフレーズを把握しているため、資金が入ってくるのを待ってから動き、狙うべきものを選んでいます。Lookonchainが監視した80枚のBTCは、デバイスの中で静かに10日間横たわった後、一度に転送されました。
二、デバイスを分解した後:スクリーンのフラットケーブル上のマイクロコントローラー
Ledgerは攻撃メカニズムを明らかにしていませんが、すでにデバイスを分解した人がいます。
最も具体的な説明はMt.Goxの前CEO、Mark Karpelèsから来ています。彼は自分が受け取ったデバイスがマレーシアから来たもので、アマゾンで半額で出品されており、彼が注文した日本ではなくマレーシアから発送されたことが最初の警告でした。分解後、彼はスクリーンのパッドがあるべき位置に隠されたモジュールを発見しました:一本のアンテナの単線、短くされたバッテリーまたは取り除かれたスクリーンパッドから生じたスペース、eSIMを搭載したLTEモジュール、そしてデバイスのSPIバスに接続されたマイクロコントローラーです。
彼の判断は、このマイクロコントローラーがLedgerが128×64のスクリーンで使用するフォントを認識し、リカバリーフレーズ設定画面をロックし、ユーザーが書き写す際に逐次表示されるリカバリーフレーズをテキストとしてLTEで送信することができるというものでした。
SlowMistの最高情報セキュリティ責任者23pdsは、対応する技術的な経路を示しました:攻撃者はデバイス内部にマイクロコントローラーを追加し、スクリーンのSPIデータラインに接続します;リカバリーフレーズはセキュリティチップ内で生成された後、スクリーンに表示されてユーザーが書き写すために提供され、悪意のあるモジュールはスクリーン出力の各文字を同期して記録し、内蔵のLTEまたはeSIMを通じて送信します。彼は、セキュリティチップの役割は秘密鍵が直接読み取られたりエクスポートされたりするのを防ぐことですが、スクリーンに表示されている内容を制御することはできないと強調しました------リカバリーフレーズがスクリーンに表示される数秒間が攻撃のウィンドウです。
これがこの事件の最も常識に反する点を説明しています:これらのデバイスはLedgerの真偽確認を通過することができます。なぜなら、セキュリティチップは本物であり、確かに正しくリカバリーフレーズを生成し、正常に署名を行うからです。ただし、それは「見られている」だけです。ファームウェアも同様に検出できません。なぜなら、埋め込まれたモジュールはスクリーンの更新時にのみリスニングするからです。つまり、唯一の検出方法は------デバイスを分解することです。
他の2つの可能性も同様に存在します:1つは事前に設定されたリカバリーフレーズ------攻撃者が事前に電源を入れ、設定し、書き写し、再封印し、ユーザーは「新しいデバイスを設定している」と思っているが、実際には相手がすでに把握しているフレーズを使用している場合;もう1つはフィッシングです。開発者の0xQuitは、一部の被害者がフィッシングによって犠牲になった可能性があると考えており、「Ledgerがハッキングされた」と直接言うのは無責任だと述べています。
三、「公式認定」の背書は販売資格であり、サプライチェーンではない
CryptoBilisは野良の店ではありません。
それは2020年にクアラルンプールで設立され、Ledgerの公式ウェブサイトのディーラーリストに明記された公式認定ディーラーであり、マレーシア、インドネシア、フィリピンをカバーし、Ledgerの他にTrezor、OneKey、Tangem、SafePalも販売しています。
問題はまさにここにあります。ユーザーは業界が教える安全基準に従っています:公式サイトから直接購入できない場合は「公式認定ディーラー」を探します。しかし、認定はこの会社の販売資格を裏付けるものであり、倉庫内の各デバイスの完全性や、各従業員の手元での取り扱いを保証するものではありません。デバイスは工場から出て、物流を経て、倉庫を通り、仕分けされ、ディーラーに渡り、最終的に自宅に届けられます。このチェーンのいずれかの環節で、妨害、分解、復元される可能性があります------Karpelèsのデバイスの熱収縮膜は無傷でした。
一度デバイスがLedgerの管理を離れると、「認定」の言葉は物理的な保障を提供しなくなります。
さらに微妙なのはタイムラインです。新たに開示された会社の記録によると、CryptoBilisは今年の3月に買収され、中国の黒竜江省に登録された「佳铭」という人物が8月3日から会社の100%の株式を保有しています。前共同創業者は3月の買収を確認し、元株主はその後すべての運営、管理、行政職務から退き、引き継ぎ後は会社の実際の運営を把握できなくなったと述べています。また、現管理層に対して透明性を持って処理するよう促しました。深潮TechFlowの報道によれば、買収者は前幹部と秘密保持契約を結び、取引の詳細を開示することを制限しており、その有効期限は10月19日までです------事件が10月9日に発生した時、前幹部は法的に買収の詳細を自由に話すことができませんでした。
現在、株式の変更とデバイスの盗難との関連を示す確固たる証拠はありません、Ledgerも販売を停止しただけで、いかなる告発も行っていません。
10月10日、CryptoBilisはマレーシア、フィリピン、インドネシアのすべての店舗およびオンラインチャネルでの各ブランドのハードウェアウォレットの販売と出荷を一時停止し、ユーザーに対して:リカバリーフレーズはデバイスが初期化時に自動生成され、ユーザーが手書きで書き写す必要があり、デバイスに印刷されたり書かれたりしたリカバリーフレーズカードが付属している場合は安全ではないと見なすべきであると警告しました。
また、CryptoBilisも今年唯一の問題のあるチャネルではありません。9月、Trezorはその物流請負業者ShipMonkが侵害され、約8.1万人のアメリカの顧客の本名、電話番号、住所が漏洩したことを認めました;今年1月、Ledgerは決済処理業者Global-eが一部の公式サイトの購入者の名前と連絡先情報を漏洩したことを明らかにしました。これらの事件自体は直接的にコインを失うことはありませんでしたが、「誰がいつハードウェアウォレットを受け取ったか」というリストを攻撃者に何度も渡しました。
過去3ヶ月、コールドストレージの最も脆弱な環節はコードから物流に移行しました。
四、回収、自救、そして最も安価なアドバイス
回収のウィンドウが閉じつつあります。
MistTrackによると、Tetherは関連アドレスで大量のUSDTを凍結しました;攻撃者はすぐにUSDTをUSDDに交換し始めました------これはTetherが凍結できないトロンのステーブルコインです。Onchain Lensによると、すでに430.2枚のETH(約107万ドル)が4つのウォレットを通じてTornado Cashに入っています。ビットコインとイーサリアムには凍結スイッチがなく、資金が一度離れると、取引所だけが残ります。
SlowMistとSecurity Allianceは救助の窓口を開設しており、後者は関連アドレスに資金が転送されたユーザーにSEAL 911緊急対応チームに連絡するよう呼びかけています。
業界が提供するアドバイスの中で、最も実用的なものの一つはCZからのものです。彼はこれが「特定のディーラーに限定されたサプライチェーン攻撃」であると判断し、具体的な行動計画を示しました:
「ハードウェアウォレット(または新しいソフトウェアウォレット)を購入した後、数週間置いてから、意味のある金額を転送してください。この数週間の間に関連するニュースを継続的に監視してください……ハードウェアが改造されている可能性があり、ソフトウェアの公式サイトも攻撃されている可能性があります。自己管理は追加の責任を意味します。」
この「隔離期間」の論理は技術的なものではなく、情報的なものです:もし一群のデバイスがディーラーに届けられた時点で既に手が加えられていた場合、オンチェーンのアナリストは最初の盗難を発見し警告を発するまでに時間が必要です------この2週間は自分自身のために買った時間です。
しかし、この事件が本当に書き換えたのは「自己管理」という言葉の境界です。
過去10年間、業界は自己管理の安全な物語をほぼすべて暗号学とハードウェアに基づいて構築してきました:セキュリティチップ、EAL5+、PIN消去、オープンソース監査。これらはすべて破られていません。破られたのは工場から自宅までのその道------物流業者、倉庫、ディーラー、配達員で構成され、ユーザーが検証できない任意の環節です。
ハードウェアウォレットが約束するのは「秘密鍵はデバイスから決して離れない」ということです。この事件の皮肉は、秘密鍵は確かにデバイスから離れたことはない------それはただユーザーに見せるための数秒間、多くの人に見られただけです。
そして、安全の境界がチップから自宅の玄関先の配送にまで広がると、ユーザーが最後にできる防御線は、実際には「お金を急いで入れないこと」だけかもしれません。
 リスク警告