BTC $63,930.14 -1.44%
ETH $1,797.40 -0.99%
BNB $588.85 -0.31%
XRP $0.9691 +1.60%
SOL $73.01 +2.29%
TRX $0.3071 +0.57%
DOGE $0.0593 -0.00%
ADA $0.1534 +0.12%
BCH $208.77 +0.56%
LINK $9.16 +0.24%
HYPE $68.27 +0.03%
AAVE $110.36 +2.86%
SUI $0.7236 +0.43%
XLM $0.1390 +1.25%
ZEC $923.37 +3.42%
AAPL $351.35 -0.20%
AMZN $257.75 -0.08%
GOOGL $280.08 -1.62%
MSFT $506.30 -2.40%
META $620.40 -0.97%
NVDA $153.69 -1.28%
TSLA $380.03 +0.59%
SNDK $794.36 -1.96%
INTC $54.31 -1.90%
SPCX $141.57 +1.35%
MU $702.26 -2.29%
AMD $492.14 -2.49%
BTC $63,930.14 -1.44%
ETH $1,797.40 -0.99%
BNB $588.85 -0.31%
XRP $0.9691 +1.60%
SOL $73.01 +2.29%
TRX $0.3071 +0.57%
DOGE $0.0593 -0.00%
ADA $0.1534 +0.12%
BCH $208.77 +0.56%
LINK $9.16 +0.24%
HYPE $68.27 +0.03%
AAVE $110.36 +2.86%
SUI $0.7236 +0.43%
XLM $0.1390 +1.25%
ZEC $923.37 +3.42%
AAPL $351.35 -0.20%
AMZN $257.75 -0.08%
GOOGL $280.08 -1.62%
MSFT $506.30 -2.40%
META $620.40 -0.97%
NVDA $153.69 -1.28%
TSLA $380.03 +0.59%
SNDK $794.36 -1.96%
INTC $54.31 -1.90%
SPCX $141.57 +1.35%
MU $702.26 -2.29%
AMD $492.14 -2.49%

修正

すべて
記事
速報

first_img Jito リンクラウド ルーカス・ブルーダー:暗号開発者は足を緩めて、安全の弱点を修正すべきだ

Jito Labsの共同創設者兼CEO、ルーカス・ブルーダーはロンドンのSolana Breakpoint大会で、暗号開発者は構築のスピードを落とし、安全性に焦点を当てる必要があると述べました。攻撃者がAIツールを利用して防御システムの弱点を探しているからです。彼は、今後2年間はチームがソフトウェアの未解決の問題、つまり「技術的負債」を修正することが重要であると考えており、迅速な反復を重視しているものの、次の2年間は適切にペースを落とし、技術的負債を解決する必要があると述べました。ブルーダーは、Jitoが過去1年半にわたり安全な運用を強化してきたことを明らかにし、Galaxyから安全責任者を採用し、6ヶ月前にさらに1名の安全スタッフを追加し、現在さらに2名を採用する計画があると述べました。彼は、暗号会社にとってこれはマルチシグウォレットの管理、ソフトウェアの展開方法を改善し、採用プロセスを厳格にすることを意味し、安全性は会社の働き方に組み込まれるべきであり、事後の救済ではないと強調しました。AIの応用に関して、ブルーダーはAIが攻撃と防御の両方に使用されていることを指摘し、攻撃者は大規模言語モデルを使用して脆弱性を探し、防御側も同じツールを使用して防御を強化できると述べました。彼は、積極的であることが重要であり、待つのではなく、事前に対応する必要があると強調しました。

ビットコインのライトニングネットワーク開発者がLNDの脆弱性を修正:ノード再起動後の支払い記録の喪失を回避

CryptoSlateによると、ビットコインのライトニングネットワーク開発者は、LND(ライトニングネットワークノード実装)におけるソフトウェアの脆弱性を修正しました。この脆弱性は、ソフトウェアがチャネルの更新を保存および復元する際に、エントリ数を記録するための16ビットカウンターが65536に達したときにオーバーフローしてゼロに戻ることに起因しています。これにより、ノードが再起動後に記録を空のリストとして誤解し、決済済みのハッシュタイムロック契約(HTLC)を見逃し、支払いチャネルの帳簿の整合性が損なわれる可能性があります。開発者は、接続されたノードが取引手数料の更新とコミット署名を繰り返し送信し、必要な取り消しメッセージを保持することで、リストのエントリをオーバーフローまで押し上げることができると指摘しています。LNDは11月11日にv0.21.8-betaおよびv0.2.8-betaをリリースし、書き込み保護を追加し、古い記録を読み込む際に検証することでこの問題を修正しました。現在、この脆弱性が悪用されたかどうか、また資金の損失が発生したかは確認されていません。

Googleは緊急にChromeのセキュリティ更新を発表しました:既に悪用されているゼロデイ脆弱性を修正し、ユーザーに直ちにアップグレードするよう促しています。

2026年11月9日、Googleはデスクトップ版Chromeブラウザ向けに緊急安定チャネル更新をリリースし、既に悪用されているゼロデイ脆弱性を含む9つのセキュリティ欠陥を修正しました。この更新により、WindowsおよびMacプラットフォームのChromeバージョンは157.8103.5/.51に引き上げられ、Linuxプラットフォームは157.8103.5に引き上げられ、今後数日から数週間の間に段階的に配信される予定です。今回の更新の核心は、CVE-2026-125350という高危険度の脆弱性で、XMLコンポーネントにおける使用後の解放(use-after-free)タイプです。Googleは発表の中で、「CVE-2026-125350が悪用されていることを認識している」と明言しましたが、具体的な攻撃方法、被害の規模、または攻撃活動の帰属については明らかにしていません。この脆弱性は、2026年11月6日に匿名の研究者によって報告され、Googleが修正パッチをリリースするまでの間隔はわずか3日でした。修正項目の全9件のうち、7件が「高危険度」、2件が「中危険度」とされています。CVE-2026-125350の他に、もう一つの高危険度脆弱性CVE-2026-125346もXMLコンポーネントの使用後の解放問題で、Neonix SecurityのArni Hardarsonによって2026年10月12日に報告されましたが、GoogleはCVE-2026-125350のみを悪用されている脆弱性としてマークしました。その他の高危険度脆弱性には、WebGLの未初期化リソース、FileSystemの不適切な権限、合成器のバッファオーバーフロー、GPUの越境書き込み、V8の型混乱などが含まれ、ほとんどはGoogle内部のセキュリティチームによって発見されました。Googleは同日リリースされたAndroid版Chrome(157.8103.5)にもデスクトップ版と同じセキュリティ修正が含まれていることを確認し、例外はないとしています。拡張安定チャネル(Extended Stable)を使用しているユーザーは、11月9日に単独でリリースされた更新をインストールする必要があり、WindowsおよびMac版は156.8078.96で、この更新でもCVE-2026-125350が高危険度の修正項目としてリストされています。香港政府コンピュータセキュリティ事故調整センター(GovCERT.HK)は同日、安全警報を発表し、影響を受けるシステムをChrome 157.8103.5以前のバージョンと定義し、関連する脆弱性の成功した悪用がリモートコード実行、サービス拒否、改ざんまたはセキュリティ制限の回避を引き起こす可能性があると指摘しました。香港コンピュータセキュリティ事故調整センター(HKCERT)は今回の更新のリスクレベルを「極めて高いリスク」と評価しました。Googleは発表の中で、脆弱性の詳細やリンクへのアクセスは、大多数のユーザーが更新を完了するまで制限される可能性があると説明しています。同社はユーザーに対し、「設定 → Chromeについて」を通じて手動で更新を確認し、トリガーすることを推奨しており、更新が完了した後はブラウザを再起動してパッチを有効にする必要があります。現在Chrome 157.8103.5以前のバージョンを実行しているユーザーにとって、最優先の操作はバージョン番号を確認し、すぐに再起動してアップグレードを完了することです。

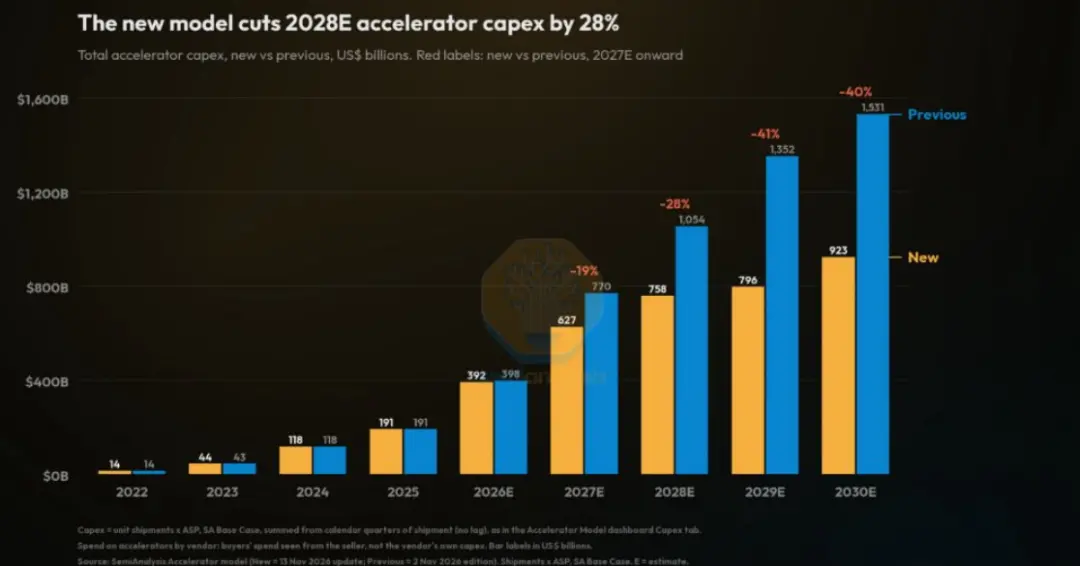
マイクロソフトはデータセンターの延期により約500億ドルの支出を削減し、AMDは収益予想を上方修正しました。

『The Information』の報道によると、マイクロソフトは計画していた第三者データセンターの納品が遅れたため、第三四半期の資本支出が以前の計画より約50億ドル減少しました。関係者によれば、Irenがアメリカ・テキサス州チャイルダースにあるデータセンターのプロジェクトが延期となり、マイクロソフトは一部の支出を遅らせることになりました。マイクロソフトは以前、5年間で97億ドルを投資し、IrenがNVIDIA GPUを搭載したサーバーをレンタルする計画を発表していました。電力供給と電力網への接続も同様に計算能力の提供のボトルネックとなっています。マイクロソフトは先月、Nscaleからレンタルするイギリスのデータセンターのプロジェクトから撤退しましたが、その理由は電力網への接続の遅延に関するものでした。自社でのデータセンターの建設が需要に迅速に対応できないため、マイクロソフトは同時に複数のクラウドサービスプロバイダーから計算能力をレンタルしています。一方、AIサーバーの供給業者である超微コンピュータは業績予想を引き上げ続けています。同社の第一四半期の収益は199.5億ドルに達し、アナリストの予想である163.9億ドルを上回り、第二四半期の収益は195億ドルから215億ドルを見込んでいます。2027会計年度の収益予想も650億ドルから720億ドルから720億ドルから820億ドルに引き上げられました。バーンスタインは、AI計算能力の需要を評価する際には契約金額やメガワット規模だけでなく、契約のキャンセル可能性、期間、実際の稼働時間も考慮する必要があると指摘しています。一部のプロジェクトは段階的に提供される可能性があり、チップ調達契約とデータセンターのリース契約も同じバッチの計算能力に対応する可能性があります。
app_icon
ChainCatcher Building the Web3 world with innovations.