QRコードをスキャンしてダウンロードしてください。
ホームページ
速報
深さ
カレンダー
データ
発見する
BTC
$64,837.63
-0.27%
ETH
$1,820.57
+0.10%
BNB
$595.42
+0.78%
XRP
$0.9850
+3.22%
SOL
$75.00
+5.32%
TRX
$0.3078
+0.90%
DOGE
$0.0600
+2.18%
ADA
$0.1552
+2.00%
BCH
$211.97
+1.71%
LINK
$9.32
+2.36%
HYPE
$69.68
-0.64%
AAVE
$112.61
+4.34%
SUI
$0.7369
+2.69%
XLM
$0.1411
+2.97%
ZEC
$961.82
+6.34%
AAPL
$350.85
-0.81%
AMZN
$260.51
+0.88%
GOOGL
$284.11
+0.03%
MSFT
$510.36
-1.75%
META
$623.79
-0.10%
NVDA
$162.56
+4.36%
TSLA
$385.21
+1.66%
SNDK
$841.16
+4.76%
INTC
$56.69
+7.18%
SPCX
$143.60
+4.53%
MU
$743.99
+4.37%
AMD
$525.01
+5.20%
BTC
$64,837.63
-0.27%
ETH
$1,820.57
+0.10%
BNB
$595.42
+0.78%
XRP
$0.9850
+3.22%
SOL
$75.00
+5.32%
TRX
$0.3078
+0.90%
DOGE
$0.0600
+2.18%
ADA
$0.1552
+2.00%
BCH
$211.97
+1.71%
LINK
$9.32
+2.36%
HYPE
$69.68
-0.64%
AAVE
$112.61
+4.34%
SUI
$0.7369
+2.69%
XLM
$0.1411
+2.97%
ZEC
$961.82
+6.34%
AAPL
$350.85
-0.81%
AMZN
$260.51
+0.88%
GOOGL
$284.11
+0.03%
MSFT
$510.36
-1.75%
META
$623.79
-0.10%
NVDA
$162.56
+4.36%
TSLA
$385.21
+1.66%
SNDK
$841.16
+4.76%
INTC
$56.69
+7.18%
SPCX
$143.60
+4.53%
MU
$743.99
+4.37%
AMD
$525.01
+5.20%
ホームページ
記事
速報
専題
専門コラム
ナレッジベース
カレンダー
市場
チャート
イベント
ツールナビゲーション
nal
すべて
記事
速報
Chainalysis:東欧の暗号活動が7.9%減少、ウクライナが120億ドルのステーブルコインを受け取る
Chainalysisが火曜日に発表した報告によると、2026年6月までの1年間における東欧の暗号活動は、追跡対象の地域の中で最大の減少を記録し、前年同期比で7.9%減少し、地域の暗号経済規模は6971億ドルから6421億ドルに減少した。世界全体の同期間の減少率は1.6%である。ロシアはこの地域の総量の約44%を占め、活動は14.7%減少して2841億ドルに達した。ベラルーシは27.6%の増加を記録し、ブルガリア、モルドバ、ウクライナは小幅な増加を示した。報告書は、暗号サービスへの1万ドル以上の送金額が17.4%減少し、5915億ドルから4886億ドルに減少したことを指摘している。一方、小額送金額は8.3%増加し、このような小売規模の送金は東欧の暗号サービスへの送金額の13.1%を占め、地域の中で最も高く、世界平均の10.1%を上回っている。東欧の暗号ATM取引量はほぼ倍増し、1730万ドルから3390万ドルに増加した。ポーランドのATM取引は120%増加したが、中央集権型取引所の活動は5%減少し、安定コインはポーランドのATM取引の約90%を占めている。地域全体が減少しているにもかかわらず、ウクライナは安定コインの主要な受取地であり、120億ドルの国境を越えたウォレット間送金を受け取っており、そのうち24.1億ドルは1万ドル未満の小売規模の送金である。Chainalysisは、ウクライナ系人口が多い国々は通常、ウクライナに対してより多くの安定コインを送信していることを発見した。調査対象の36カ国の中で、カナダは小売規模の送金の最大の供給源であり、359百万ドルに達している。ChainalysisのスポークスパーソンはCointelegraphに対し、これらの国境を越えた資金の流れは主に米ドルにペッグされた安定コインで評価されていると述べた。
3 hours ago
Chainalysis
ステーブルコイン
ウクライナ
ロシア
ポーランド
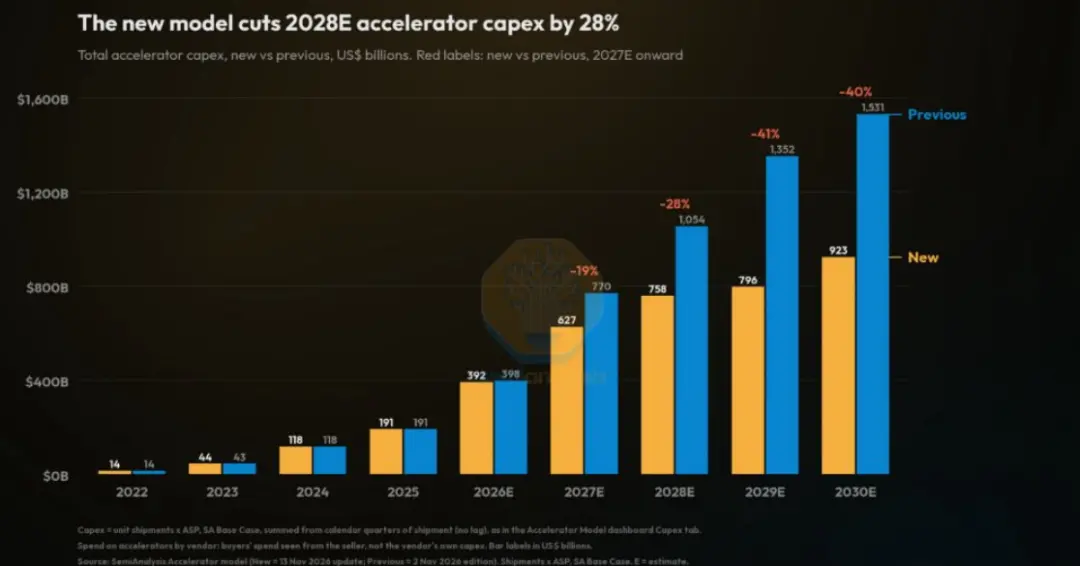
SemiAnalysis 再砍 AI 計算力資本支出予測:2029 年下方修正 41%、2030 年は 9230 億ドルのみ残る
SemiAnalysisの最新モデルは、2028年から2030年の世界のAIアクセラレーターの資本支出予測をそれぞれ28%、41%、40%引き下げ、2030年には1.531兆ドルから9230億ドルに減少するとしています。NVIDIAはロジックチップの出荷削減の66%を占め、Feynmanの平均販売価格の仮定は約11万ドルから7.8万ドルに引き下げられました。
a day ago
SemiAnalysis
AI算力
NVIDIA
HBM
米国株
波場 TRON は Tether と Chainalysis と協力してデジタル犯罪対策ワーキンググループを設立し、孫宇晨は「オンチェーン金融犯罪の防止と法執行の協力を強化する」と述べました。
波場 TRON、Tether と Chainalysis が共同でデジタル犯罪対策チーム(DCTF)を設立し、オンチェーン情報、AI 支援の調査、法執行の協力を組み合わせて、USDT に関連する詐欺、盗難、マネーロンダリングを重点的に取り締まり、リスク管理を事後追跡から積極的な識別へと前進させる。
2026-11-16
Tron TRON
Tether
Chainalysis
USDT
マネーロンダリング防止
SemiAnalysis レポート:NVIDIAの後のジェンスン・フアン時代
エヌビディアは終わったのか?輸出管理、RASA、オープンソースの影響、サプライチェーンの影響、不倫、アメリカは依然として中国に依存している。
2026-11-13
NVIDIA
黄仁勋
RASA法案
AI
地政学
Variationalの傘下であるOmniがオープンな公共メインネットを発表:未決済の契約は15億ドルを超えました
Arbitrum チェーン上のデリバティブプロトコル Variational は、その取引プラットフォーム Omni のプライベートテストが終了したことを発表し、即日から公共メインネットを開放し、登録に招待コードは不要となります。Omni のプライベートテストは 2025 年 1 月に開始され、最初はテストネットと Discord の候補リストからの少数のホワイトリストアドレスにのみ開放されました。公式によれば、約 20 ヶ月の発展を経て、このプロトコルの未決済契約は 15 億ドルを超え、累計取引量は 4500 億ドルを超えています。プライベートテスト期間中、Variational はゼロ手数料を長期的な取り決めとし、推薦プログラムとポイントプログラムを導入し、2 回のインターフェースの改訂を行い、暗号市場の外で初の TradFi 市場を立ち上げ、最近では交換を通じて TradFi の流動性をチェーン上に導入しました。現在、すべてのユーザーが Omni 上で取引可能な 550 以上の伝統的資産と暗号対象をサポートしています。
2026-11-11
Variational
Omni
デリバティブプロトコル
Chainalysisの報告:世界の暗号市場が冷え込む中、西欧はなぜ耐えられたのか?
Chainalysis 2026年の報告によると、西ヨーロッパは2.08兆ドルの暗号経済規模で逆風の中1.2%成長し、イギリスは8%縮小し、EUは2.2%拡大し、ステーブルコインの保有量は131%急増しました。
2026-11-10
Chainalysis
暗号市場
西欧
ステーブルコイン
ユーロ
規制政策
DEX
CEX
MiCA
機関投資
SignalPlus:影響を受けた23名のユーザーに対して全額賠償を行い、合計81897ドルとなりました。
SignalPlusは、11月4日に異常な活動を発見して以来、72時間以内に影響を受けた23名のユーザーに対して合計81,897ドルの全額賠償を完了したと発表しました。事件発生後、SignalPlusは直ちに提携取引所に通知し、関連するすべてのAPIキーの停止を提案・推進し、影響を受けたプラットフォームサービスを停止し、全面的なセキュリティ審査を開始しました。チームは調査を行いながらユーザーに連絡し、確認を完了し、賠償を順調に行いました。現在、プラットフォームはセキュリティ対策を強化しており、APIアクセス要件の引き上げ、IPホワイトリスト認証の実施、従業員デバイスと内部アクセス制御の厳格化を含んでいます。サービスはシステムの審査とアップグレードが完了次第、段階的に再開される予定です。
2026-11-08
SignalPlus
セキュリティレビュー
Chainalysisはユーザーの名前、パスワードハッシュ、およびトークン情報が漏洩したことを確認しました。
ブロックチェーン分析会社 Chainalysis は、今回のセキュリティ事件において、すべての Chainalysis ユーザーの名前、ユーザー名、パスワードハッシュ、有効トークンを含む一部の顧客情報が悪意のある行為者に露出したことを確認したと述べています。調査期間中、公式は Reactor と Data Solutions へのアクセスを遮断しました。現在のところ、調査データにアクセスされたり、Chainalysis の帰属データが改ざんされた証拠はありません。公式は、異常な活動を監視するために追加の積極的監視システムを実施したとされています。本日、異常な活動が発見された後、KYT(ユーザーインターフェースと API)およびその他のアドレスフィルタリング製品とログインページがオフラインになりました。現在、KYT アカウントが不正アクセスを受けたと思われる顧客には直接通知を行っています。Chainalysis は明日から KYT とアドレスフィルタリングへのアクセスを再開する予定です。顧客は信頼できる IP アドレスを
[email protected]
に送信するか、Chainalysis のカスタマーサポートチームに連絡してホワイトリストに追加することができます。その後、Chainalysis はユーザーにパスワードのリセットと API キーのローテーションを許可し、取引を記録できるようにします。
2026-11-06
Chainalysis
データ漏洩
KYT
セキュリティインシデント
SemiAnalysisの算力不足を分析:OpenAIとAnthropicが世界の新たな算力を奪い合っている
11月3日、半導体研究機関SemiAnalysisの創設者兼CEOであるDylan PatelがRuntime 2026で講演を行い、テーマは計算能力、資本、そして誰が本当に計算能力を提供できるかについてでした。
2026-11-06
SemiAnalysis
コンピューティングパワー
OpenAI
Anthropic
NVIDIA
SignalPlus:ネットワーク攻撃は第三者のTelegramアカウントの盗難に起因し、損失は8.2万ドル未満で全額賠償される。
加密派生商品取引ツールプラットフォーム SignalPlus が発表したところによると、11月4日の午前中に攻撃を受け、原因は第三者のTelegramアカウントが盗まれたことにあり、IPホワイトリストを有効にしていない少数のアカウントに影響を与えました。チームは迅速に侵入を発見し、制御したと述べており、予防措置として、中央集権型取引プラットフォームのパートナーとすべての関連APIキーを取り消し、端末サービスを一時的に停止しました。公式によると、総損失は8.2万ドル未満であり、影響を受けたユーザーには全額賠償が行われる予定で、今後数日以内にサービスを全面的に復旧させる見込みです。今後の更新と操作ガイドは公式チャンネルを通じて発表されます。今晩、バイナンスは第三者プラットフォームSignalPlusが報告した潜在的なセキュリティ問題に対して、予防措置を講じ、SignalPlusに関連するすべてのAPIキーを自主的に取り消したと発表しました。バイナンスは、自社のシステムには影響がなく、ユーザーの資金は安全であると強調しました。バイナンスはSignalPlusのユーザーに対し、直接バイナンスアカウントにログインし、ポジションや未成立の注文を確認するように促し、SignalPlusで問題が完全に解決されるまでAPIキーを再度バインドしないようにし、常にIPホワイトリストを有効にすることを推奨しています。
2026-11-05
SignalPlus
Telegram アカウント
API 秘密鍵
ジャオ・チャンペン:SignalPlusに関連するAPIキーの撤回を提案します
バイナンスの共同創設者である赵长鹏は、任意の取引プラットフォームでオプション取引プラットフォームSignalPlusを使用する場合、すべてのAPIキーを撤回することを推奨すると発表しました。赵长鹏は、通常、任意の第三者プラットフォームにAPIキーを保存することは推奨されないと述べ、以前にDeribitも関連する状況を報告したことを指摘しました。
2026-11-05
赵长鹏
SignalPlus
Deribit
API
Variational 創設者:年内に TGE を計画しており、取引 API は今月中に開始される予定です。
Variational 創業者兼 CEO ルーカス・シューマンは X に投稿し、「9 月中旬、私たちは多くの開発リソースをプロトコルのセキュリティ監査とさらなる最適化作業に投入することを決定しました。これには、コードベースと運用プロセスの追加監査、AI を活用したペネトレーションテスト、レッドチームテストなどの一連の作業が含まれます。公共メインネットはまもなく登場します。取引 API は、ホワイトリストで選ばれた少数のアルファテストユーザーに対して開放されており、今月後半に正式に公開される予定です。今年の TGE(トークン生成イベント)を計画通りに進めており、以前のトークン経済モデルの更新で言及された重要なパートナーシップの発表もあります。今月下旬から、皆さんはさらなる進展を聞くことになるでしょう。」
2026-11-05
Variational
プロトコルセキュリティ監査
TGE
データ:813 枚の BTC が未知のウォレットから Coinbase Institutional に転送され、約 6540 万ドルの価値があります。
Whale Alert の監視によると、北京時間 23:52 に、未知のウォレットが Coinbase Institutional に 813 枚の BTC を転送し、転送時の価格で約 6540 万ドルに相当します。
2026-11-05
BTC
Coinbase Institutional
送金
データ:21294 枚 ETH が未知のウォレットから Coinbase Institutional に転送され、約 5184 万ドルに相当します。
Whale Alert の監視によると、北京時間 23:17 に、21294 枚の ETH が未知のウォレットから Coinbase Institutional に転送され、転送時の価格で計算すると約 5184 万ドルの価値があります。
2026-11-04
ETH
Coinbase Institutional
オンチェーン追跡
データ:668 枚の BTC が Coinbase Institutional から転出され、約 5,245 万ドルの価値があります。
Whale Alert の報告によると、668 枚の BTC(約 52,446,502 米ドル)が Coinbase Institutional から未知のウォレットに移動しました。その前の 17:24 に、さらに 1,086 枚の BTC(約 8,508 万米ドル)が未知のウォレットから Coinbase Institutional に移動しました。
2026-11-04
BTC
Coinbase Institutional
送金
データ:約 55.02 万枚 SOL が Coinbase Institutional に転入しました
Whale Alert の監視によると、550,157 枚の SOL が未知のウォレットから Coinbase Institutional に転送され、約 5,267 万ドルの価値があります。
2026-10-31
SOL
Coinbase Institutional
オンチェーン追跡
Chainalysis:ハッカーが旧手法を用いてバイナンスから盗まれた資金を移動し、ETHに変換しても追跡可能である
ブロックチェーンデータ分析会社 Chainalysis は、10月31日に、バイナンスから盗まれた資金に関連するアドレスが、ステーブルコインの凍結前に資産を移転しようとしていると発表しました。彼らが追跡している方法の一つは、ステーブルコインを DeFi プロトコルに預け、新しいアドレスから取り戻すことです。Chainalysis は、この方法が約64億ドルの攻撃が発生した初期からトロンチェーン上に現れていると述べています。関連する操作は、まず TRX をステーブルコインに交換し、その後、預託証券型トークンに交換します。この種の証券トークン自体は凍結できませんが、保有者はそれを代表するステーブルコインに交換することができます。同社は、北朝鮮関連の脅威行為者が他の事件でも類似の方法を使用しており、TraderTraitor 組織が50万ドルを移転した例を挙げています。Chainalysis の説明によれば、関連資金は DeFi 貸付プロトコルに預けられ、凍結できない預金トークンを取得し、その後、関連付けられていない新しいウォレットに転送され、ステーブルコインに戻され、さらにクロスチェーンブリッジを通じてイーサリアム上の ETH に交換されます。同社はまた、サークルとテザーがこれまでに約28億ドルの凍結に関与していると述べています。Chainalysis は、ステーブルコインを ETH に交換しても攻撃者が追跡を免れることはできず、彼らの調査員は関連するチェーン上のパターンをリアルタイムで監視していると述べています。
2026-10-31
Chainalysis
Binance
TraderTraitor
ステーブルコイン
DeFi
Chainalysis:疑わしい北朝鮮関連の攻撃が今年の暗号ハッカーによる損失の約89%を占める
Chainalysisのデータによると、2026年10月29日現在、北朝鮮に関連する疑いのあるハッキング攻撃による損失は、今年報告された暗号ハッキング攻撃の損失の約89%を占めており、2021年のこの割合は15%でした。単一の攻撃による損失を見てみると、北朝鮮に関連する疑いのある攻撃の平均損失は、2021年の5065万ドルから2026年の1.8565億ドルに上昇し、2021年の約3.7倍となっています。2021年から2026年10月29日までに報告された暗号ハッキング攻撃の損失は累計で223.4億ドルに達し、そのうち北朝鮮に関連する疑いのある攻撃による損失は132.4億ドルで、総額の約59%を占めています。
2026-10-31
Chainalysis
ハッキング
北朝鮮
Chainalysis:内部システムがAI駆動の攻撃を受け、顧客の名前やメールアドレスなどの情報が漏洩しました。
ブロックチェーン分析会社 Chainalysis は、安全事件通知を発表し、今月外部攻撃者がエージェント技術(Agentic Techniques)を利用して、無許可でそのシステムおよび内部ツールにアクセスしたことを発見したと述べています。現在、チームは無許可の活動を調査し、脆弱性を修正し、システムの安全性を強化するために全力を尽くしています。Chainalysis は、現在把握している証拠に基づき、調査内容(グラフ、メモおよび案件情報)、取引またはクエリ結果、平文パスワード、二要素認証(MFA)キーおよびユーザーセッショントークンが無許可でアクセスされた兆候は見つかっていないと述べています。しかし、一部の非機密顧客データがアクセスされており、プラットフォームユーザーID、名前、電子メールアドレスおよび組織役割情報が含まれており、関連する顧客およびその組織メンバーに関わっています。Chainalysis は具体的に影響を受けた記録を確認しており、後日詳細を発表する予定です。Chainalysis は特に、今回の安全事件が最近のバイナンスの暗号資産盗難事件とは無関係であることを強調しています。
2026-10-31
Chainalysis
情報漏洩
AI ドライブ攻撃
Chainalysis:バイナンスが盗まれた資金に前例のない自動化マネーロンダリングのパターンが現れた
ブロックチェーンデータ分析会社 Chainalysis は X に投稿し、調査官がバイナンスから盗まれた資金の中で以前には見られなかったマネーロンダリングのパターンを観察したと述べました。短期間に数千件の取引が発生し、攻撃者が自動化手段を使用して資金の軌跡を隠蔽していることを示しています。資金は一方向に移転されるのではなく、複数のアドレス間で繰り返し流転し、しばしば以前に出現したアドレスに戻されます。同社が同日に発表した調査記事では、約640億ドルのバイナンスの盗難事件は北朝鮮のサイバー犯罪組織 TraderTraitor によって実施されたと評価され、これは暗号通貨の歴史の中で最大規模の盗難の一つであると述べています。記事によれば、10月29日米東部時間の午後4時20分頃、資金がバイナンスのホットウォレットから流出し、複数のブロックチェーンに関与し、無許可で転出された総額は約640億ドルに上ります。イーサリアム上では、攻撃者はトルネードキャッシュから資金を注入された操作ウォレットを使用して有効な署名を提出し、バイナンスのホットウォレットが攻撃者が展開したコードを実行し、資産をスキャンするようにしました。記事はさらに、攻撃者が5億ドルのステーブルコインを交換用のウォレットに転入し、約20分以内に3.25億ドルのステーブルコインを2.85億ドルのETHに交換し、その後残りの1.75億ドルのステーブルコインを中継ウォレットに転入したと述べています。米東部時間の午後5時14分から関連の凍結が始まり、記事発表時点で約280億ドルが凍結されているとのことです。調査官はまた、複数のアドレスがちょうど1 TRXを受け取った後、他の資金を受け取り転出するのを観察し、この繰り返しのシーケンスが資金移転にプログラム化されたプロセスが存在することを示していると考えています。調査はまだ進行中です。
2026-10-30
Chainalysis
Binance
マネーロンダリング
TraderTraitor
ハッカー
ChainCatcher
Building the Web3 world with innovations.
Launch App